
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Exploit-Mapper — Платформа управления уязвимостями, которая импортирует отчеты сканеров, обогащает их данными из CISA KEV и Exploit-DB, и предоставляет контекстную оценку рисков для приоритетного устранения уязвимостей. | Kitploit
Инструменты/GitHubGitHub/jrokz2315/exploit-mapper
Сканеры уязвимостейАнализ уязвимостейРазведка угроз
GitHubjrokz2315/exploit-mapper

Exploit-Mapper

Платформа управления уязвимостями, которая импортирует отчеты сканеров, обогащает их данными из CISA KEV и Exploit-DB, и предоставляет контекстную оценку рисков для приоритетного устранения уязвимостей.

Репозиторий
1279 месяцев назадЕщё не проверено
Поделиться

Exploit Mapper

Комплексная платформа управления уязвимостями, которая анализирует отчеты сканеров безопасности, обогащает данные об уязвимостях информацией об эксплойтах и предоставляет практическую оценку рисков для приоритетного устранения.

License Node React

Возможности

  • Импорт из нескольких форматов: поддержка отчетов об уязвимостях в форматах CSV и Excel от различных сканеров (Nessus, Qualys, Arctic Wolf, OpenVAS и других)
  • Автоматическое определение колонок: интеллектуальное сопоставление названий колонок, характерных для конкретного сканера, со стандартными полями
  • Обогащение данными об эксплойтах: автоматический поиск по каталогу CISA KEV (известных эксплуатируемых уязвимостей) и Exploit-DB
  • Движок оценки рисков: контекстные оценки рисков на основе CVSS, наличия эксплойтов и критичности активов
  • Ручное добавление уязвимостей (несистемные): возможность вручную добавить уязвимости, которые сканер не может обнаружить; например, использование TLS v1 для приложения XYZ
  • Интерактивная панель управления: индикатор риска в реальном времени, разбивка по уровням серьезности и анализ тенденций
  • Управление устройствами: отслеживание уязвимостей по хостам/устройствам с информацией об ОС и критичности
  • Отслеживание устранения: рабочий процесс статусов, назначение и отслеживание исправлений
  • Аутентификация пользователей: управление доступом на основе ролей (администратор, пользователь, наблюдатель)
  • Безопасная архитектура: проверка файлов в соответствии с OWASP, хеширование паролей PBKDF2, управление сессиями

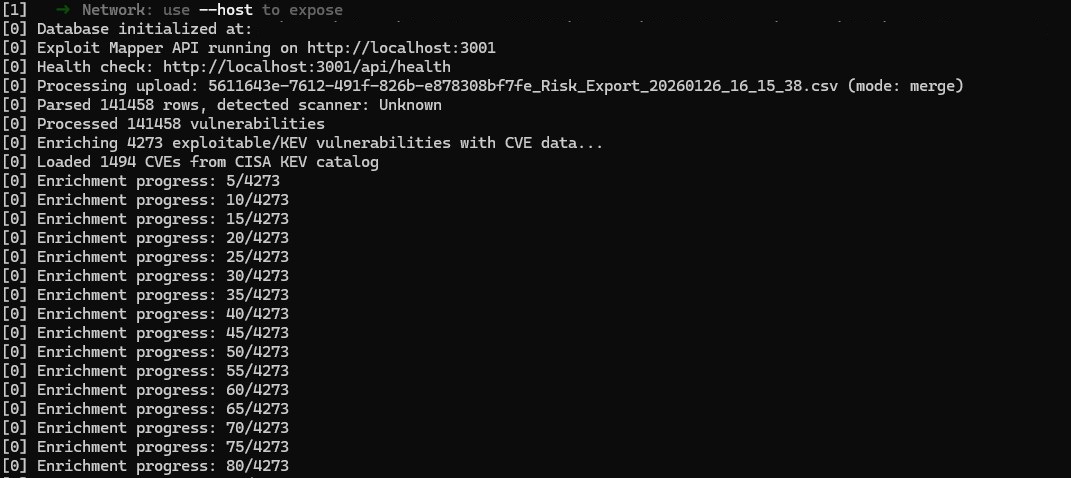
*** Использование процесса обогащения CVE при первой загрузке замедляет процесс загрузки; он будет пытаться обогатить только те загруженные уязвимости, которые отмечены как эксплуатируемые в ваших сканах, но время может значительно варьироваться в зависимости от размера загружаемого файла.*** Загрузки
Панель управления

Панель управления предоставляет обзор состояния вашей безопасности с первого взгляда:

  • Общий индикатор оценки риска
  • Диаграммы распределения серьезности
  • Основные эксплуатируемые уязвимости
  • Отслеживание прогресса устранения

Список уязвимостей

Просмотр, фильтрация и сортировка уязвимостей по:
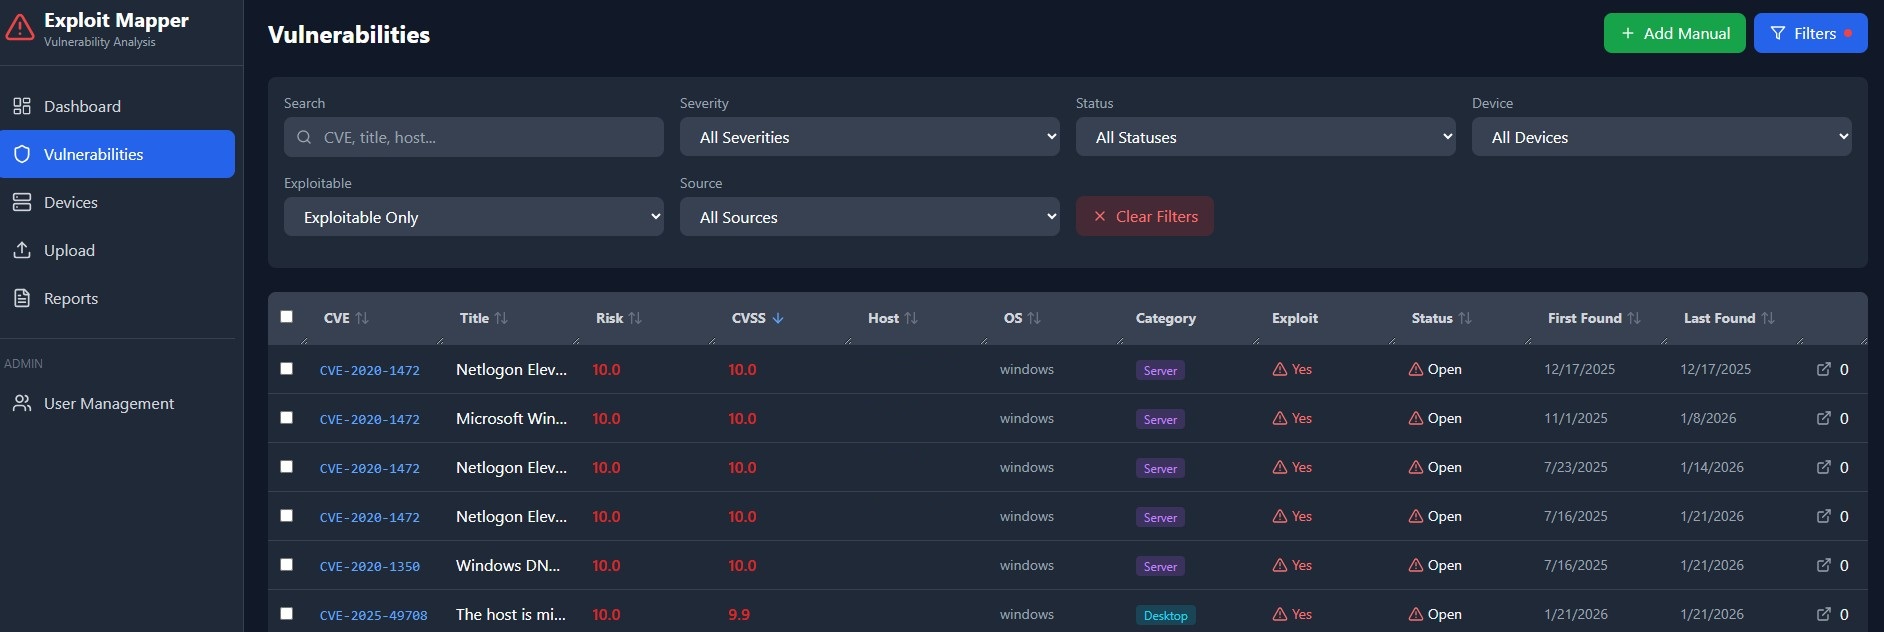
  • Серьезности, оценке риска, CVSS
  • Наличию эксплойта
  • Статусу CISA KEV
  • Хосту/устройству
  • Статусу (Открыто, В работе, Решено)

Список уязвимостей

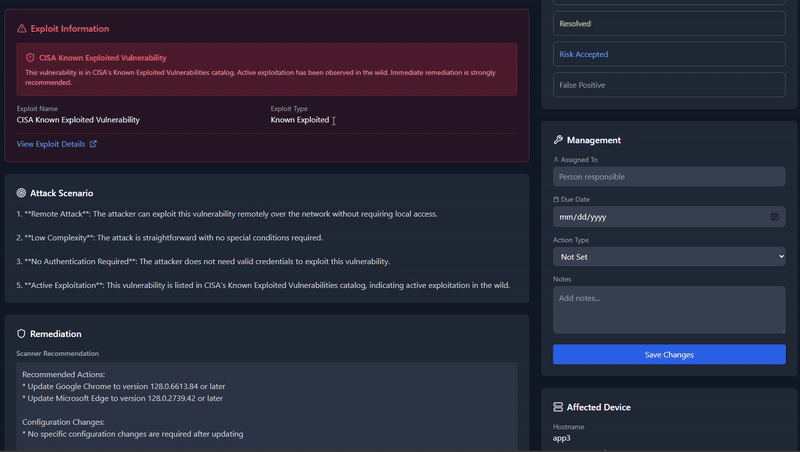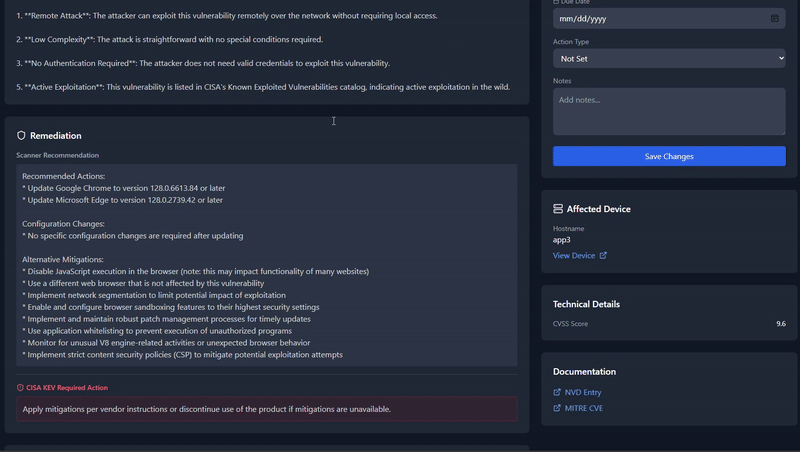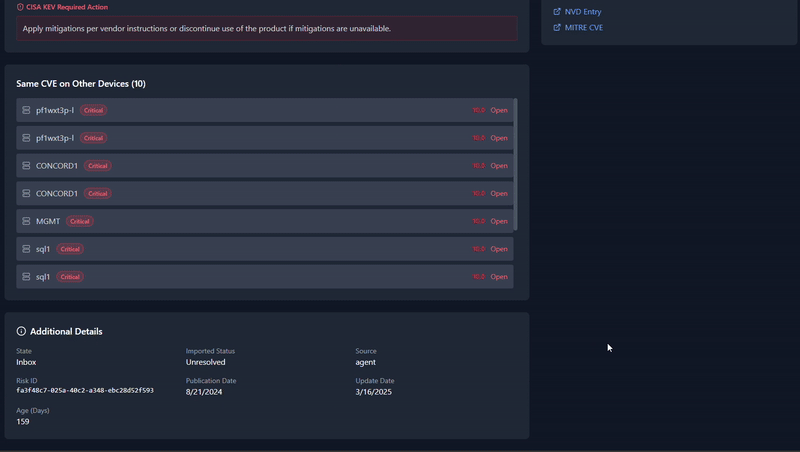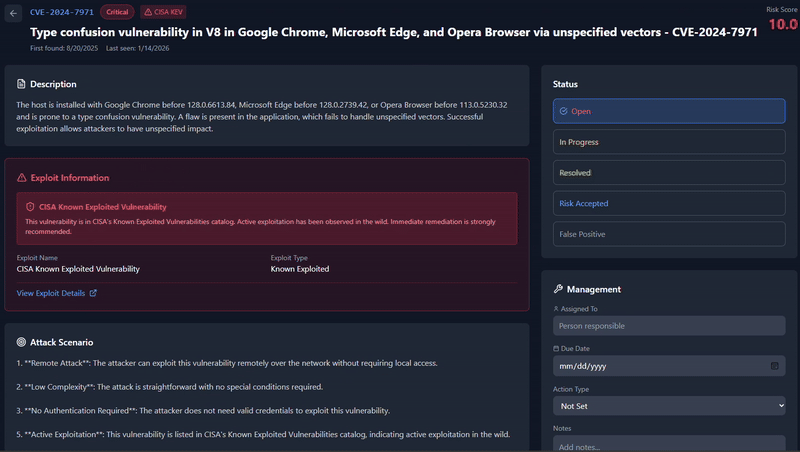
Детали уязвимости

Подробное представление, включающее:

  • Рекомендации сканера
  • Требуемые действия CISA KEV
  • Сценарии атак
  • Связанные результаты на разных устройствах
  • Рабочий процесс устранения

Детали уязвимости

Предварительные требования

  • Node.js >= 18.0.0
  • npm >= 9.0.0
  • Git (для клонирования репозитория)
  • Современный веб-браузер (Chrome, Firefox, Edge, Safari)

Установка предварительных требований

Windows

Вариант A: Использование установщика

  1. Загрузите Node.js LTS с https://nodejs.org
  2. Запустите установщик и следуйте инструкциям
  3. Убедитесь, что опция "Добавить в PATH" отмечена во время установки
  4. Откройте новое окно командной строки или PowerShell и проверьте:
    node --version
    npm --version
    

Вариант B: Использование стабильной версии Node (рекомендуется)

  1. Загрузите nvm-windows https://github.com/coreybutler/nvm-windows
  2. Запустите установщик и следуйте инструкциям
nvm install 22.12.0
nvm use 22.12.0

Вариант C: Использование winget (Менеджер пакетов Windows)

winget install OpenJS.NodeJS.LTS
winget install Git.Git

Вариант D: Использование Chocolatey

choco install nodejs-lts
choco install git
macOS

Использование Homebrew:

brew install node
brew install git

Или загрузите установщик с https://nodejs.org

Проверьте установку:

node --version
npm --version
Linux (Ubuntu/Debian)
# Использование репозитория NodeSource для последней LTS
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# Проверка
node --version
npm --version

Установка

1. Клонирование репозитория

macOS / Linux:

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (Командная строка):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (PowerShell):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

2. Установка зависимостей

Все платформы:

npm run install:all

Или установите вручную:

macOS / Linux:

npm install
cd server && npm install
cd ../client && npm install
cd ..

Windows (Командная строка):

npm install
cd server && npm install
cd ..\client && npm install
cd ..

Windows (PowerShell):

npm install
cd server; npm install
cd ..\client; npm install
cd ..

Примечание (Windows): Если возникнут ошибки с better-sqlite3, возможно, потребуется установить инструменты сборки Windows:

npm install --global windows-build-tools

Или установите Visual Studio Build Tools с рабочей нагрузкой "Разработка классических приложений на C++" с https://visualstudio.microsoft.com/visual-cpp-build-tools/

3. Запуск приложения

Режим разработки (с горячей перезагрузкой) — все платформы:

npm run dev

Это запускает как серверную часть (порт 3000), так и клиентский сервер разработки (порт 5173).

Производственный режим — все платформы:

# Сборка клиента
npm run build

# Запуск сервера
npm start

4. Доступ к приложению

Откройте браузер и перейдите по адресу:

  • Разработка: http://localhost:5173
  • Продакшн: http://localhost:3000

5. Вход по умолчанию

При первом запуске создается учетная запись администратора по умолчанию:

  • Имя пользователя: admin
  • Пароль: Admin123!

При первом входе в систему вам будет предложено изменить этот пароль.

Структура проекта

exploit-mapper/
├── client/                 # React фронтенд
│   ├── src/
│   │   ├── components/     # Переиспользуемые UI-компоненты
│   │   ├── pages/          # Компоненты страниц
│   │   └── App.jsx         # Главный компонент приложения
│   ├── package.json
│   └── vite.config.js
├── server/                 # Express бэкенд
│   ├── src/
│   │   ├── db/             # Схема базы данных и подключение
│   │   ├── middleware/     # Промежуточное ПО аутентификации
│   │   ├── routes/         # Маршруты API
│   │   └── services/       # Бизнес-логика
│   ├── data/               # База данных SQLite (в gitignore)
│   ├── uploads/            # Временное хранилище загрузок (в gitignore)
│   └── package.json
├── package.json            # Корневой package.json со скриптами
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md


Конечные точки API

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →