jovanbulck/sgx-step
Практический фреймворк для атак с точным контролем выполнения анклавов


SGX-Step — это фреймворк с открытым исходным кодом, предназначенный для облегчения исследований атак по сторонним каналам на процессоры Intel x86 в целом и на платформы Intel SGX в частности. SGX-Step состоит из драйвера ядра Linux, действующего со стороны атакующего, и небольшой библиотеки операционной системы пользовательского пространства, которая позволяет полностью настраивать недоверенные записи таблиц страниц и/или прерывания таймера x86 APIC из пользовательского пространства. SGX-Step использовался как в наших собственных исследованиях, так и независимыми исследователями для реализации нескольких новых и усовершенствованных атак на выполнение в анклавах, которые собирают наблюдения по сторонним каналам с максимальным временным разрешением (то есть путём прерывания анклава-жертвы после каждой отдельной инструкции).
Лицензия. SGX-Step — это свободное программное обеспечение, распространяемое под лицензией GPLv3. Логотип SGX-Step основан на знаменитой серии фотографий Эдварда Мейбриджа «Салли Гарднер на галопе», находящейся в общественном достоянии и которая, подобно нашей цели пошагового выполнения анклава, разбивает динамику скачущей лошади на серию отдельных кадров, чтобы раскрыть общие свойства походки лошади.
| Релиз SGX-Step | Возможности в списке изменений |
|---|---|
| v1.5.0 | Исправления стабилизации (KPTI, отображение ISR ядра); (экспериментальный) порт Gramine; поддержка IPI. |
| v1.4.0 | Привилегированные шлюзы прерываний/вызовов (Plundervolt). |
| v1.3.0 | Поддержка транзиентного выполнения (Foreshadow). |
| v1.2.0 | Обработка прерываний в пользовательском пространстве и детерминированная фильтрация нулевых шагов (Nemesis). |
| v1.1.0 | Поддержка IA32. |
| v1.0.0 | Манипуляция таблицами страниц в пользовательском пространстве и пошаговое выполнение с помощью таймера APIC. |
Публикации. SGX-Step использовался несколькими независимыми исследовательскими группами и положил начало новому направлению атак на SGX с высоким разрешением. Полный актуальный список известных проектов, использующих SGX-Step, приведён в конце этого README. Копия оригинальной статьи доступна здесь.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
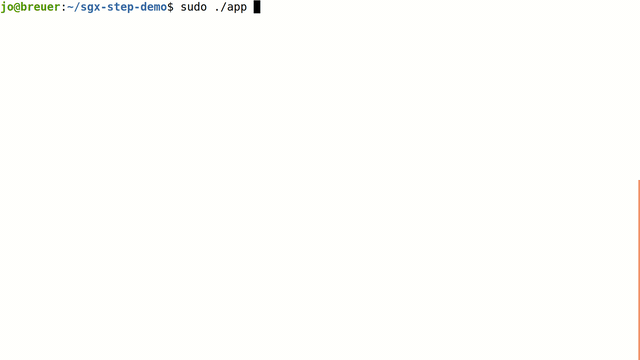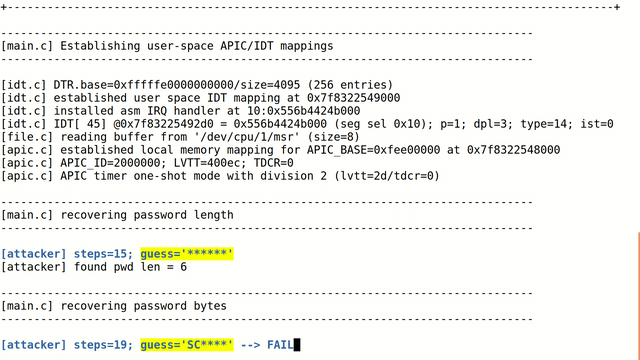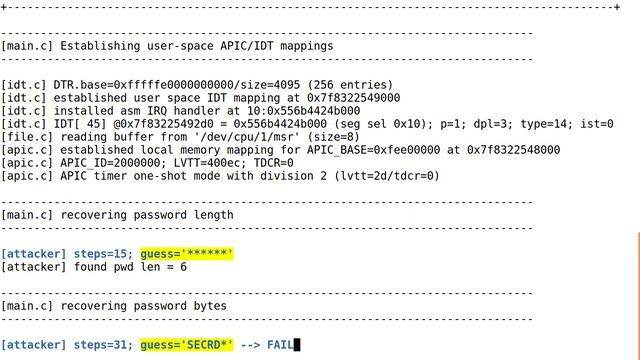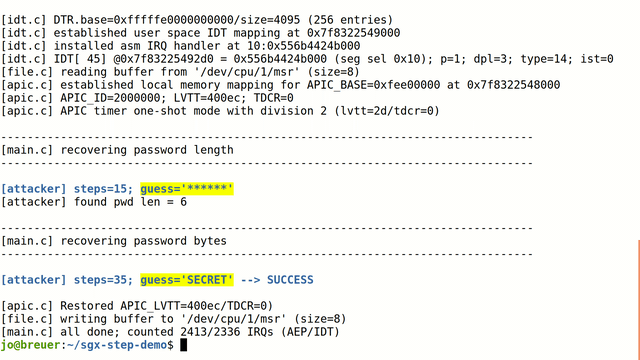
Демонстрация. Каталог app/memcmp содержит небольшое демонстрационное приложение, иллюстрирующее мощь атак SGX-Step путём пошагового выполнения образцового анклава, содержащего тонкую логику сравнения паролей memcmp, не являющуюся константной по времени. В отличие от традиционных, печально известных своей шумностью атак по времени, SGX-Step может детерминированно подбирать пароль символ за символом за линейное время:
Ключевым для дизайна SGX-Step, в отличие от предыдущих предложений по вытеснению анклавов, является создание отображений виртуальной памяти пользовательского пространства для физических адресов памяти, содержащих записи таблиц страниц, а также для конфигурационных регистров ввода-вывода с отображением в память локального APIC и таблицы дескрипторов прерываний x86 (IDT). Это позволяет недоверенному хост-процессу, контролируемому злоумышленником, легко (i) отслеживать или изменять записи таблиц страниц анклава, (ii) настраивать одноразовый/периодический источник прерываний таймера APIC, (iii) инициировать межпроцессорные прерывания и (iv) регистрировать пользовательские обработчики прерываний полностью внутри пользовательского пространства.
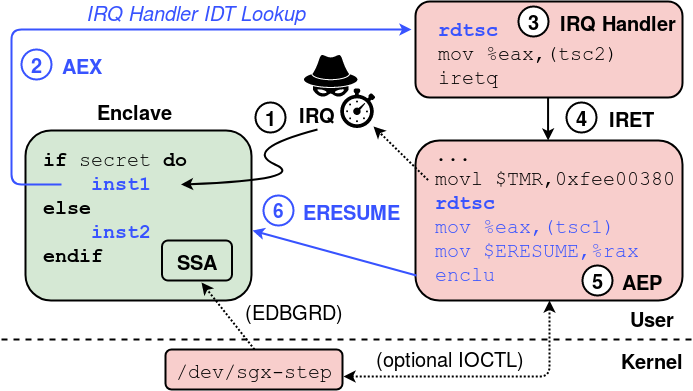
Приведённый выше рисунок обобщает последовательность аппаратных и программных шагов при прерывании и возобновлении работы анклава SGX с помощью нашего фреймворка.
/proc/self/mem и инструкцию EDBGRD).ERESUME.Этот репозиторий организован следующим образом:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
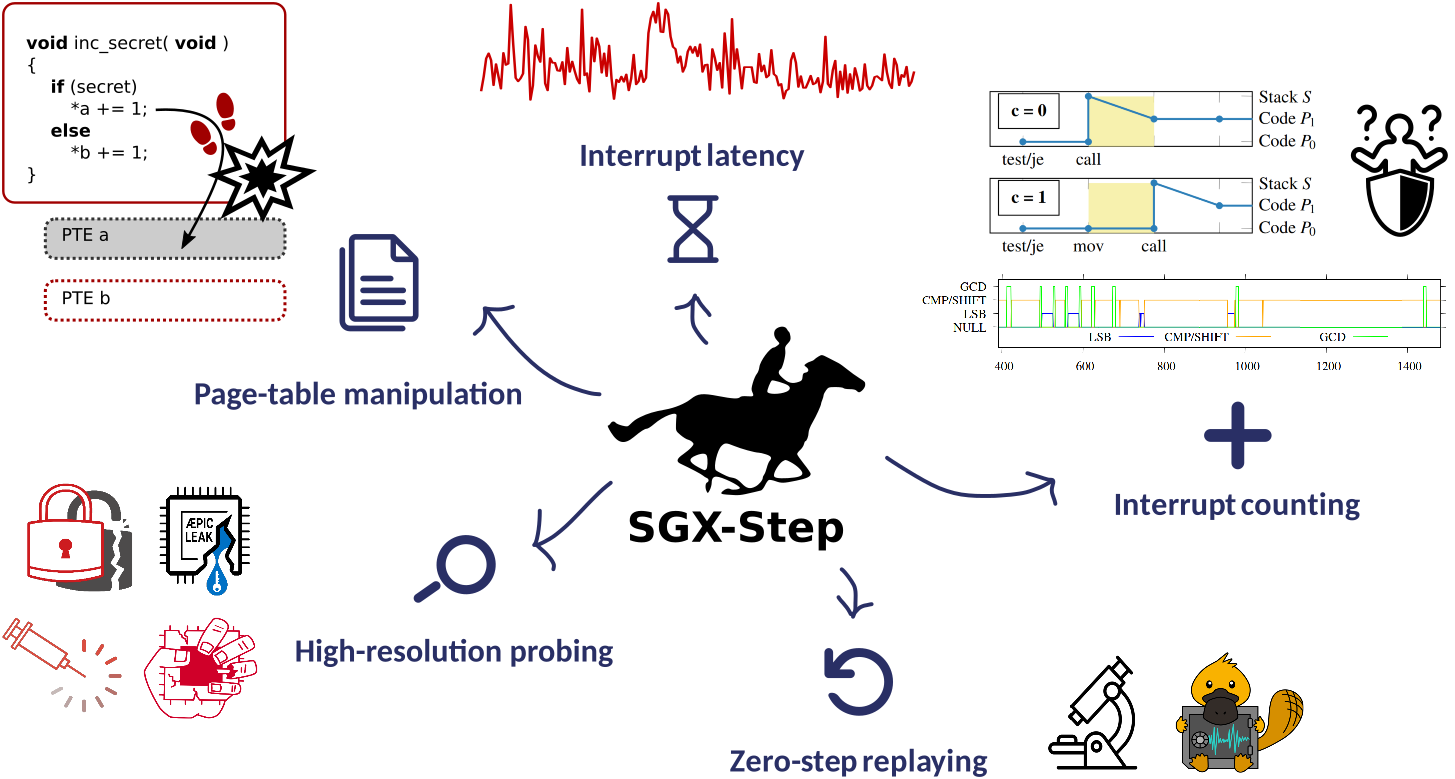
SGX-Step — это универсальный фреймворк управления исполнением, который позволяет точно чередовать инструкции анклава-жертвы с произвольным кодом атакующего. Некоторые из основных сценариев использования фреймворка SGX-Step обобщены на рисунке ниже (см. также нижнюю часть этого README для актуального списка публикаций, использующих SGX-Step).