
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AnalyticsRelationships — Получайте связанные домены/поддомены, анализируя идентификаторы Google Analytics. | Kitploit

Инструменты/GitHubGitHub/josue87/analyticsrelationships
OSINT (Разведка открытых источников)РазведкаПеречисление DNS и поддоменовСбор информации
GitHubjosue87/analyticsrelationships

AnalyticsRelationships

Получайте связанные домены/поддомены, анализируя идентификаторы Google Analytics.

Репозиторий
25429374 лет назадПроверено Kitploit
Поделиться

AnalyticsRelationships

Этот скрипт пытается получить связанные домены/поддомены, ища идентификаторы Google Analytics в URL. Сначала он ищет ID Google Analytics на веб-странице, а затем делает запросы к builtwith и hackertarget с этим ID.


Примечание: Он работает не со всеми веб-сайтами. Поиск осуществляется по следующим выражениям:

->  "www\.googletagmanager\.com/ns\.html\?id=[A-Z0-9\-]+"
-> GTM-[A-Z0-9]+
->  "UA-\d+-\d+"

Доступные версии:

  • Python
  • GO

Установка:

Установка в зависимости от языка.

Python

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships/Python
> sudo pip3 install -r requirements.txt

GO

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships/
> go build -ldflags "-s -w"

Docker

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships
> docker build -t analyticsrelationships:latest . 

Использование

Использование в зависимости от языка

Python

> python3 analyticsrelationships.py -u https://www.example.com

Или перенаправьте вывод в файл (баннер и информационные сообщения отправляются в стандартный поток ошибок):

python3 analyticsrelationships.py -u https://www.example.com > /tmp/example.txt

GO

>  ./analyticsrelationships --url https://www.example.com

Или перенаправьте вывод в файл (баннер и информационные сообщения отправляются в стандартный поток ошибок):

>  ./analyticsrelationships --url https://www.example.com > /tmp/example.txt

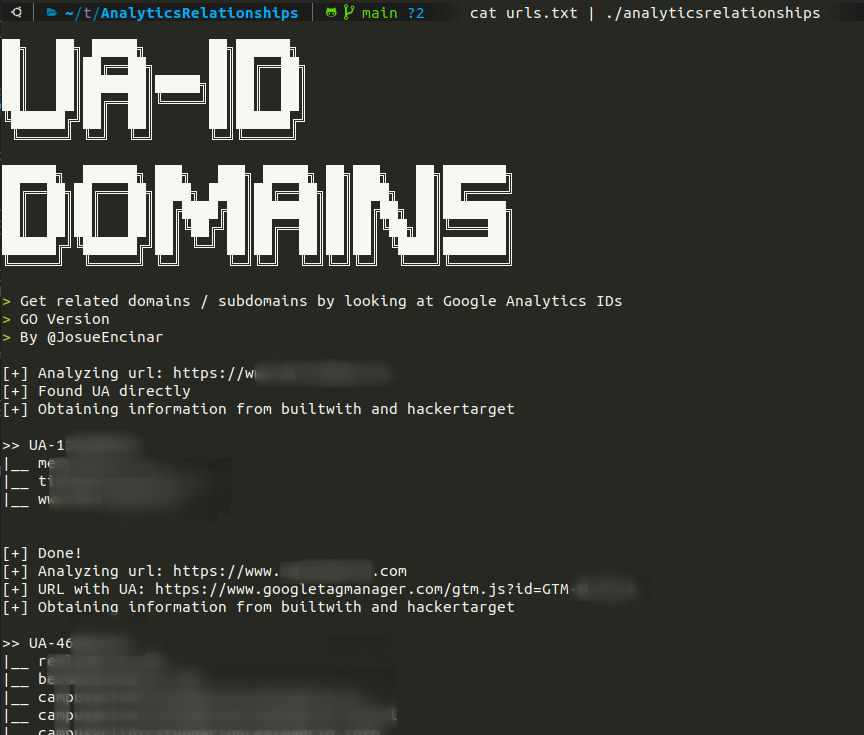
Вы также можете передать файл как входные данные

>  cat file.txt | ./analyticsrelationships 

Или один URL

>  echo https://www.example.com | ./analyticsrelationships 

Docker

Только версия Python.

>  docker run -it  analyticsrelationships:latest https://www.example.com

Или перенаправьте вывод в файл (баннер и информационные сообщения отправляются в стандартный поток ошибок):

>  docker run -it  analyticsrelationships:latest https://www.example.com > /tmp/example.txt

Примеры

Python

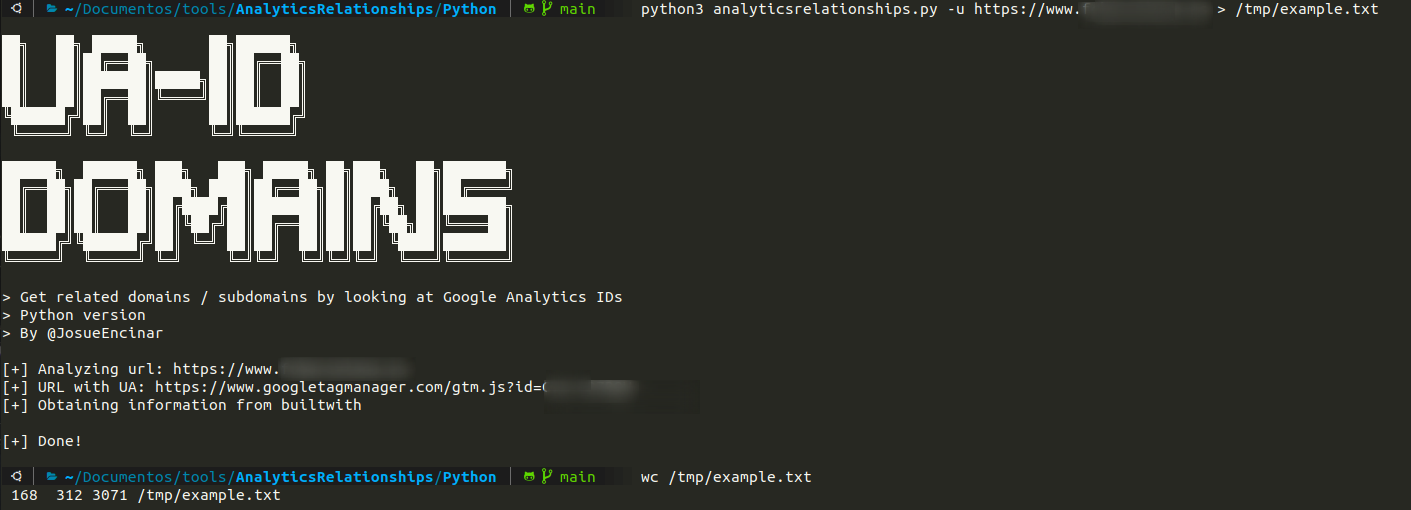
Перенаправление вывода в файл /tmp/example.txt:
image

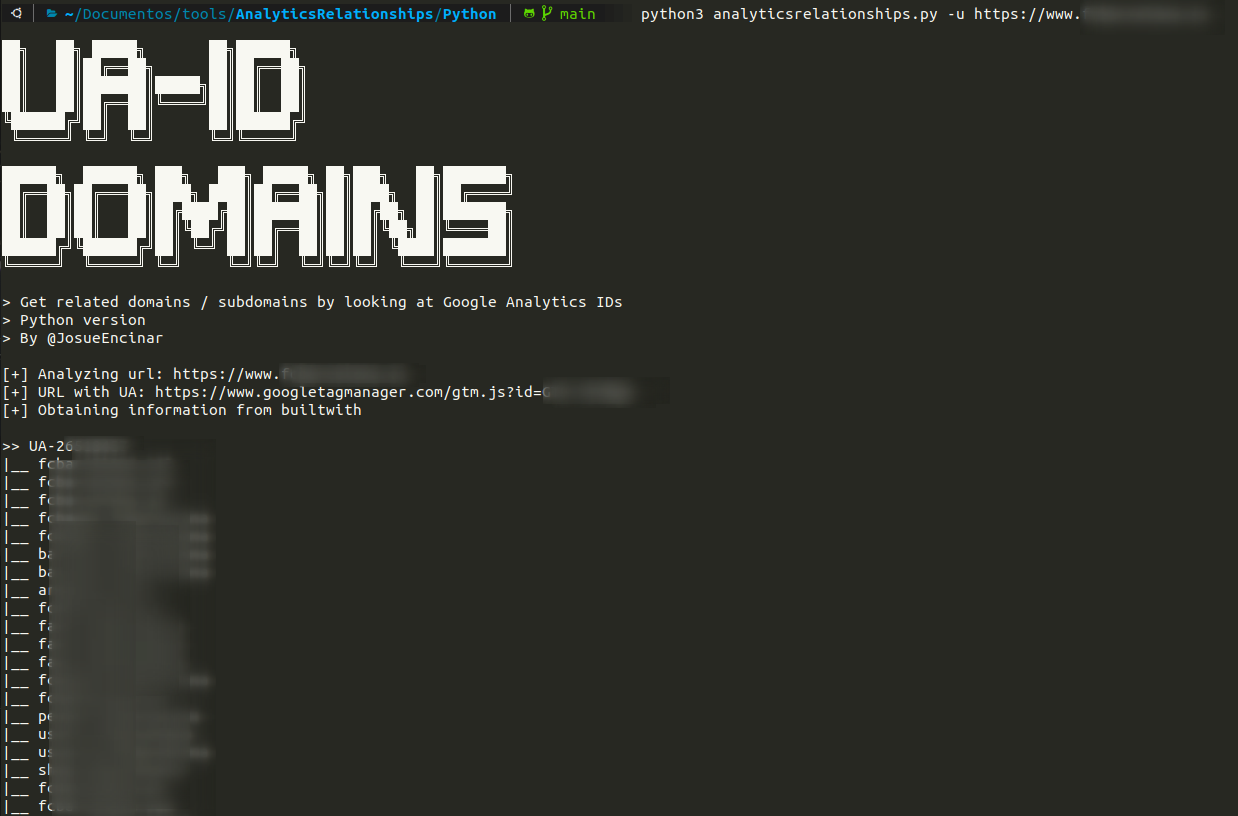
Без перенаправления:

image

GO

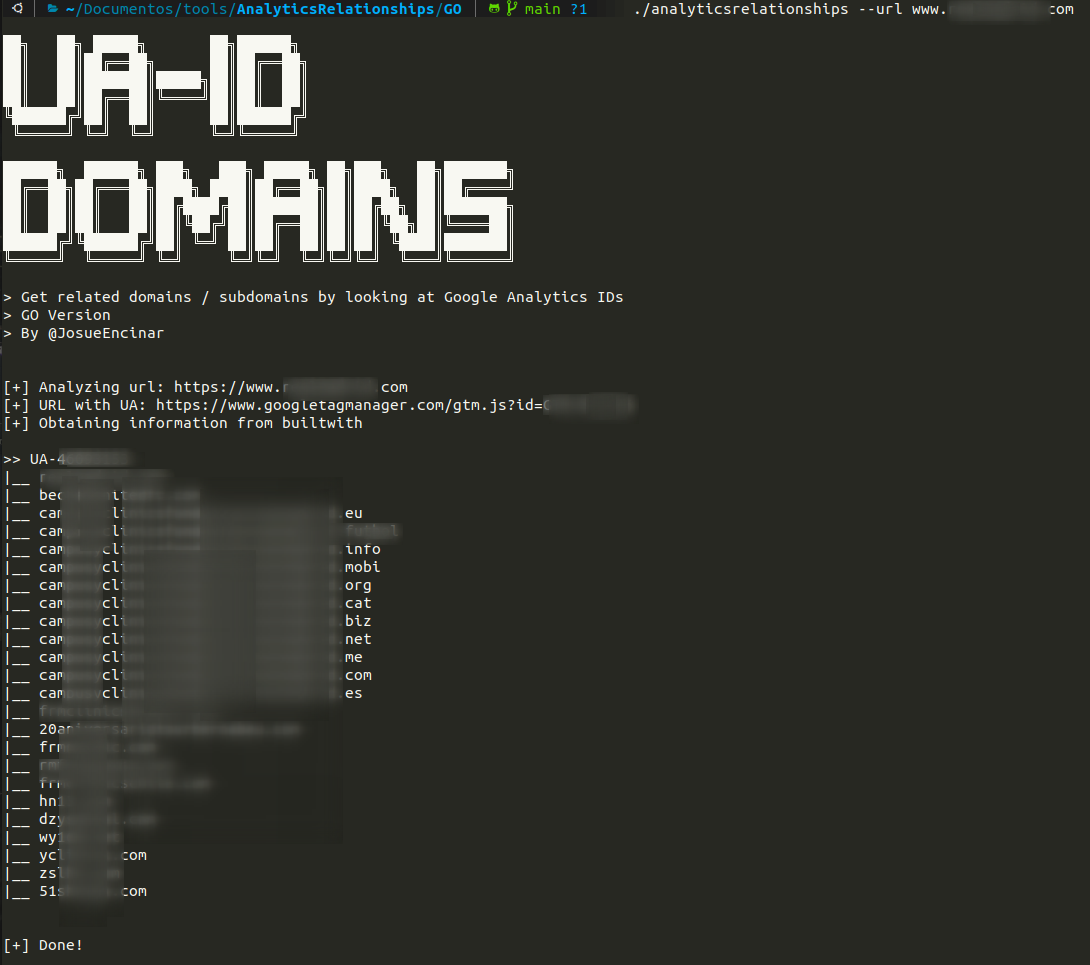
Без перенаправления:

image

Работа с перенаправлением в файл работает так же, как в Python.

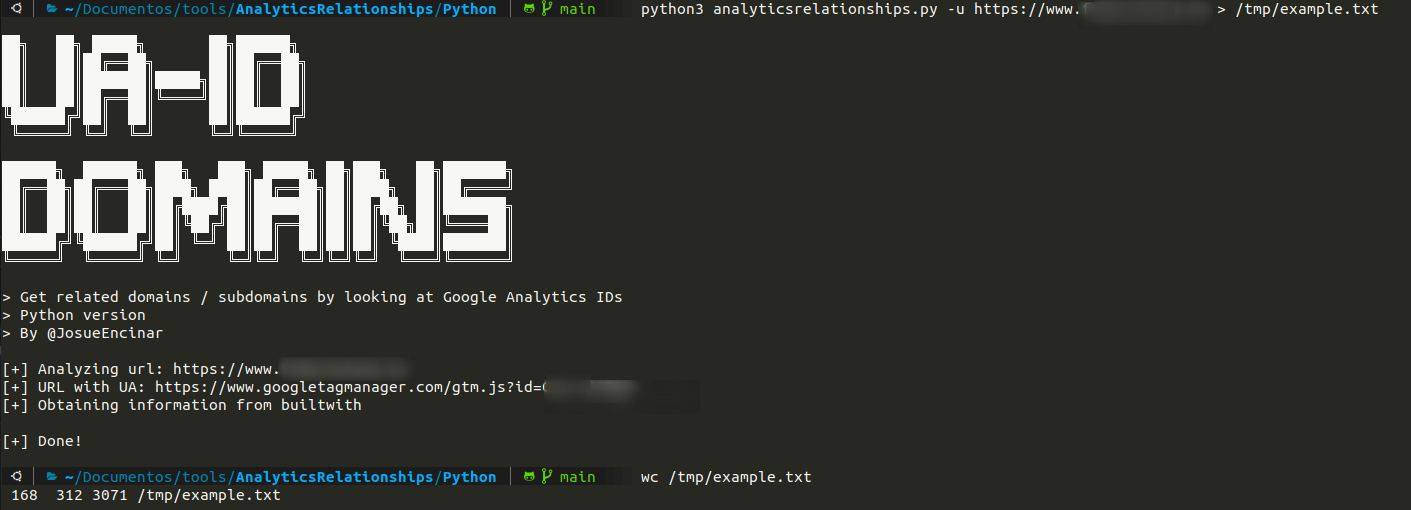
Пример с файлом:
image

Отказ от ответственности!

Это PoC (доказательство концепции). Автор не несет ответственности за любое незаконное использование.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →