jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Рекомендация и proof of concept для аутентифицированной инъекции команд ОС в веб-диагностике Ping устройства ONT-4GE-RFDW, эксплуатируемой с использованием учётных данных superadmin по умолчанию.

В диагностическом инструменте Ping веб-интерфейса управления ONT-4GE-RFDW присутствует уязвимость внедрения команд ОС, требующая аутентификации. Пользователь, аутентифицированный как superadmin, может внедрять произвольные команды ОС через поле ввода host/IP, что приводит к выполнению команд в базовой операционной системе.
Эта проблема существенно усугубляется тем, что учётная запись superadmin поставляется с учётными данными по умолчанию (superadmin:superadmin). В результате любой атакующий, имеющий сетевой доступ к интерфейсу управления, может тривиально получить уровень привилегий, необходимый для эксплуатации этой уязвимости, сводя практический барьер для эксплуатации почти к нулю на устройствах, оставленных с заводскими настройками.
superadmin (учётная запись по умолчанию, поставляемая с учётными данными по умолчанию superadmin:superadmin)ping, вызываемую через оболочку) без надлежащей очистки или проверки входных данных. Это позволяет использовать метасимволы оболочки, такие как ;, для завершения предполагаемой команды и добавления произвольных команд, контролируемых атакующим, которые затем выполняются с привилегиями процесса веб-управления.Воздействие: Атакующий, который аутентифицируется с использованием учётных данных superadmin по умолчанию, может выполнять произвольные команды в базовой ОС устройства. Это может привести к:
В сочетании с проблемой учётных данных по умолчанию это значительно снижает барьер для эксплуатации любого устройства, оставленного с настройками по умолчанию, превращая то, что обычно требовало бы предварительной компрометации или кражи учётных данных, в цепочку атаки без каких-либо усилий.
Базовая оценка: 7.1 (High)
Вектор: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Метрика | Значение | Обоснование |
|---|---|---|
| Вектор атаки (AV) | Сеть (N) | Эксплуатируется удалённо по сети через веб-интерфейс управления устройства |
| Сложность атаки (AC) | Низкая (L) | Не требуется особых условий, кроме отправки специально сформированного HTTP-запроса; полезная нагрузка тривиальна и надёжна |
| Требуемые привилегии (PR) | Высокие (H) | CVSS оценивает уровень привилегий, требуемый самой уязвимостью, а это высший уровень привилегий (superadmin) на устройстве |
| Взаимодействие с пользователем (UI) | Отсутствует (N) | Не требуется взаимодействия какого-либо пользователя, кроме самого атакующего |
| Область (S) | Неизменная (U) | Воздействие ограничено самим уязвимым компонентом/устройством; изменение области здесь не оценивается, хотя реальное проникновение в локальную сеть отмечено отдельно как фактор воздействия |
| Конфиденциальность (C) | Высокая (H) | Выполнение произвольных команд позволяет получить полный доступ на чтение к сохранённым учётным данным и конфигурации |
| Целостность (I) | Высокая (H) | Выполнение произвольных команд позволяет полностью изменять состояние/конфигурацию устройства |
| Доступность (A) | Высокая (A) → Высокая (H) | Выполнение произвольных команд позволяет вызвать отказ в обслуживании или превратить устройство в «кирпич» |
Важное замечание о реальном риске в сравнении с базовой оценкой: Метрика CVSS «Требуемые привилегии» (Privileges Required) отражает тот факт, что для доступа к уязвимой функции технически требуется доступ уровня superadmin. Именно поэтому PR оценивается как High, а не None. Однако это не отражает реальную эксплуатируемость на затронутых устройствах. Поскольку superadmin:superadmin — это пара учётных данных по умолчанию, которую нельзя изменить политикой и которая поставляется на устройстве, эффективный барьер для эксплуатации на неконфигурированном устройстве или устройстве с заводскими настройками эквивалентен уязвимости без аутентификации. Организациям следует рассматривать практический риск этой проблемы как близкий к Critical на любом устройстве, где учётные данные по умолчанию не были изменены.
Войдите в веб-интерфейс управления ONT-4GE-RFDW, используя учётные данные по умолчанию superadmin:superadmin.
Перейдите в раздел Diagnostics → Ping.
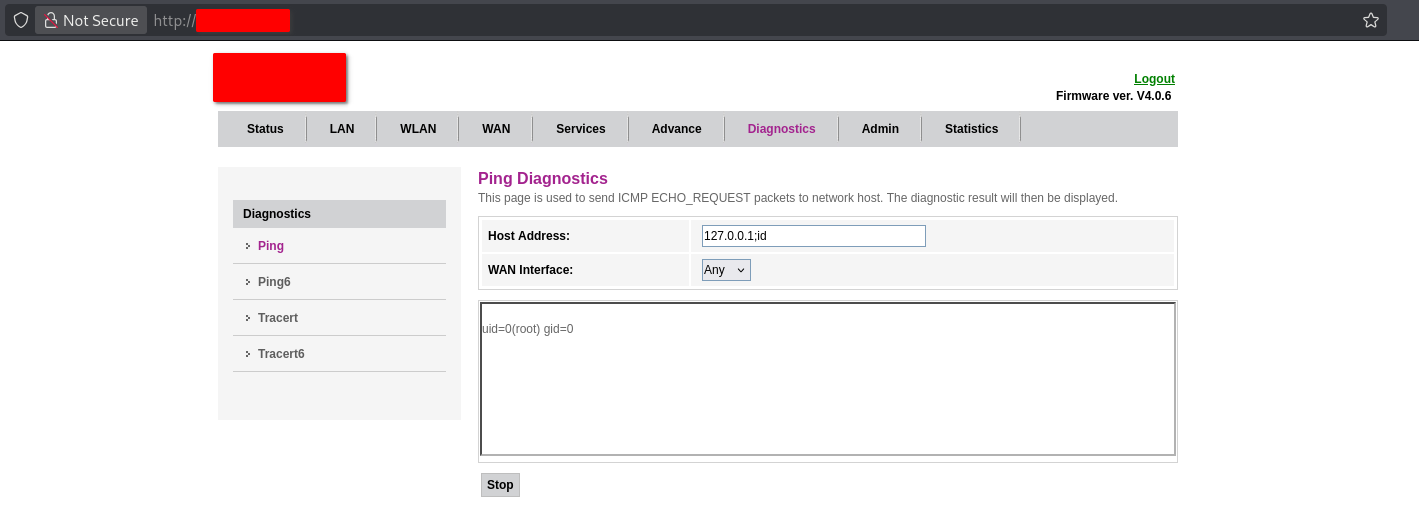
В поле "Host Address" введите полезную нагрузку, которая добавляет команду ОС после ожидаемого ввода IP-адреса/имени хоста, например:
127.0.0.1;id
Отправьте форму (поле WAN Interface можно оставить со значением по умолчанию, например Any).
Понаблюдайте за панелью вывода диагностики. Вместо (или в дополнение к) стандартному выводу ping отображается результат внедрённой команды — например:
uid=0(root) gid=0
Это подтверждает, что произвольные команды ОС выполняются в базовой операционной системе с привилегиями уровня root, инициируемые исключительно через доступное из веб-интерфейса поле диагностики Ping.
Скриншот:
Скриншот, показывающий страницу Ping Diagnostics с полезной нагрузкой
127.0.0.1;id, отправленной в поле Host Address, и результирующий вывод команды (uid=0(root) gid=0), отображаемый на панели результатов диагностики.
После разделителя ; можно подставить другие команды для демонстрации дополнительного воздействия (например, cat /etc/passwd, чтение файлов конфигурации или установление исходящих соединений) с учётом ограничений базовой оболочки устройства и доступных бинарных файлов.
| Область воздействия | Описание |
|---|---|
| Конфиденциальность | Полное раскрытие конфигурации устройства, сохранённых учётных данных и любых конфиденциальных данных, доступных процессу ОС |
| Целостность | Полная возможность изменять конфигурацию устройства, поведение прошивки (где она доступна для записи) и сетевые настройки |
| Доступность | Возможность нарушить или отключить функциональность устройства, включая превращение устройства в «кирпич» с помощью деструктивных команд |
| Боковое перемещение | Устройство находится на границе сети (роль ONT/маршрутизатора), что делает его ценной точкой опоры для проникновения в подключённую локальную сеть |
| Барьер для эксплуатации | Фактически ничтожен на любом устройстве, использующем учётные данные superadmin по умолчанию, что является заводской конфигурацией |
Обнаружено: PL41NT3XT (FX3ND)