Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BogusMips — Криминалистическая аналитика для дизассемблирования, повторной сборки, обратной разработки и аудита Android-приложений | Kitploit
Инструменты/GitHubGitHub/jankammerath/bogusmips
Безопасность AndroidСниффинг и анализ пакетовСтатический анализДинамический анализ (песочница)Веб-прокси и перехватПентестинг мобильных приложенийОбратная инженерияФорензикаМобильная безопасностьАнализ Бинарных ФайловОбратная Разработка с Помощью ИИ
4604 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
GitHubjankammerath/bogusmips

BogusMips

Криминалистическая аналитика для дизассемблирования, повторной сборки, обратной разработки и аудита Android-приложений

Репозиторий

BogusMips

GitHub Sponsor

BogusMips написан на Rust и позволяет проводить анализ того, насколько далеко можно дизассемблировать ваше Android-приложение. Он позволяет открыть файл *.apk или *.xapk вашего приложения, чтобы увидеть, насколько далеко можно дизассемблировать ваше приложение.


Download BogusMips for Windows x64
Download BogusMips for Windows ARM64
Download BogusMips for macOS
Все релизы и списки изменений

Source Code and Resources extracted with BogusMips Disassembler

Возможности

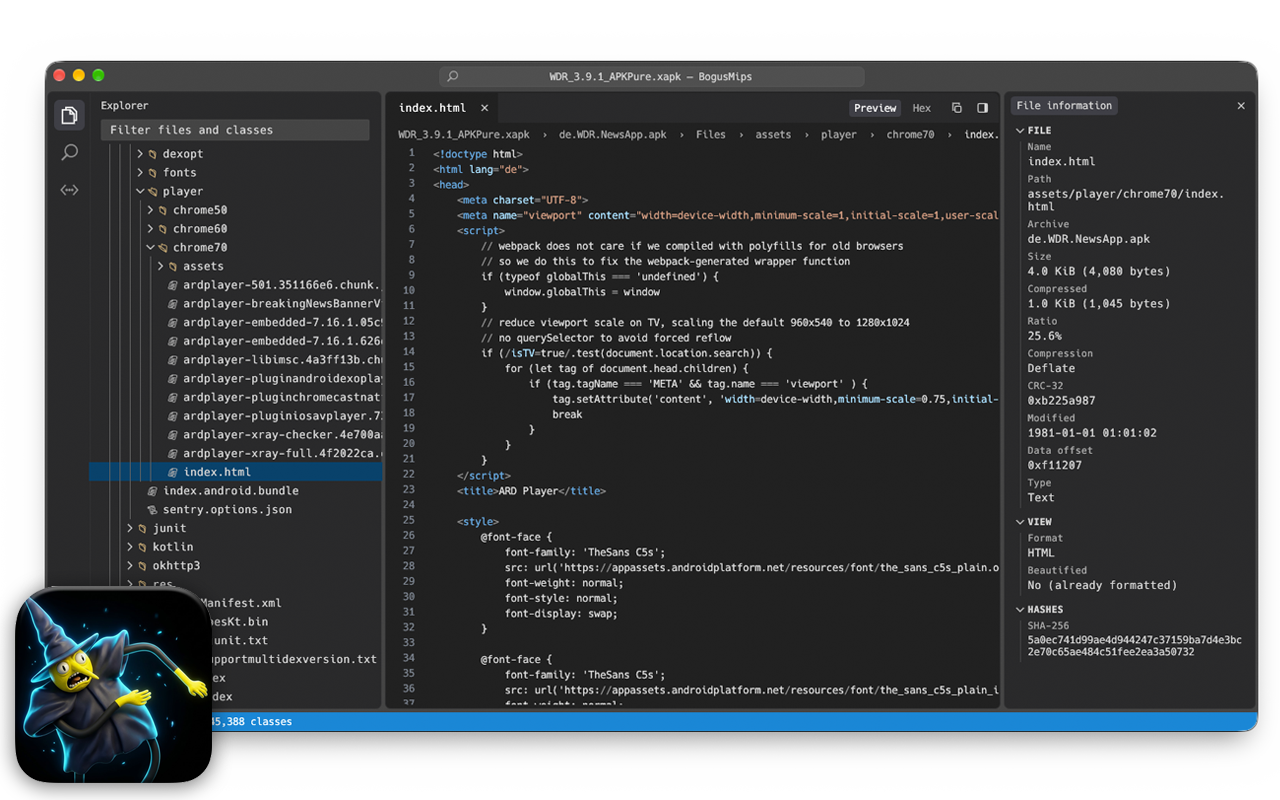
  • Интерфейс в стиле VS Code (цвета Dark+): карточка боковой панели с представлениями Explorer и Search, редактор с вкладкой и навигационной цепочкой, панель информации о файле и строка состояния. Меню File и View находятся в строке меню macOS, а в Windows — в строке меню окна.
  • Откройте *.apk или *.xapk через File → Open… (⌘O / Ctrl+O), перетащив его в окно или передав в качестве аргумента командной строки.
  • Слева: дерево пакета
    • Исходный код: каждый класс из всех файлов classes*.dex, сгруппированный по Java-пакетам и дизассемблированный в smali.
    • Ресурсы: resources.arsc, декодированный в файлы res/values*/*.xml, из которых он был скомпилирован (строки, цвета, dimens, стили, атрибуты, массивы, plurals, …), плюс public.xml со всеми идентификаторами ресурсов.
    • Файлы: каждая запись в архиве.
    • Пакеты XAPK показывают каждый содержащийся APK (базовый и split APK) отдельно.
    • Поле фильтра (⌘F) и навигация с клавиатуры стрелками.
    • Щёлкните элемент правой кнопкой (или File → Export…, ⌘E), чтобы экспортировать его: файлы в том виде, в каком они хранятся в пакете, или как показано (декодированный бинарный XML, отформатированный текст); классы как .smali; сгенерированные файлы ресурсов как XML; APK, содержащиеся в XAPK, как .apk.
  • Search (⇧⌘F): поиск по содержимому всех классов (smali), текстовых файлов, декодированного XML и сгенерированных файлов ресурсов с опциями учёта регистра / целого слова / регулярного выражения. Щелчок по результату открывает его в редакторе на подсвеченном совпадении. Индекс поиска строится в фоновом режиме при первом поиске.
  • В центре: содержимое выбранного элемента
    • Классы отображаются как smali (вывод, совместимый с baksmali).
    • Бинарный XML (AndroidManifest.xml, res/**/*.xml) декодируется. Ссылки на ресурсы разрешаются в имена (@string/app_name, @android:style/Theme), а значения атрибутов — в их символьные имена (protectionLevel="signature").
    • Изображения показываются в виде превью, текст отображается как текст, а всё остальное — как hex-дамп.
    • Минифицированные JSON, JavaScript (включая бандлы React Native), CSS, HTML и XML автоматически форматируются с подсветкой синтаксиса. Изменяются только пробельные символы; Original показывает файл в том виде, в каком он хранится.
    • Для любого файла доступен hex-просмотр.
  • Справа: AI Agent (⇧⌘A) и сворачиваемая информация о файле (⌘I):
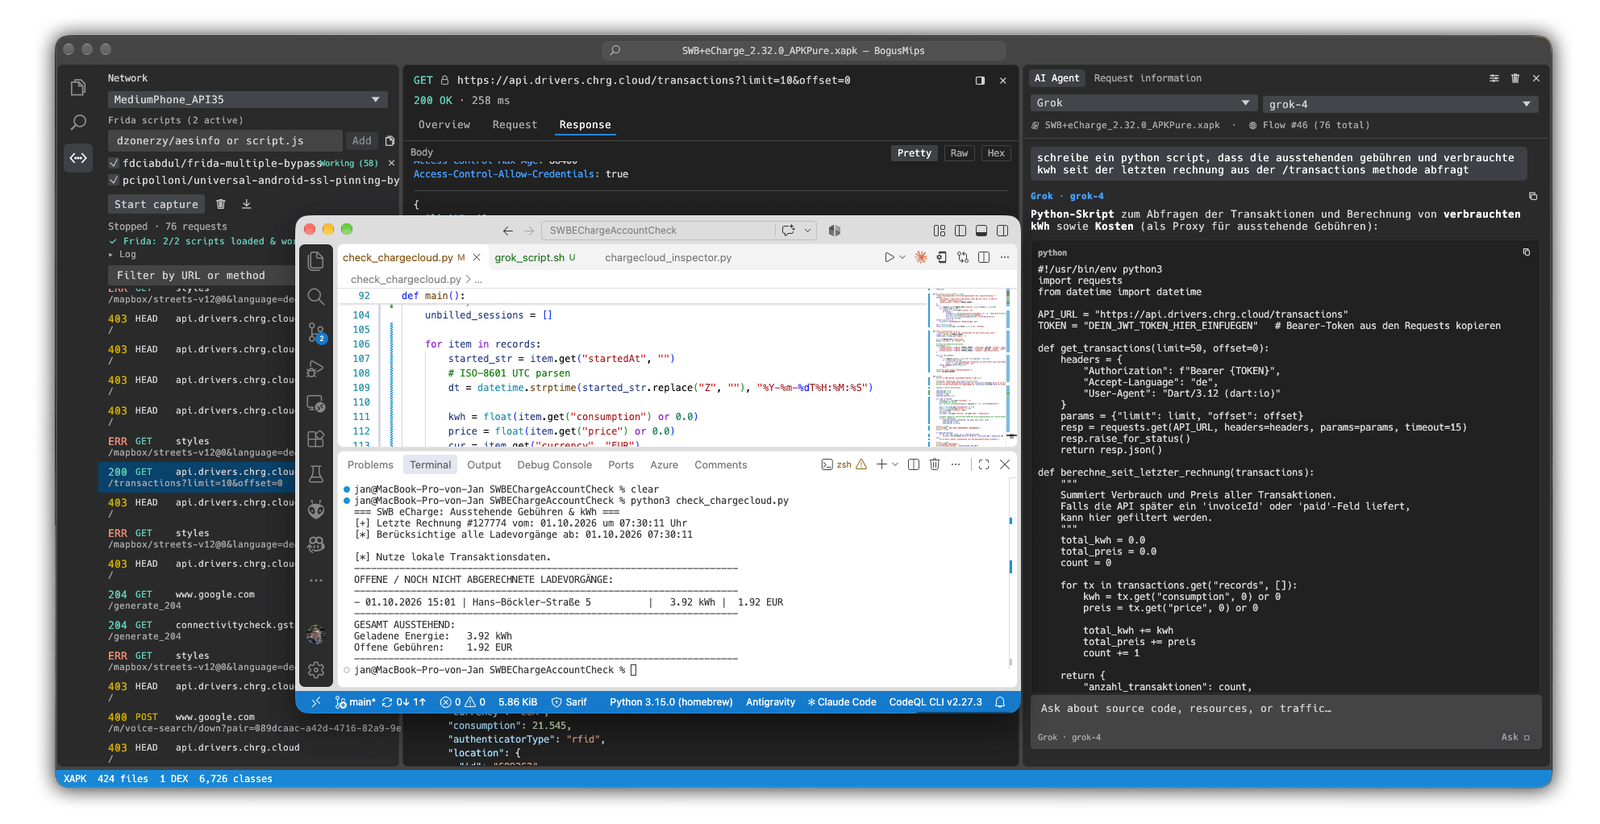
    • AI Agent: задайте вопрос AI-агенту о дизассемблированном исходном коде smali, декодированных файлах ресурсов (значениях AndroidManifest.xml, resources.arsc) и перехваченном сетевом трафике HTTP/HTTPS. Настраивается с помощью Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT) или любой пользовательской конечной точки, совместимой с OpenAI (например, Ollama, OpenRouter). Агент имеет встроенные инструменты (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) для автономного поиска и чтения классов, ресурсов и перехваченных сетевых потоков.
    • Информация о файле / запросе: размер, сжатие, CRC, SHA-256, сведения о заголовке DEX, сведения о классе, сводка манифеста, разрешения и любые обнаруженные аномалии.

Grok пишет скрипт Python на основе сетевого перехвата

Network

Представление Network (⇧⌘N) — это упрощённый сниффер трафика в стиле Postman. Он запускает эмулятор Android (AVD), направляет трафик гостевой системы через встроенный man-in-the-middle прокси, устанавливает открытый APK/XAPK, запускает его и перехватывает его HTTP- и HTTPS-запросы в реальном времени. Перехваченные запросы отображаются в списке слева; при выборе запроса в редакторе отображается его полный запрос/ответ (заголовки и тело, pretty / raw / hex), а в панели информации — сведения о времени и соединении.
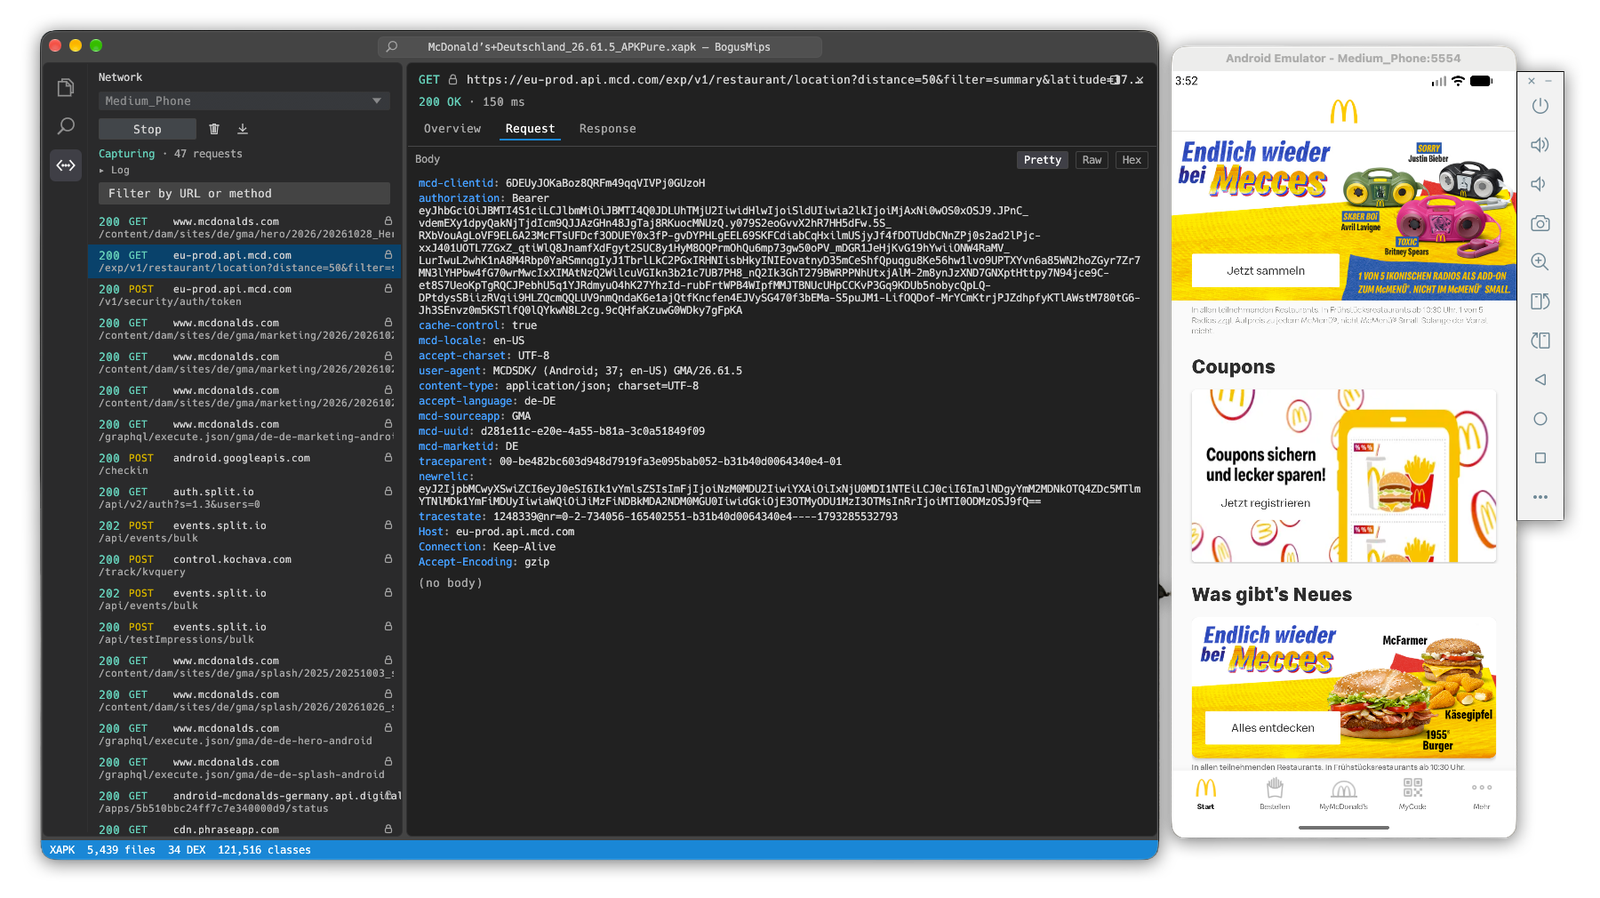
Анализ сетевого трафика приложения

Полное расшифрование HTTPS требует рутованного образа эмулятора (google_apis / aosp_atd, не google_apis_playstore), поскольку CA-сертификат прокси должен быть установлен как системный доверенный якорь. При запуске BogusMips включает adb root и устанавливает свой сгенерированный CA (кратковременный, на сессию, в формате PEM) в системные хранилища доверия и хранилища доверия Conscrypt (APEX). В Android 14+ (API 34+) эти хранилища находятся в отдельных mount-пространствах имён для каждого процесса, поэтому CA размещается в overlay-каталоге — с перемаркировкой контекстом SELinux system_security_cacerts_file (как файлов, так и каталога, иначе приложениям будет отказано в доступе) — и монтируется поверх хранилищ в mount-пространстве имён каждого процесса через nsenter. Целевое приложение устанавливается и запускается после этого, поэтому оно форкается заново, и его HTTPS-трафик через системное хранилище доверия расшифровывается. Листовые сертификаты для каждого хоста кратковременны и отправляются без CA в цепочке, чтобы удовлетворить клиентов, которые требуют максимальный срок действия сертификата в 398 дней.

Ограничения — что невозможно расшифровать:

Скачать инструмент