
 jamesstringer90/appsandbox
Легко создавайте полноценные виртуальные машины, изолированные для разработки или моделей использования компьютера.

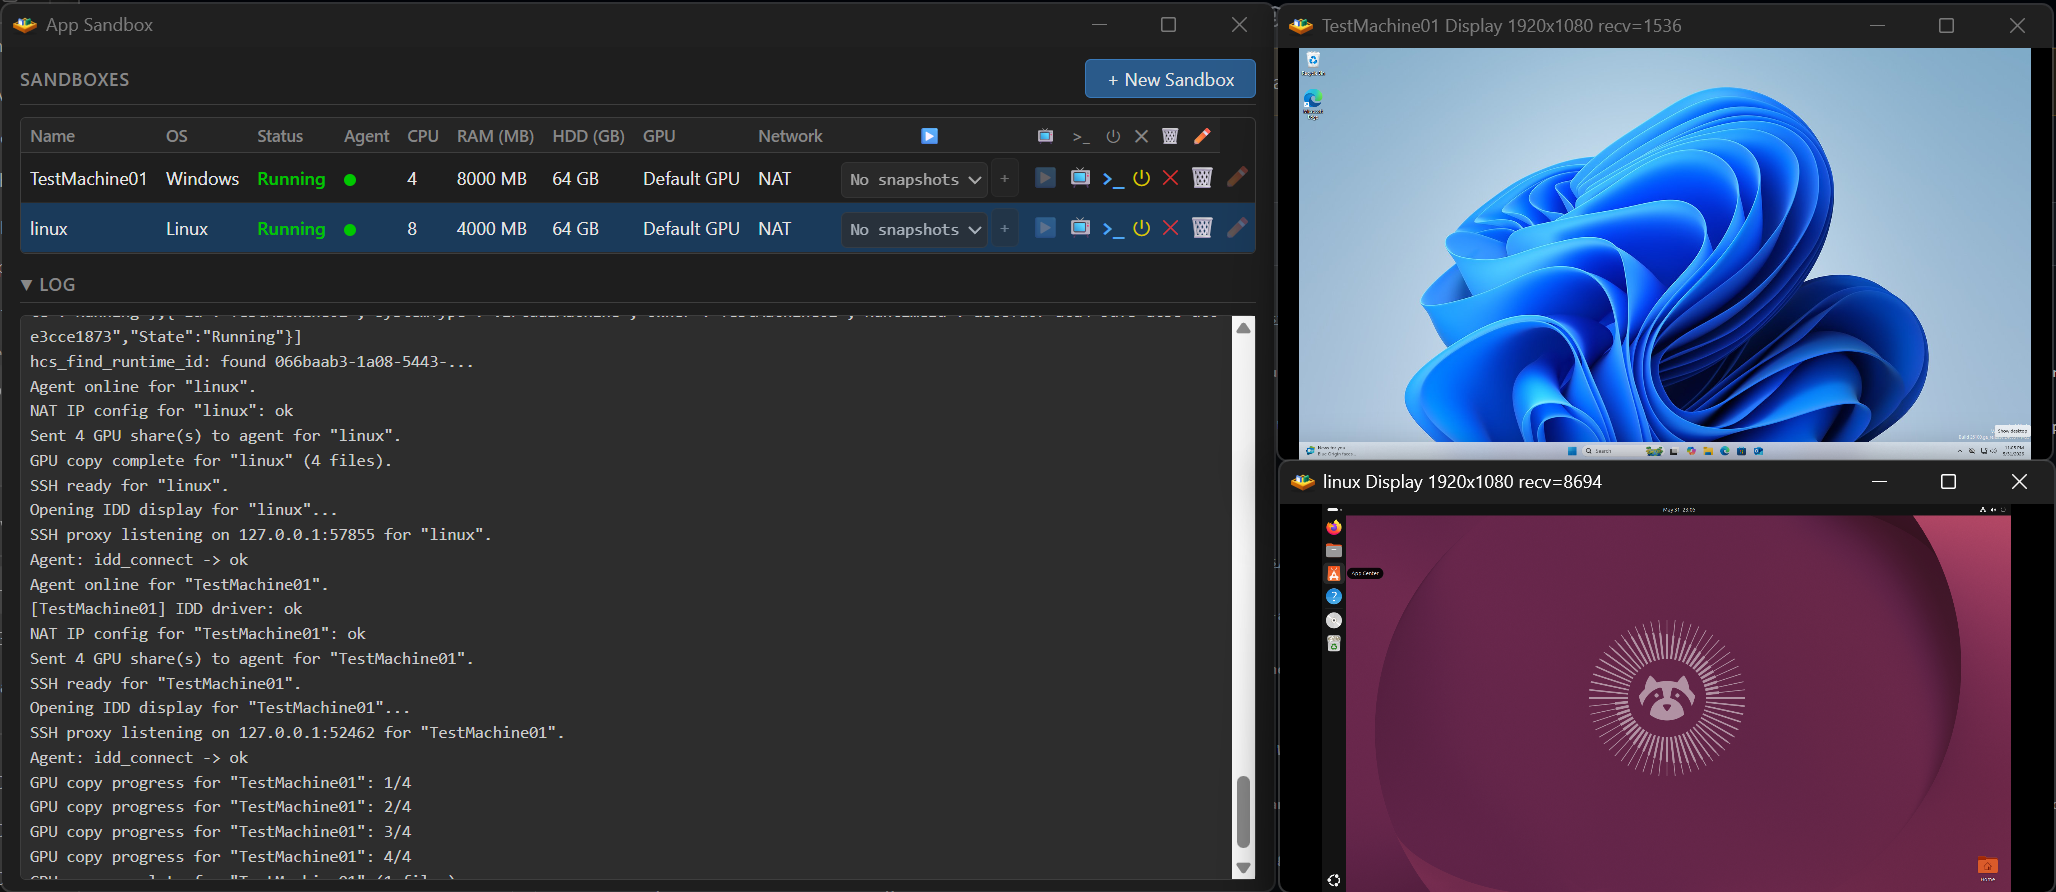
App Sandbox — это приложение виртуальной машины для Windows и macOS, ориентированное на производительность и простоту использования.
Возможности Windows:
Возможности Mac:
Требования: Windows 11 с процессором x64 или macOS 27 или новее (серия M)
App Sandbox создаёт и запускает полноценные настольные виртуальные машины — Windows 11, Ubuntu и macOS. Он бесплатный и с открытым исходным кодом (MIT), распространяется в виде готовых бинарных файлов (подписанных EV на Windows, подписанных Apple Developer на macOS) на странице Releases. Используйте графический интерфейс или автоматизируйте работу через API, MCP-сервер или Python SDK. Выберите ОС и установочный образ, и App Sandbox подготовит диск, выполнит автоматическую установку и загрузит гостевую систему. Вы предоставляете ISO Windows или Ubuntu; гостевые системы macOS загружают свой образ восстановления автоматически. Работает на ПК с Windows 11 (x64) или на Mac с Apple Silicon, включая ноутбуки.
Работает на Windows 11 Home, без Hyper-V. В Windows App Sandbox не использует Hyper-V или Hyper-V Manager; он создаёт и запускает ВМ через API Windows Host Compute System (HCS) и Host Compute Network (HCN), для которых требуется только компонент Virtual Machine Platform. Hyper-V ограничен Windows 11 Pro и Enterprise, тогда как Virtual Machine Platform доступен в Windows 11 Home, поэтому лицензия Windows 11 Pro не требуется. Virtual Machine Platform — тот же компонент Windows, который использует WSL2.
Для чего это можно использовать:
API и MCP. App Sandbox поддерживает автоматизацию через локальный HTTP API, MCP-сервер и Python SDK в Windows и macOS, как с графическим интерфейсом, так и в headless-режиме. См. документацию по API, MCP и Python SDK для настройки и использования.
Как это работает: этот репозиторий также задуман как рабочий пример программного создания полноценных настольных ВМ с помощью Windows HCS/HCN API и Apple Virtualization.framework. В Windows App Sandbox передаёт вручную собранный HCS-документ машины в computecore.dll / computenetwork.dll — слой HCS/HCN, на котором также основаны WSL2 и Windows Sandbox, — вместо использования Hyper-V Manager. Аппаратное ускорение GPU использует паравиртуализацию GPU (GPU-PV) для совместного использования установленного на хосте GPU с гостем — тот же путь, что и в WSL2, а не выделенный проброс (без VFIO/IOMMU, без второго GPU). Гости Windows получают DirectX 12, OpenGL, Vulkan, CUDA и OpenCL; гости Ubuntu — то же самое, кроме DirectX; гости macOS — Metal. Собственный драйвер косвенного дисплея IddCx и виртуальное аудиоустройство обеспечивают экран и звук, а буфер обмена, аудио, ввод и SSH между гостем и хостом работают через Hyper-V sockets. Гостевые диски создаются инструментом из репозитория с поддержкой ext4, squashfs, qcow2 и VHDX. В macOS App Sandbox использует Apple Virtualization.framework (VZVirtualMachine, VZMacOSInstaller) поверх virtio-vsock. В Windows гости Linux (Ubuntu) получают доступ к GPU через собственный модуль ядра DRM/KMS (asb_drm), dxgkrnl из WSL2 от Microsoft и собственную сборку Mesa. Приложения написаны на нативных C / Objective-C с интерфейсом HTML/JS (WebView2 в Windows, WKWebView в macOS).
Гости Windows в macOS используют QEMU 11.1.3 с ускорением HVF, собранный из нашего публичного форка asb-qemu. Он сохраняет наши четыре изменения ivshmem, включая поддержку в macOS и необязательное переопределение x-device-id. QEMU, его библиотеки и прошивка поставляются внутри приложения для macOS. См. заметки о сборке QEMU для закреплённого исходного кода и инструкций по пересборке.
Имя пользователя по умолчанию — user, пароль по умолчанию — test123
Хотите дать своей старой ВМ новые функции App Sandbox? Скачайте и запустите новую версию App Sandbox и передайте своему ИИ-агенту этот промпт, чтобы помочь с обновлением
Когда ваша ВМ запущена и открыта, щелчок правой кнопкой мыши по её заголовку покажет несколько опций, таких как передача горячих клавиш, отключение звука и подгонка размера окна, при которой дисплей ВМ динамически изменяет размер под размер вашего окна просмотра.
[Windows] Нужен высокопроизводительный удалённый рабочий стол для удалённого доступа к вашей ВМ? Phaze хорошо работает
[Windows] Вы можете проверить, работает ли настройка драйвера GPU-PV, запустив gpu-test.exe внутри вашей Windows ВМ App Sandbox; gpu-test.exe покажет окно с 6 вращающимися кубами, каждый из которых использует свой движок рендеринга (D3D9, D3D10, D3D11, D3D12, OpenGL и Vulkan). Если один или несколько из них не работают, они не будут корректно показывать вращающийся куб для этого API рендеринга. gpu-test.zip. Примечание: успешная работа API рендеринга означает, что GPU-PV сработал, но иногда игры или приложения написаны так, что не обнаруживают систему GPU-PV корректно и всё равно показывают ошибку.






