 ishannaik/agent-sweep
Находите и редактируйте секреты в истории AI-агентов кодирования (Claude Code и другие).

Находите и удаляйте секреты из локальной истории вашего ИИ-агента для программирования. Полностью офлайн.





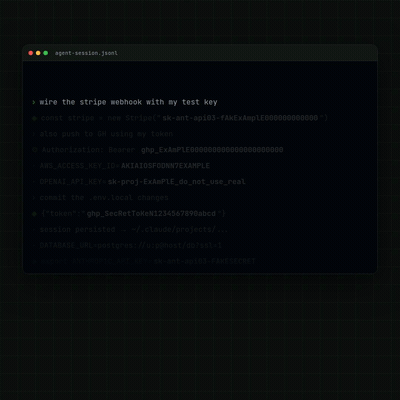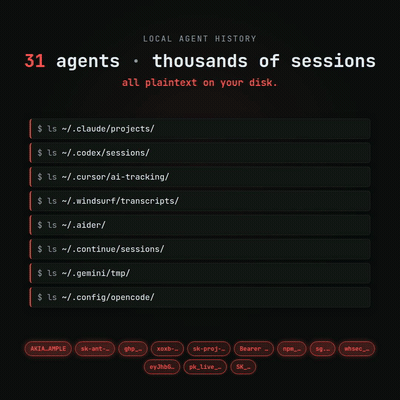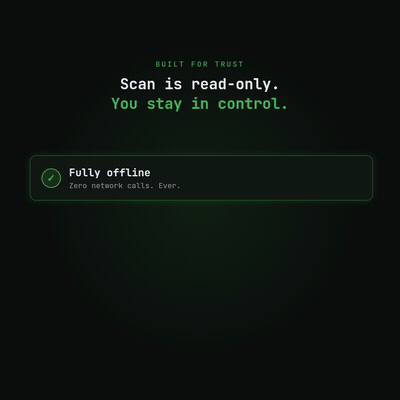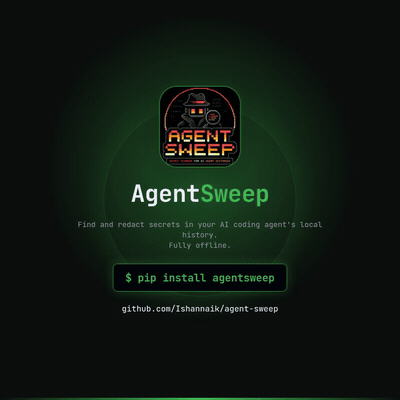
Посмотреть полный ролик со звуком
Профилактика: Не вставляйте API-ключи в облачных ИИ-агентов вообще. Ключ проходит через серверы провайдера ещё до того, как попадёт на ваш диск.
Если вы уже это сделали: agentsweep устраняет оставшийся локальный вектор атаки: вредоносное ПО из цепочки поставок и скомпрометированные пакеты, которые сканируют ваш диск в поисках учётных данных. Ваши файлы никогда не покидают вашу машину.
Поддерживается 32 агента: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Экспериментальные источники (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) имеют пути хранения и форматы, выведенные из исследований, но ещё не проверенные на реальной установке. Сканирование безопасно: при неверном пути ничего не найдётся. Они могут давать неполные результаты до подтверждения. В средстве выбора они помечены
(experimental)и выводят уведомление при сканировании.Grok Build (xAI) проверен на реальной установке Windows: JSONL-транскрипты в
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl; переопределение через$GROK_HOME). Grok CLI — это superagent-ai/grok-cli, проверен с grok-dev 1.1.7: SQLite в~/.grok/grok.db, с промптами вmessages.message_json. Это другой продукт. Они используют общий~/.grok, но сканируют разные файлы;auth.jsonникогда не открывается.
207 regex-правил + обнаружение seed-фраз: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, чувствительные токены Supabase, JWT, ключи PEM, URL баз данных, seed-фразы BIP-39 и многое другое
Альфа: каждый деструктивный шаг контролируется, резервируется и обратим одной командой
Claude Code (и любой другой ИИ-CLI для программирования) хранит полную историю вашего диалога в виде обычного текста JSONL на диске: в ~/.claude/projects/ для Claude Code и в ~/.codex/sessions/ для OpenAI Codex. Всё, что вы вставляете, будь то ключ AWS, файл .env или URL базы данных, остаётся в открытом виде бессрочно. У типичного разработчика за месяцы накапливаются десятки секретов, обычно незамеченных.
agentsweep сканирует эту историю, сообщает вам, что утекло, и может удалить значения секретов на месте, сохраняя структуру JSONL побайтово. Он также сообщает, какие ключи нужно отозвать, с правильным URL отзыва для каждого провайдера.
Область защиты: agentsweep полностью локальный и офлайн. Он читает и записывает только файлы на вашей машине и не делает ни одного сетевого вызова. Он устраняет один вектор атаки: секреты, лежащие в локальных файлах истории. Он не влияет на то, что уже получил ваш ИИ-провайдер. Когда вы вставляете ключ в Claude Code, Cursor или любого облачного агента, этот ключ уже прошёл через серверы провайдера до того, как попал на диск. Если это вас беспокоит, рассмотрите локально размещённую модель (Ollama, LM Studio, OpenCode), где ничего не покидает вашу машину, что хорошо сочетается с agentsweep.
Атаки на цепочку поставок ускоряются. В 2024 и 2025 годах волна вредоносных пакетов npm и PyPI (sha256-universal, shailulid, сотни тайпсквотов) была поймана на эксфильтрации учётных данных разработчиков с машины, на которую они были установлены. Они нацелены на переменные окружения, файлы .env, историю команд оболочки, SSH-ключи и теперь на файлы истории ИИ-агентов.
ИИ-ассистенты для программирования создали новую категорию утечки учётных данных, которой не существовало два года назад:
~/.claude/projects/*/conversations/*.jsonlpostinstall → сканирует типичные пути → находит вашу историю JSONL → эксфильтрирует 50 API-ключей одним запросом.env, с которым вы просили ИИ помочь, каждый URL базы данных, которым вы поделились для отладки, каждый токен, который вы вставили для однострочникаИстория ИИ-агента содержит полный контекст, а не только команды, которые хранит история оболочки. Злоумышленники уже сканируют её. agentsweep очищает её до того, как это произойдёт.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
Никаких virtualenv для активации и никакой возни с PATH. uv tool install предоставляет команде собственное изолированное окружение.
agentsweep выполняет фиксированный конвейер из 5 этапов. scan останавливается после этапа 3; fix продолжается до редактирования.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
