

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
faxhell — Привязанная оболочка с использованием службы факса и перехвата DLL | Kitploit

Инструменты/GitHubGitHub/ionescu007/faxhell
Повышение привилегийЭксплуатацияПост-эксплуатацияRed TeamingРазработка Полезной Нагрузки
GitHubionescu007/faxhell

faxhell

Привязанная оболочка с использованием службы факса и перехвата DLL

Репозиторий
33485486 лет назадПроверено Kitploit
Поделиться

faxhell ("Fax Shell")

Концептуальное доказательство bind shell, использующего службу Fax и перехват DLL на основе Ualapi.dll.

Смотрите нашу статью по адресу: https://windows-internals.com/faxing-your-way-to-system/
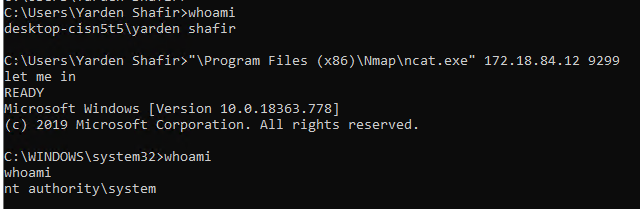
Obligatory Demo

Как использовать

  • Соберите Ualapi.dll и поместите в c:\windows\system32
  • Запустите службу Fax, которая загрузит DLL и вызовет экспорт UalStart. UalStart поставит в очередь элемент работы пула потоков, который откроет дескриптор RpcSs, найдет токен SYSTEM, а затем выполнит его олицетворение. После этого он создаст сокет на локальном адресе конечной точки, привяжет его к порту 9299 и будет асинхронно ожидать подключения, используя порт завершения ввода-вывода пула потоков.
  • Подключитесь к сокету на порту 9299 с помощью вашего любимого клиента (например, nc(at).exe <ip> 9299) и введите let me in, затем нажмите ENTER. Если вы пишете собственный код, убедитесь, что отправляете строку let me in\n.
  • Пакет завершения ввода-вывода затем пробудит callback пула потоков, который запустит процесс Cmd.exe под службой DcomLaunch с привилегиями SYSTEM, связав его дескрипторы ввода и вывода с только что созданным сокетом.
  • Победа!

Обход EDR/AV

  • Использует службу, которая не является широко известной и не отслеживается или не помечается как подозрительная вендорами EDR.
  • Использует Windows thread pool API для настройки, что затрудняет чтение стеков, распределяет работу по нескольким потокам и избегает простых «подсказок» о том, что происходит что-то подозрительное.
  • Время жизни олицетворенных токенов очень мало, и только рабочий поток когда-либо работает как SYSTEM, очень быстро возвращаясь к NETWORK SERVICE после выполнения всего одного вызова API. Это помогает снизить вероятность обнаружения различными сканерами.
  • Использует нестандартные сокетные API, которые делают таблицу импорта менее подозрительной и позволяют избежать детектов EDR, перехвата IOCTL и LSP.
  • Создает bind shell под службой DcomLaunch (которая уже является службой SYSTEM), а не под службой Fax, что выглядит гораздо более естественно и позволяет избежать очень подозрительного дерева процессов.
  • Использует ошибку Windows, из-за которой кажется, что наш сокет принадлежит службе Fax, а не DcomLaunch или Cmd.exe. Если мы завершим службу Fax, будет казаться, что сокет принадлежит System.

Предостережения

Это не предназначено для использования как готовая, необнаруживаемая, вредоносная, вооруженная оболочка:

  • Это всего лишь bind shell, который большинство брандмауэров заблокируют. Открытие правил брандмауэра, использование reverse bind shell или связь через общий порт, например 80 или 443, будут работать лучше.
  • Другие службы, в частности Spooler, также загружают Ualapi.dll. Хотя система ведет себя нормально, если служба Fax «застряла» в состоянии SERVICE_START_PENDING, это вызовет проблемы в Spoolsv.exe.


  • Вероятно, есть ошибки/утечки памяти в PoC — мы старались сделать всё качественно, как для продакшена, но не прогоняли через Application Verifier или asan.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




