Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-14765-and-CVE-2025-14766 — Интерактивная браузерная лаборатория, моделирующая уязвимости повреждения памяти Chrome (CVE-2025-14765/14766) для безопасного обучения в области кибербезопасности, с визуализацией памяти в реальном времени и созданием пейлоадов. | Kitploit
Инструменты/GitHubGitHub/infosecantara/cve-2025-14765-and-cve-2025-14766
Криминалистика памятиАнализ уязвимостейВеб-безопасностьCTFОбучение и ОбразованиеЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHub
Поделиться
infosecantara/cve-2025-14765-and-cve-2025-14766

CVE-2025-14765-and-CVE-2025-14766

Интерактивная браузерная лаборатория, моделирующая уязвимости повреждения памяти Chrome (CVE-2025-14765/14766) для безопасного обучения в области кибербезопасности, с визуализацией памяти в реальном времени и созданием пейлоадов.

Репозиторий
23311 месяцев назадЕщё не проверено

Chrome Vulnerability Interactive Lab

Обзор

Этот интерактивный учебный лабораторный практикум моделирует две критические уязвимости Chrome (CVE-2025-14765 и CVE-2025-14766) в безопасной контролируемой среде. Инструмент визуализирует концепции повреждения памяти без выполнения реальных эксплойтов, что делает его идеальным для обучения специалистов по безопасности и повышения осведомлённости об уязвимостях.
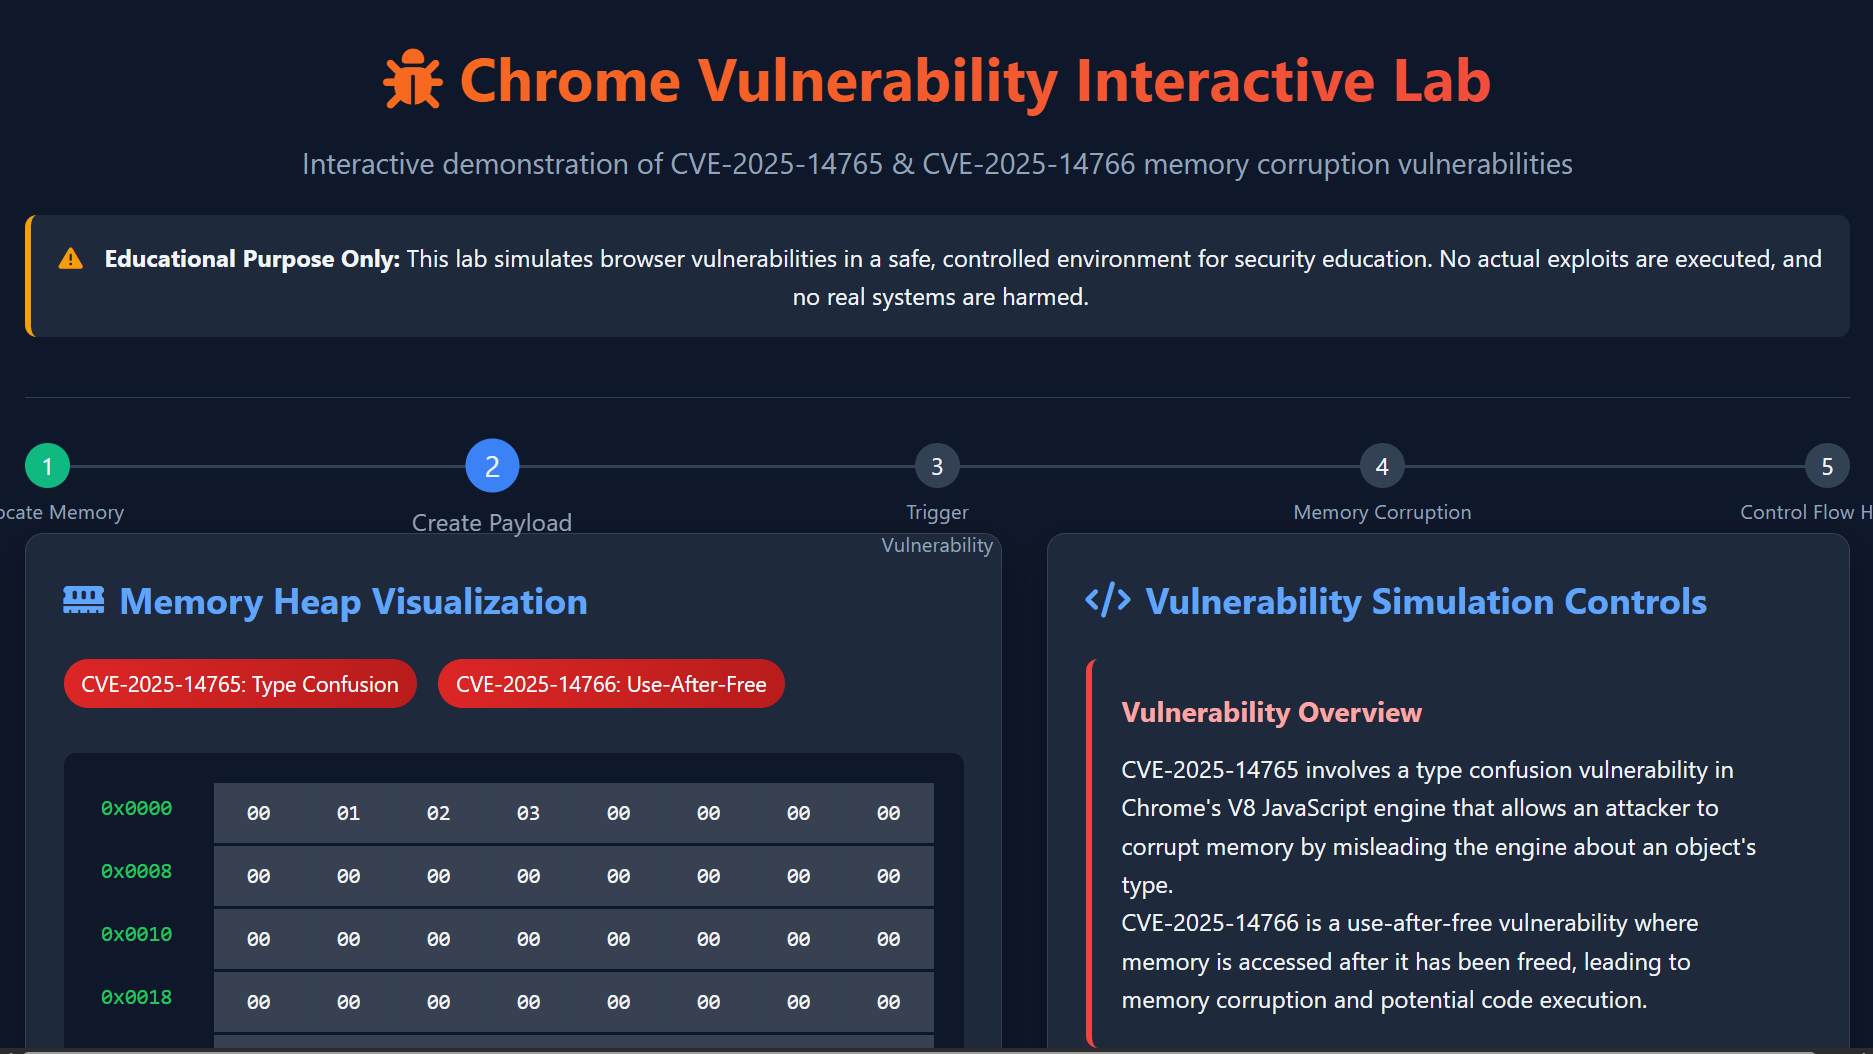
Screenshot 2025-12-25 161742 Screenshot 2025-12-25 161812 Screenshot 2025-12-25 161849

Интерактивная исследовательская платформа по безопасности, демонстрирующая реальные уязвимости в браузере Chrome версии << 143.0.7499.147

License: MIT [HTML]

Возможности

  • Интерактивная визуализация памяти: отслеживайте изменения состояния памяти в реальном времени
  • Пошаговая симуляция уязвимостей: проследите цепочку атаки от выделения памяти до эксплуатации
  • Интерфейс создания полезной нагрузки: создавайте и разбирайте собственные полезные нагрузки
  • Образовательная направленность: безопасная среда для изучения уязвимостей повреждения памяти
  • Комплексное журналирование: отслеживайте каждое действие с подробными пояснениями

Предварительные требования

  • Никаких особых требований! Этот лабораторный практикум полностью работает в вашем браузере:
  • Современный веб-браузер (Chrome 90+, Firefox 88+, Safari 14+)
  • Включённый JavaScript
  • Не требуется установка или зависимости

Начало работы

  • Быстрый старт
  • Скачайте HTML-файл (CVE-2025-14765 & CVE-2025-14766.html)
  • Откройте в браузере: дважды щёлкните по файлу или перетащите его в окно браузера
  • Начните изучение: интерфейс интуитивно понятен и содержит пошаговые инструкции
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    383
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







