
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/infobyte/faraday_addon
Анализ уязвимостейВеб-прокси и перехватВеб-безопасностьТестирование на Проникновение
GitHubinfobyte/faraday_addon

faraday_addon

Браузерное расширение для платформы faradaysec https://faradaysec.com

Репозиторий
64367 лет назадЕщё не проверено
Поделиться

О проекте

Faraday Addon — это простое дополнение для автоматизации отправки отчётов об уязвимостях через браузер в ваш собственный экземпляр Faraday. Faraday Addon перехватывает каждый запрос из браузера, добавляя функциональность для доступа к каждому из них как к уязвимости. Таким образом, пентестеру достаточно использовать дополнение, чтобы отправлять потенциально уязвимые запросы в Faraday, вместо того чтобы копировать и вставлять их на сервер.

Совместимость

На данный момент Faraday Addon доступен только для Firefox Quantum. Мы работаем над стабильной версией для Chrome.
Firefox Quantum

Установка

Для пользователей

Скачайте и установите последний релиз из репозитория дополнений Firefox:

Faraday Addon

Для разработчиков

$ git clone https://github.com/infobyte/faraday_addon.git

  • В поисковой строке Firefox введите about:debugging.

  • Нажмите эту кнопку: Загрузить временное дополнение

  • Выберите файл manifest.json в каталоге, куда вы клонировали Faraday Addon.

Начало работы!

Прежде всего, вам необходимо авторизоваться на вашем сервере Faraday.
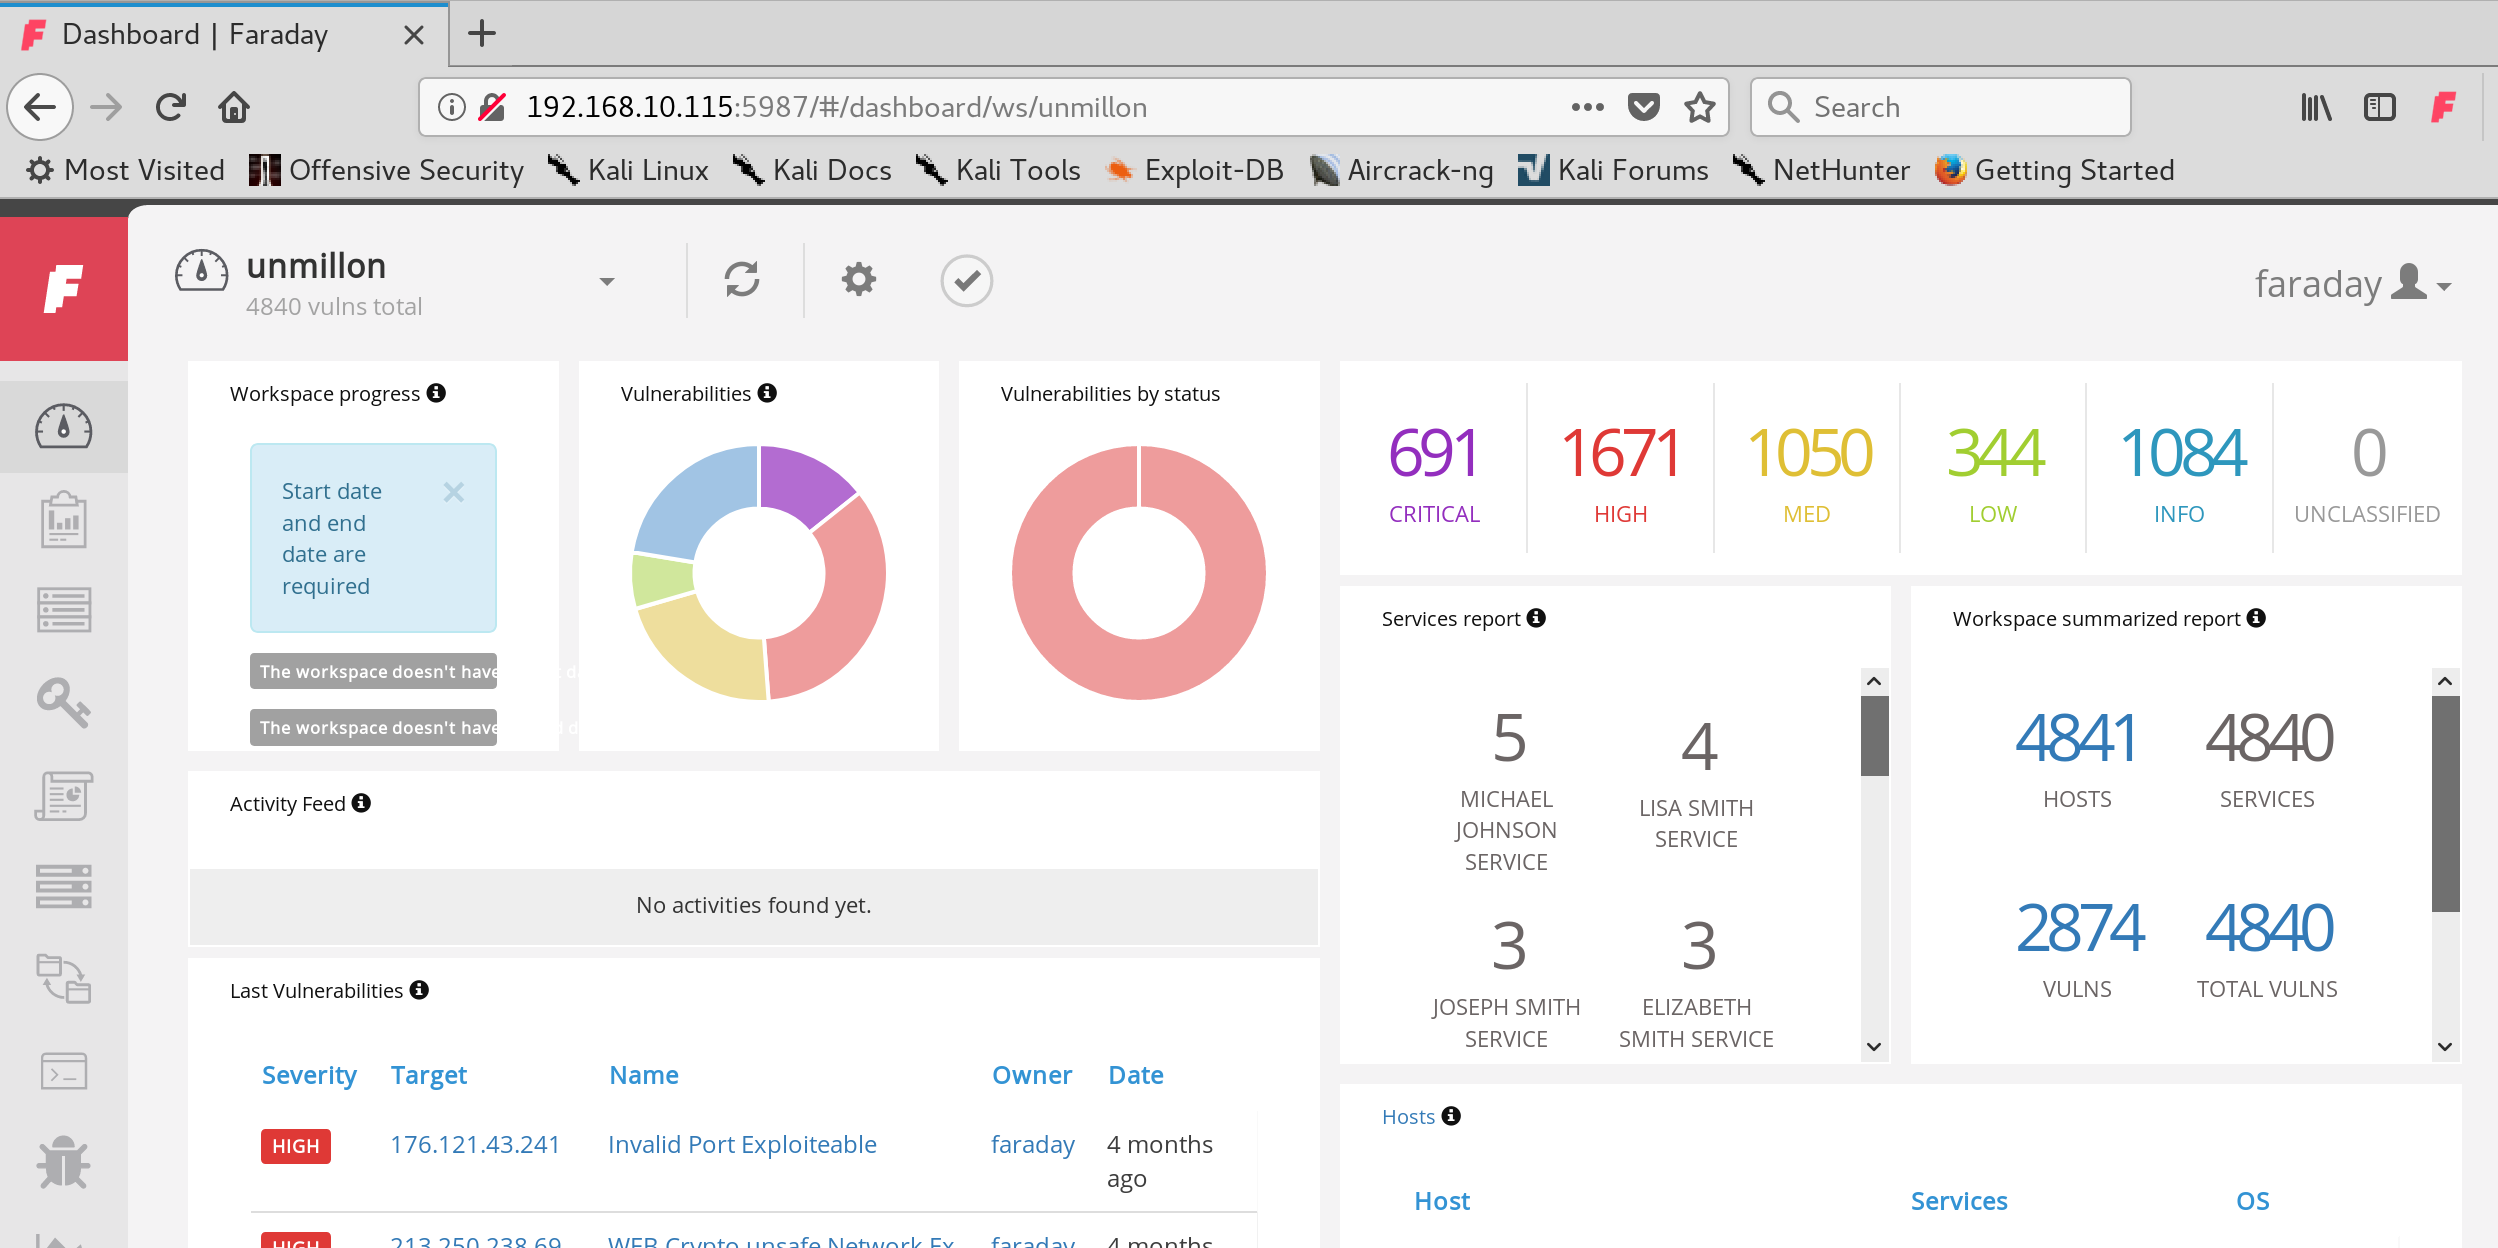
После входа перейдите в настройки.
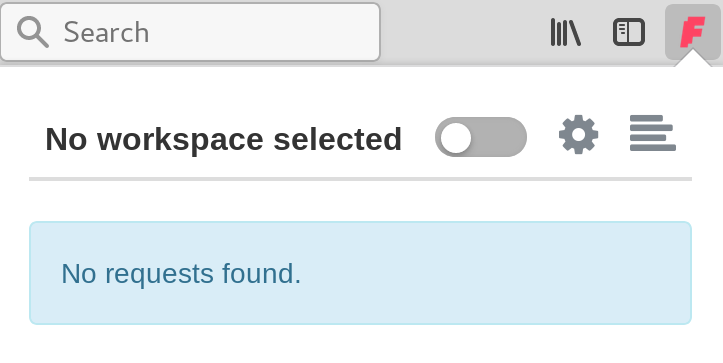
Просто добавьте URL-адрес сервера Faraday и нажмите «Подключиться». (URL должен иметь формат [protocol]://[ip/domain]:[port])
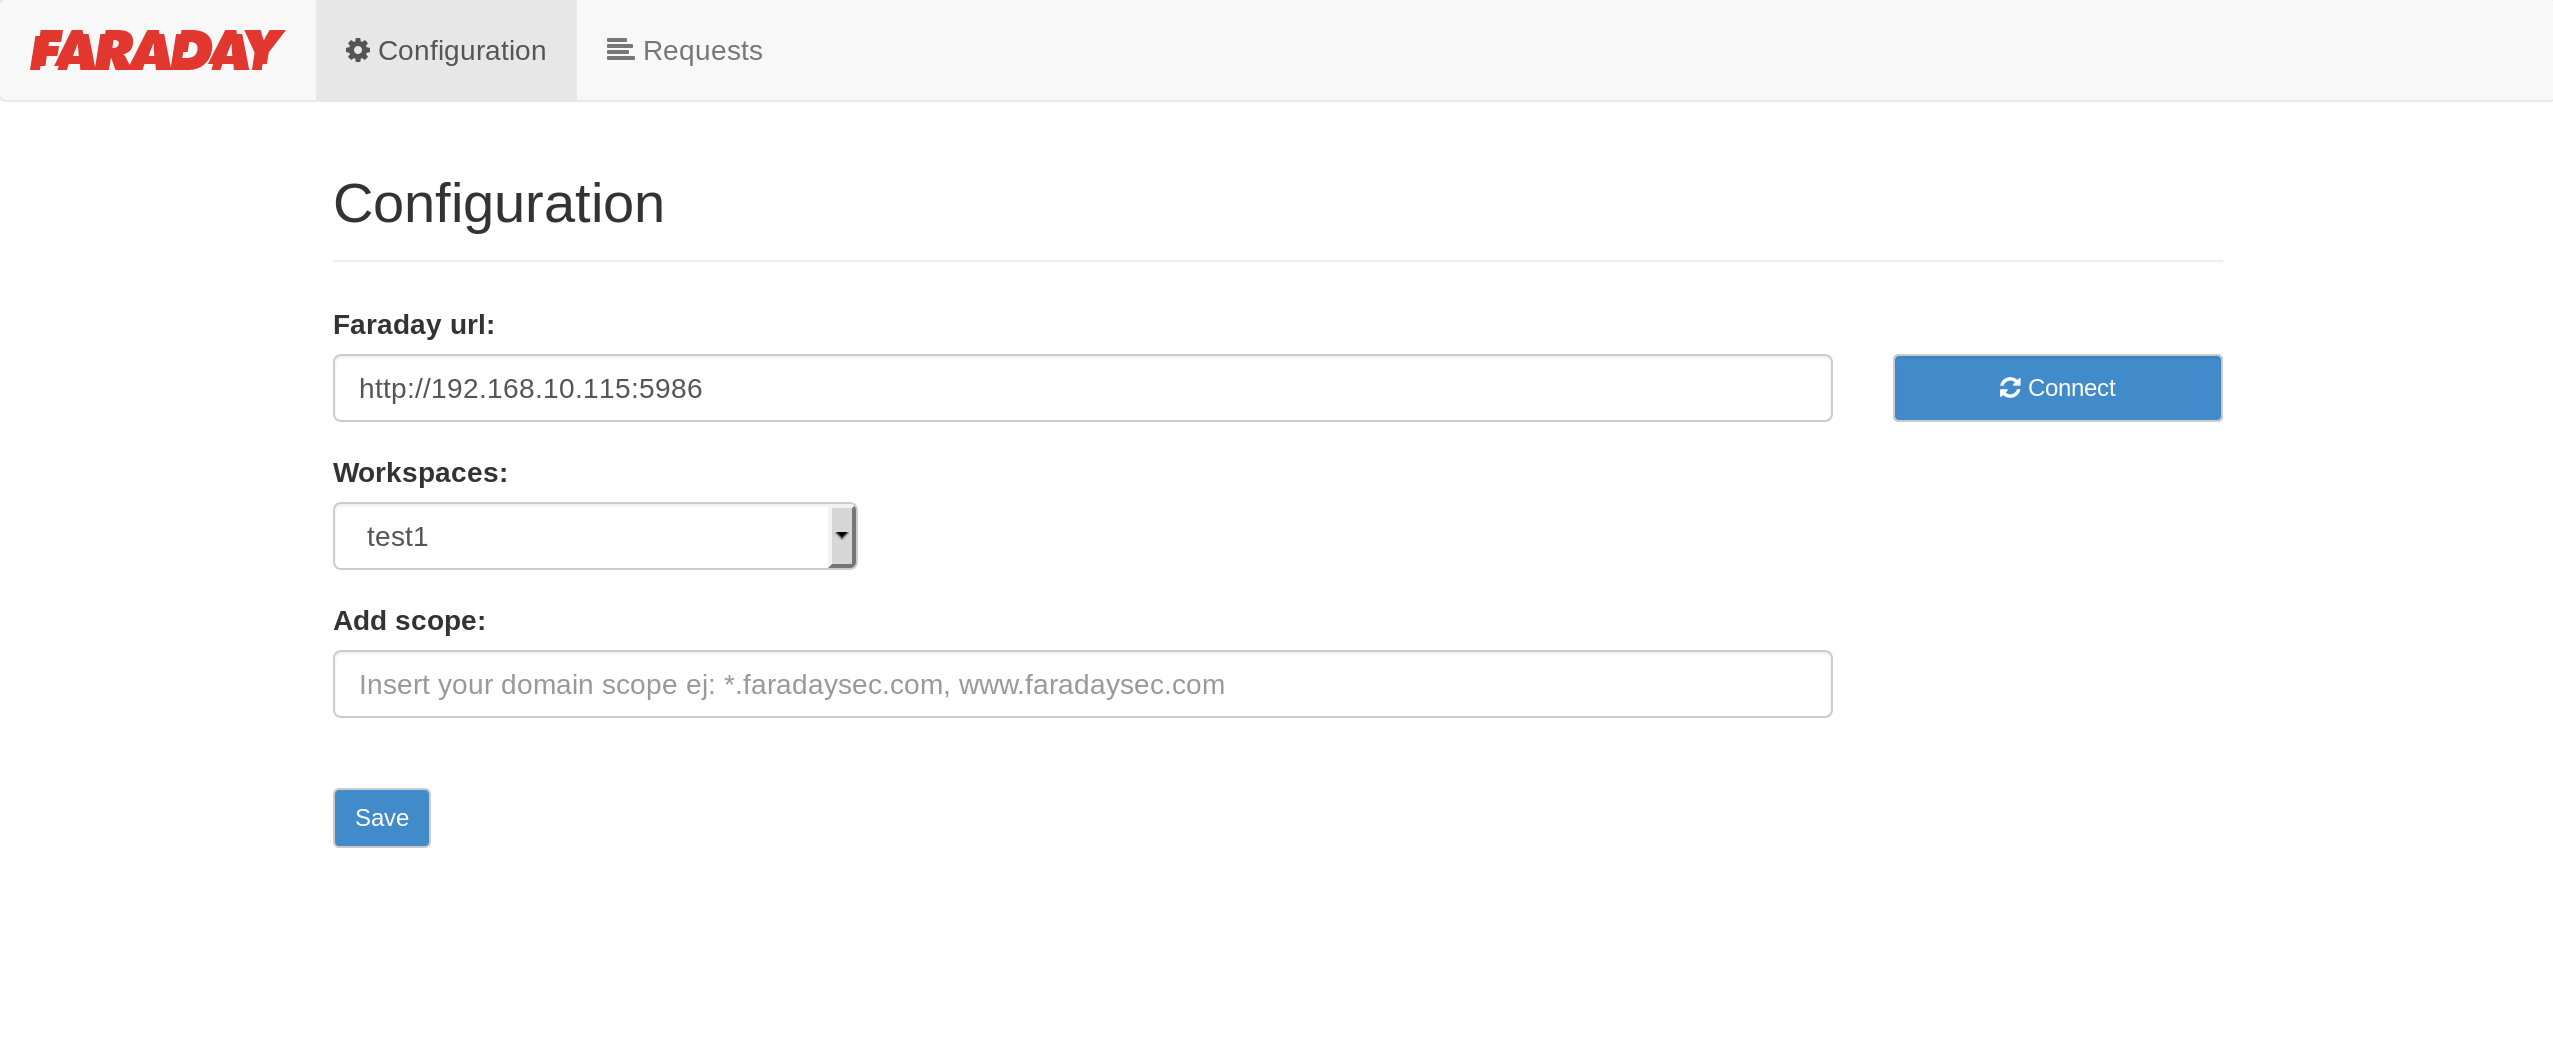
Если настройки верны, вы должны увидеть свои рабочие области (workspaces). Выберите нужную рабочую область и сохраните настройки.

Faraday Addon также поддерживает настройку областей (scopes) с помощью регулярных выражений, позволяя перехватывать только определённые запросы. Например, если вы хотите перехватывать только все поддомены faradaysec.com:

*.faradaysec.com

Теперь вы готовы перехватывать запросы с помощью Faraday Addon.
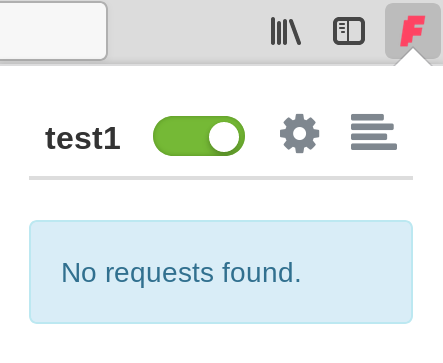
Добавление уязвимости в Faraday

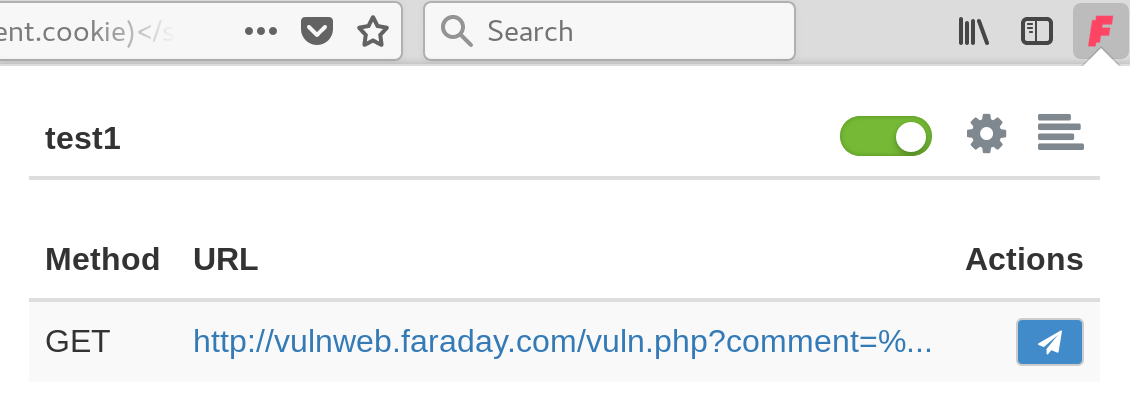
Если вы всё настроили правильно, вы увидите все запросы, проходящие через Faraday Addon. Представьте, что вы нашли XSS и хотите отправить его в Faraday. Чтобы создать новый тикет, нажмите на значок рядом с уязвимым запросом:
Появится форма, которую нужно заполнить всей информацией о тикете. Если у вас есть шаблоны уязвимостей, ранее загруженные в Faraday, этот процесс будет быстрее.
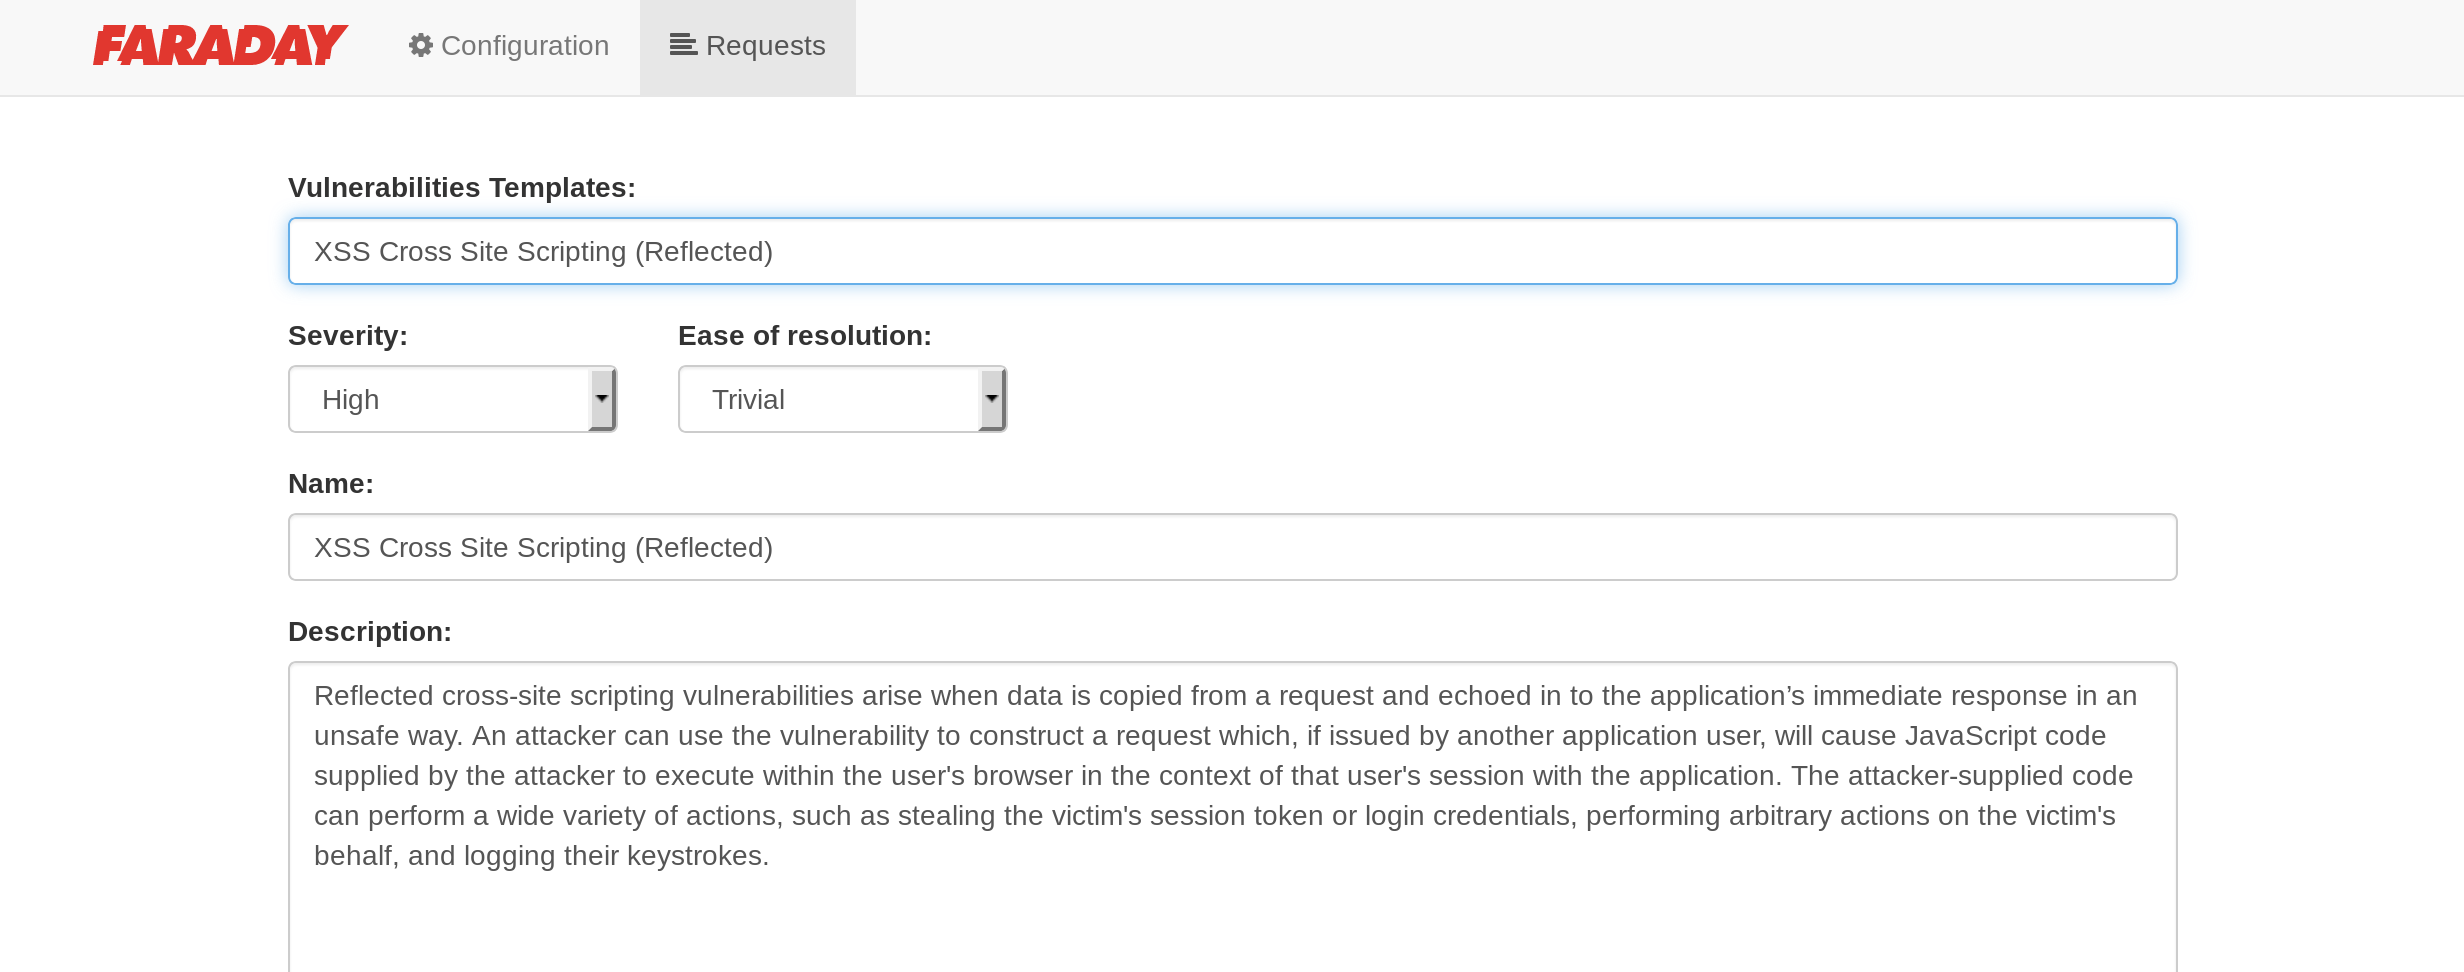
После заполнения отправьте его в Faraday.
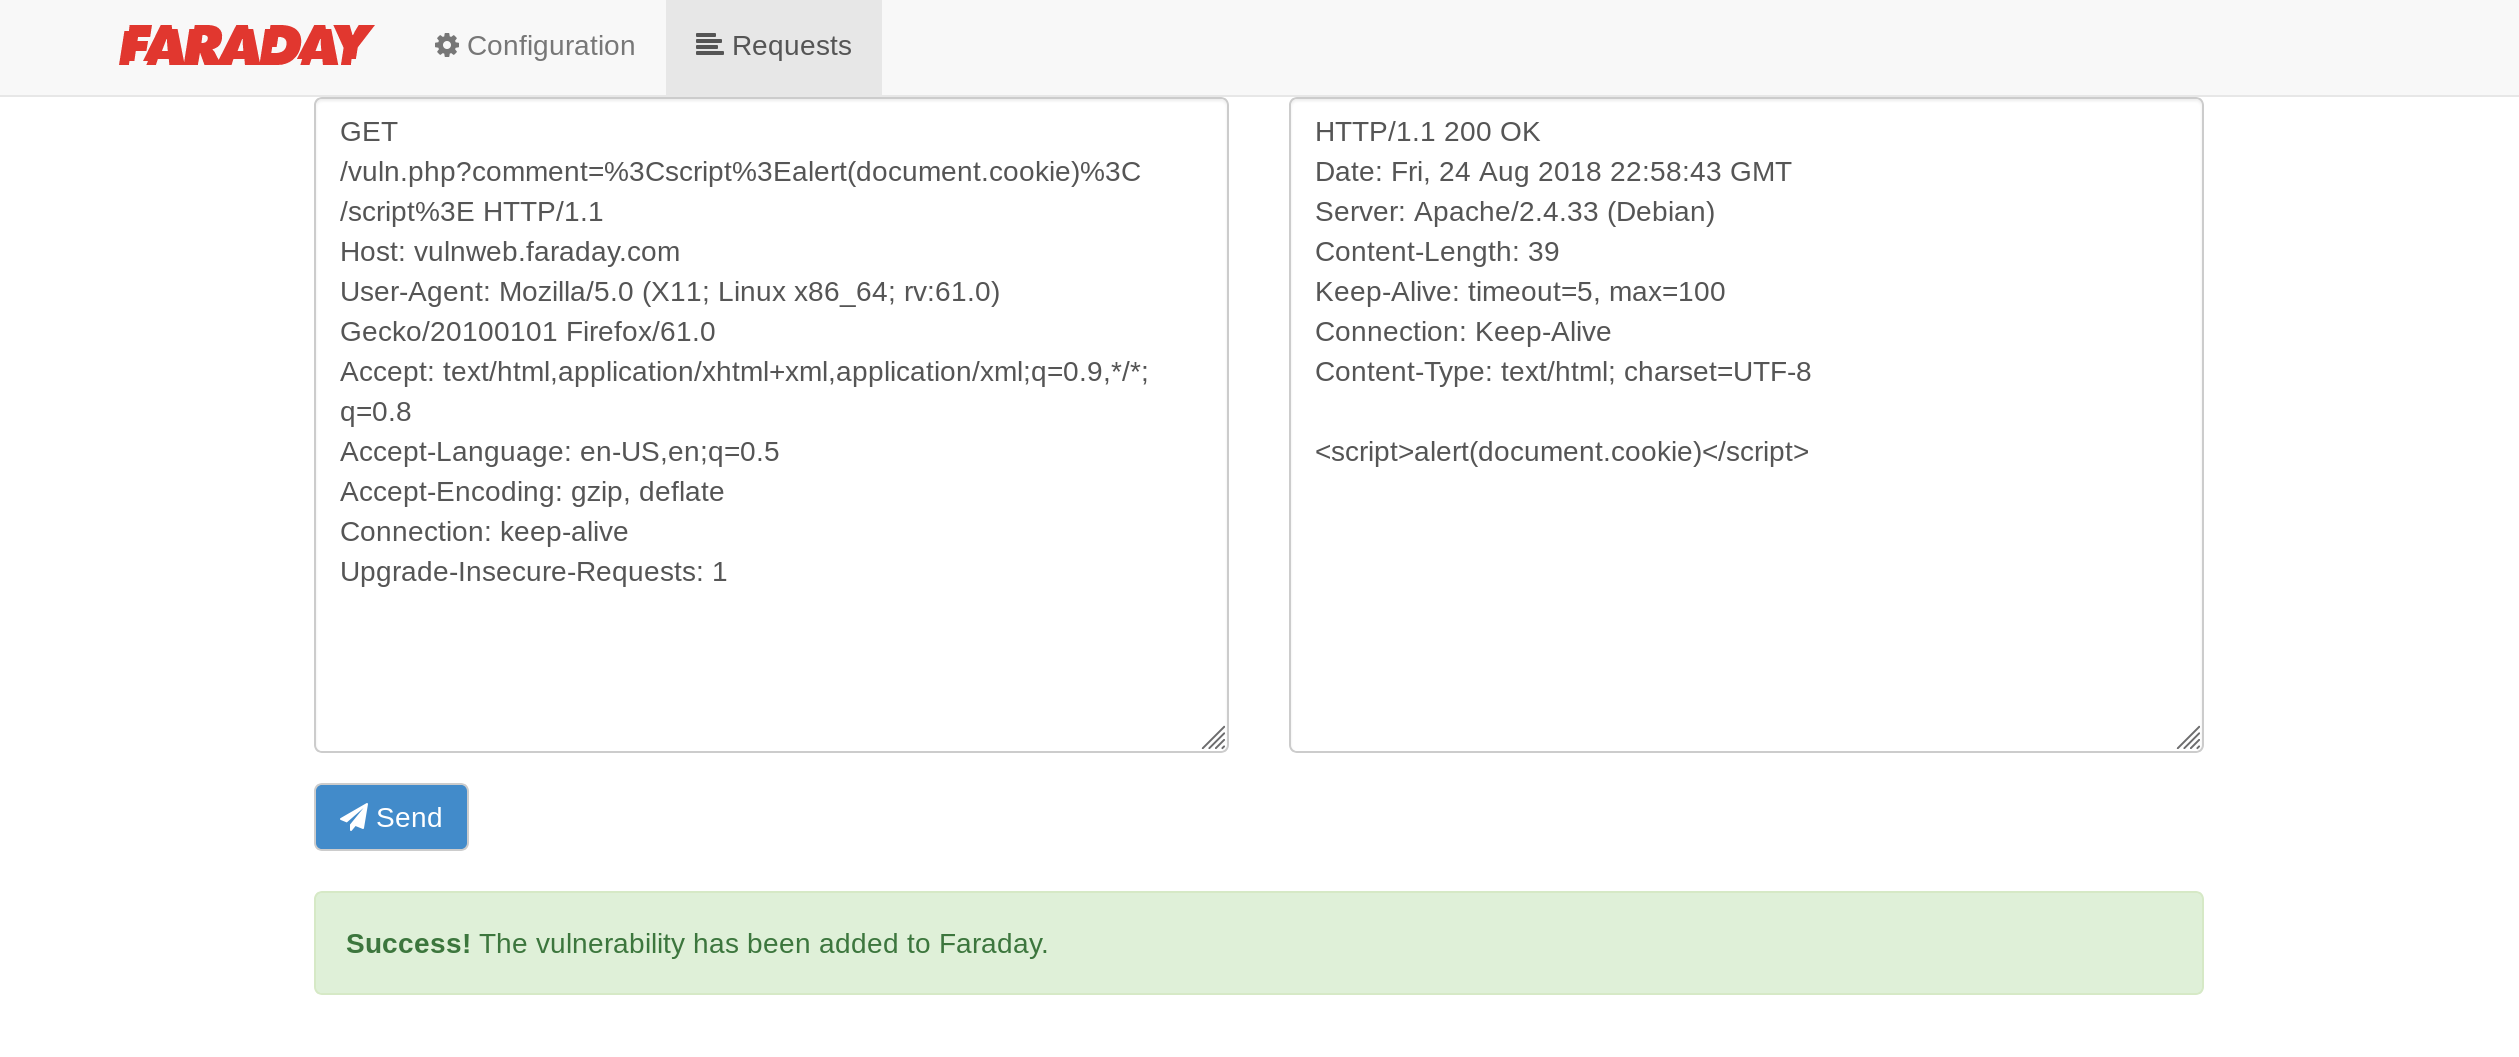
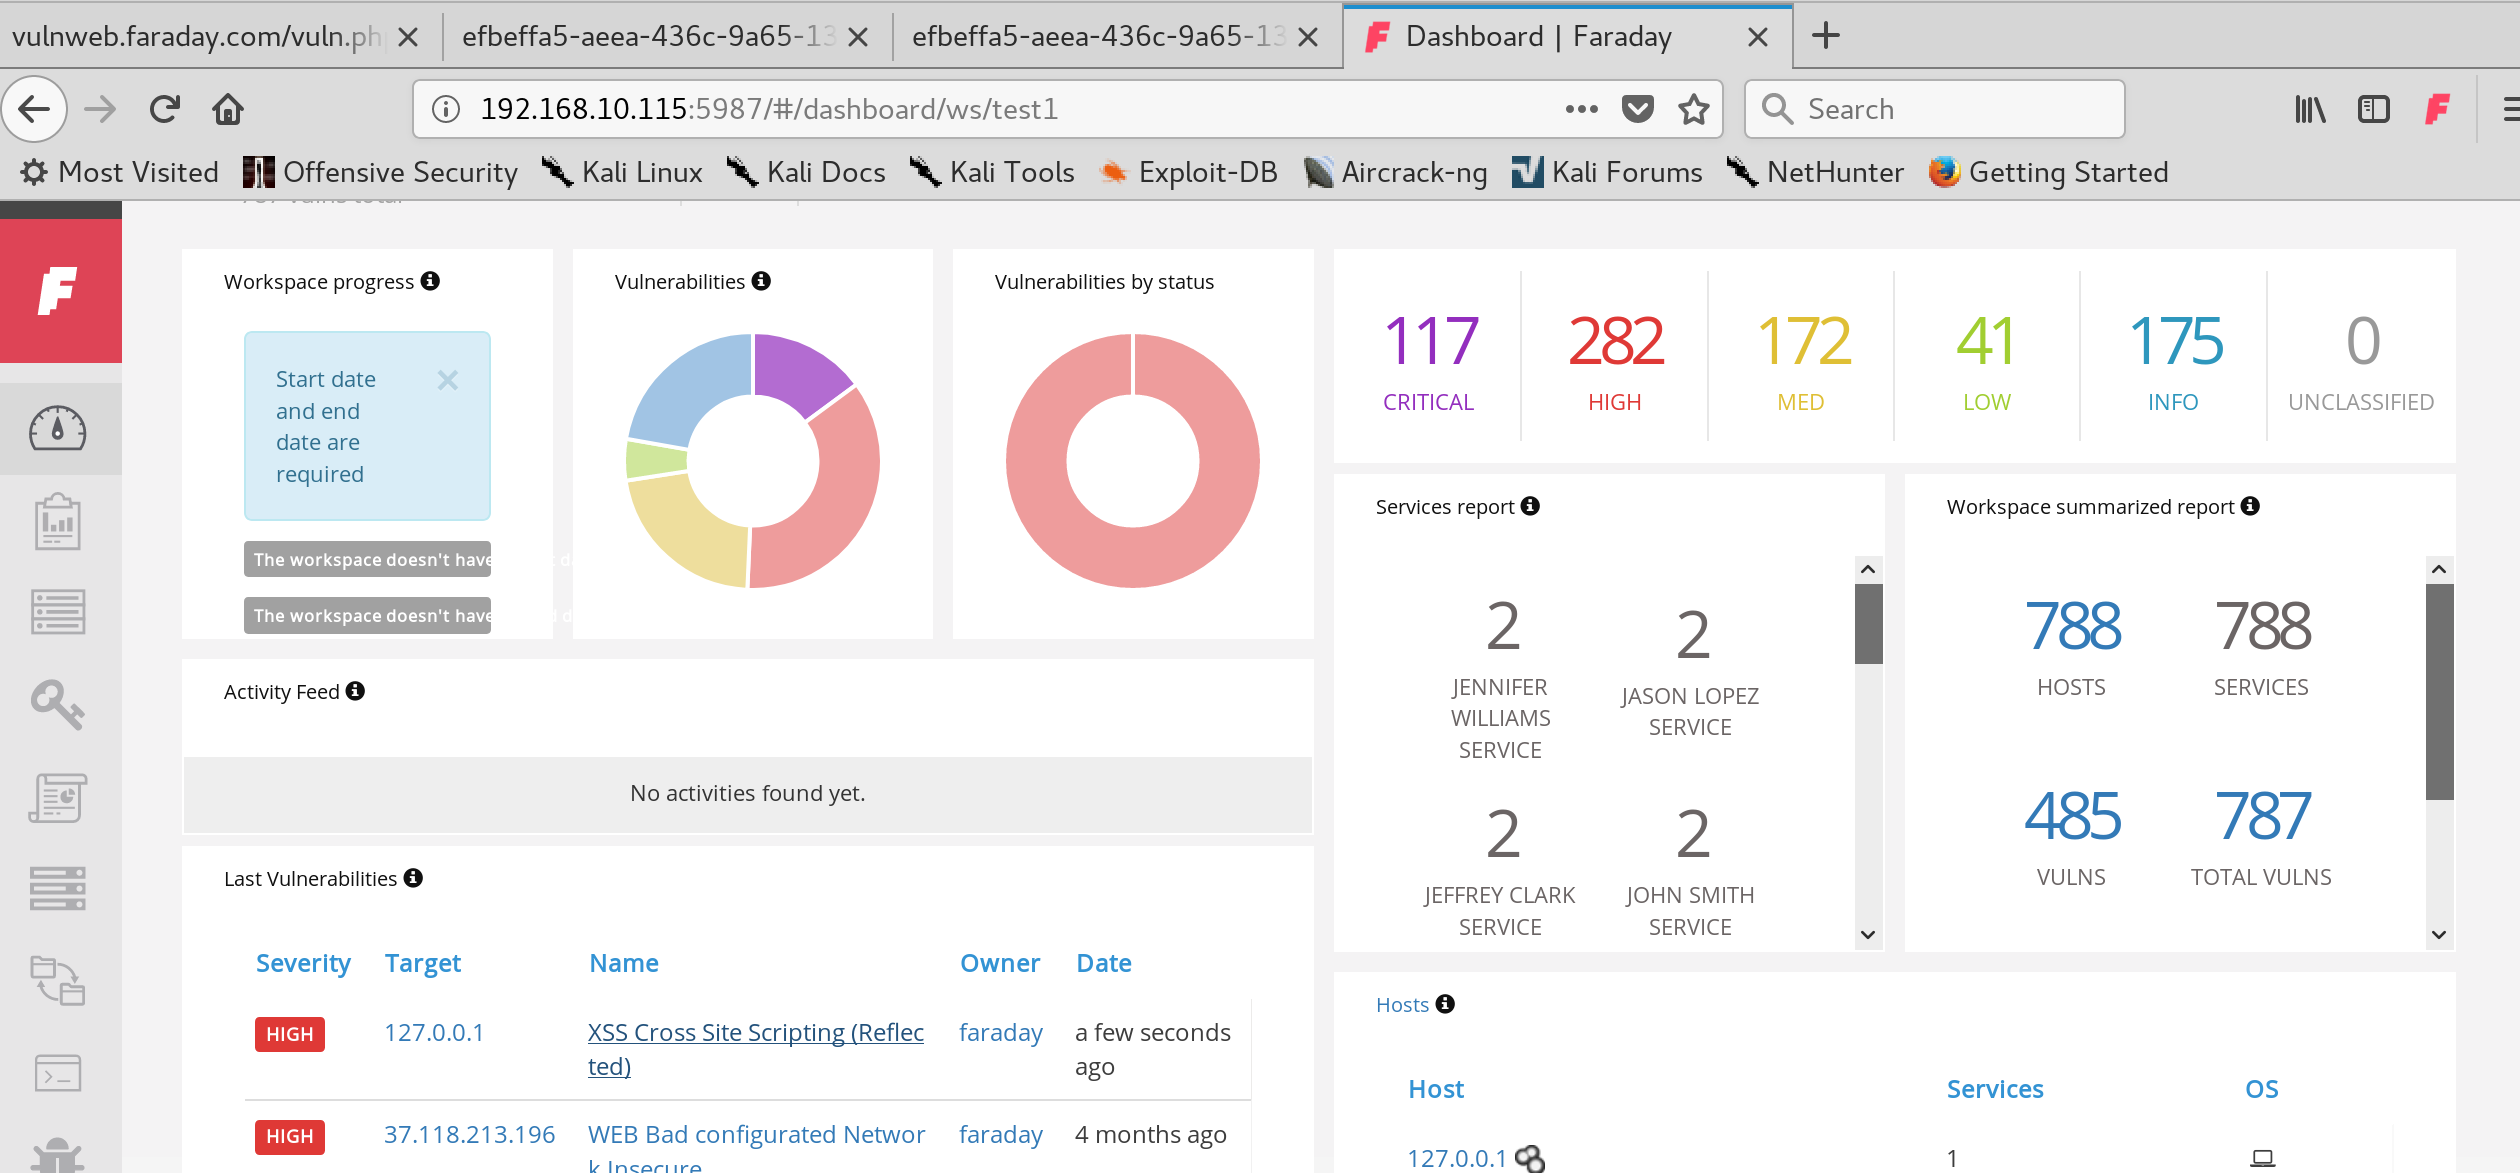
Вы можете проверить сервер Faraday на наличие новой уязвимости.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





