
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BadAssMacros — Инструмент на C# для генерации вредоносных VBA-макросов с внедрением шеллкода, очисткой VBA и обнаружением песочницы для операций красных команд. | Kitploit
Инструменты/GitHubGitHub/inf0secrabbit/badassmacros
Фреймворки для эксплойтовГенерация полезной нагрузкиШелл-кодRed Teaming
GitHubinf0secrabbit/badassmacros

BadAssMacros

Инструмент на C# для генерации вредоносных VBA-макросов с внедрением шеллкода, очисткой VBA и обнаружением песочницы для операций красных команд.

Репозиторий
44485905 лет назадПроверено Kitploit
Поделиться

Supported Python versions

BadAssMacros


Описание

Инструмент Proof of Concept для генерации вредоносных макросов, использующий такие методы, как VBA Purging и обфускация шелл-кода, для обхода антивирусных движков.

Этот инструмент принимает необработанный шелл-код, который может быть сгенерирован популярными C2-фреймворками (например, Metasploit, Cobalt Strike и т.д.), и выводит VBA-макрос.

Инструмент принимает готовый вредоносный doc/excel файл, уже содержащий сгенерированный VBA-код, и выполняет VBA purging.

Текущие возможности

BadAssMacros в настоящее время включает:

  • Классическая инъекция VBA шелл-кода.
  • Непрямая инъекция VBA шелл-кода (с использованием LoadLibrary).
  • Обнаружение песочницы.
  • VBA Purging.
  • Обфускация шелл-кода.
  • Рандомизация имен переменных.

Техники инъекции шелл-кода

|   Name   | x32 |     x64     |
| -------- | --- | ----------- |
| Classic  | Yes | Yes         |
| Indirect | Yes | In Progress |

Этическое использование

Инструмент BadAssMacros предназначен только для этического использования. Не используйте его для плохих целей.

Инструкции по сборке

Сборка из исходников

BadAssMacros требует сторонние библиотеки, которые можно установить из менеджера пакетов NuGet.

  • Клонируйте репозиторий в Visual Studio
  • После загрузки проекта в Visual Studio перейдите в "Tools" --> "NuGet Package Manager" --> "Package Manager Settings" --> "NuGet Package Manager" --> "Package Sources"
  • Проверьте, есть ли источник пакетов с URL - "https://api.nuget.org/v3/index.json". Если нет, создайте такой же.
  • Выполните следующие команды
    • Install-Package Costura.Fody -Version 3.3.3
    • Install-Package OpenMcdf -Version 2.2.1.3
    • Install-Package Fody -Version 4.0.2
  • Соберите проект :)

BadAssMacros.exe будет находиться в директории bin.

Примеры

  • Показать справку
BadAssMacros.exe -h
  • Создать VBA для классической инъекции шелл-кода из необработанного шелл-кода
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s classic -c <caesar_shift_value> -o <path_to_output_file>

ClassicVBA

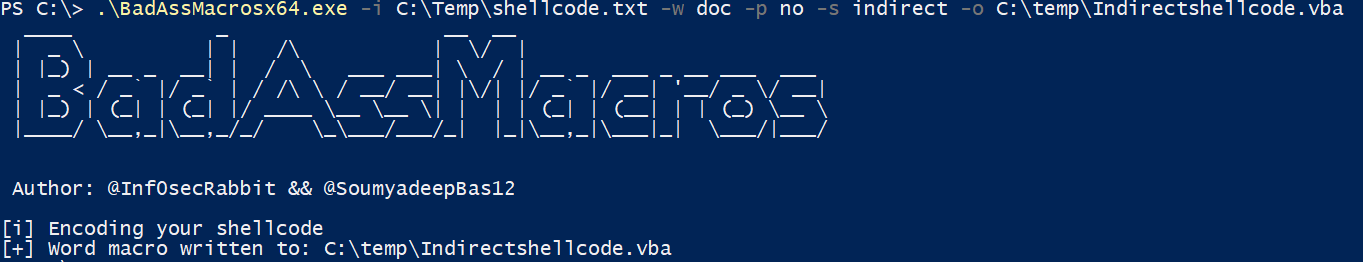
  • Создать VBA для непрямой инъекции шелл-кода из необработанного шелл-кода
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s indirect -o <path_to_output_file>
IndirectVBA

  • Список модулей внутри Doc/Excel файла
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -l

ListingModules

  • Очистить (Purge) Doc/Excel файл
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -o <path_to_output_file> -m <module_name>

PurgedDocument

Обнаружение

BadAssMacro был протестирован против локальных антивирусных решений и онлайн-сервисов, таких как antiscan.me. Результаты тестирования с использованием метода непрямого выполнения шелл-кода прикреплены ниже.
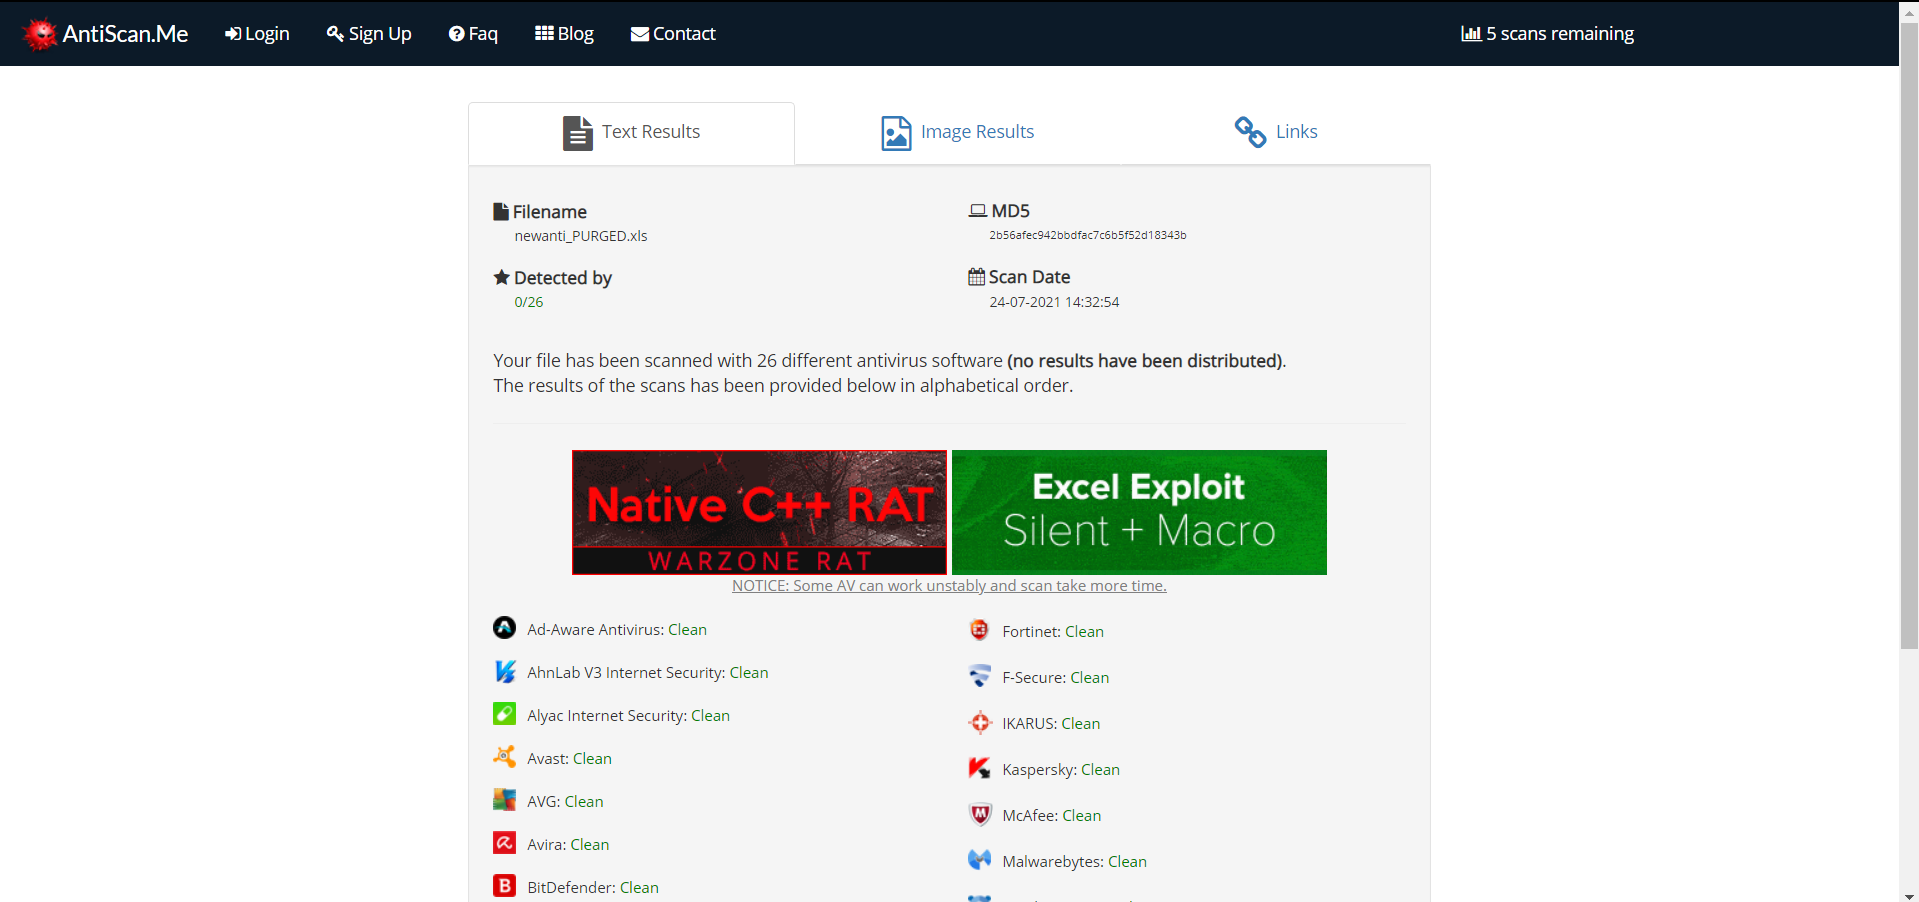
ПРИМЕЧАНИЕ: Пожалуйста, не отправляйте образцы на VirusTotal


Контакты

  • @Inf0secRabbit
  • @SoumyadeepBas12

Благодарности

  • OfficePurge от FireEye здесь
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




