Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
x8-Burp — Набор инструментов для обнаружения скрытых параметров | Kitploit

Инструменты/GitHubGitHub/impact-i/x8-burp
РазведкаАнализ уязвимостейТестирование безопасности APIСбор информацииВеб-безопасность
GitHubimpact-i/x8-burp

x8-Burp

Набор инструментов для обнаружения скрытых параметров

Репозиторий
22539404 лет назадПроверено Kitploit
Поделиться

Twitter

stars github_downloads

Это приложение больше не поддерживается

Инструмент помогает находить скрытые параметры, которые могут быть уязвимыми или раскрывать интересный функционал, упускаемый другими исследователями. Более высокая точность достигается благодаря построчному сравнению страниц, сравнению кода ответа и отражений.

Возможности

  • Выбор нескольких запросов из вкладок Proxy или Repeater.
  • Каждый выбранный запрос выполняется в отдельном потоке.
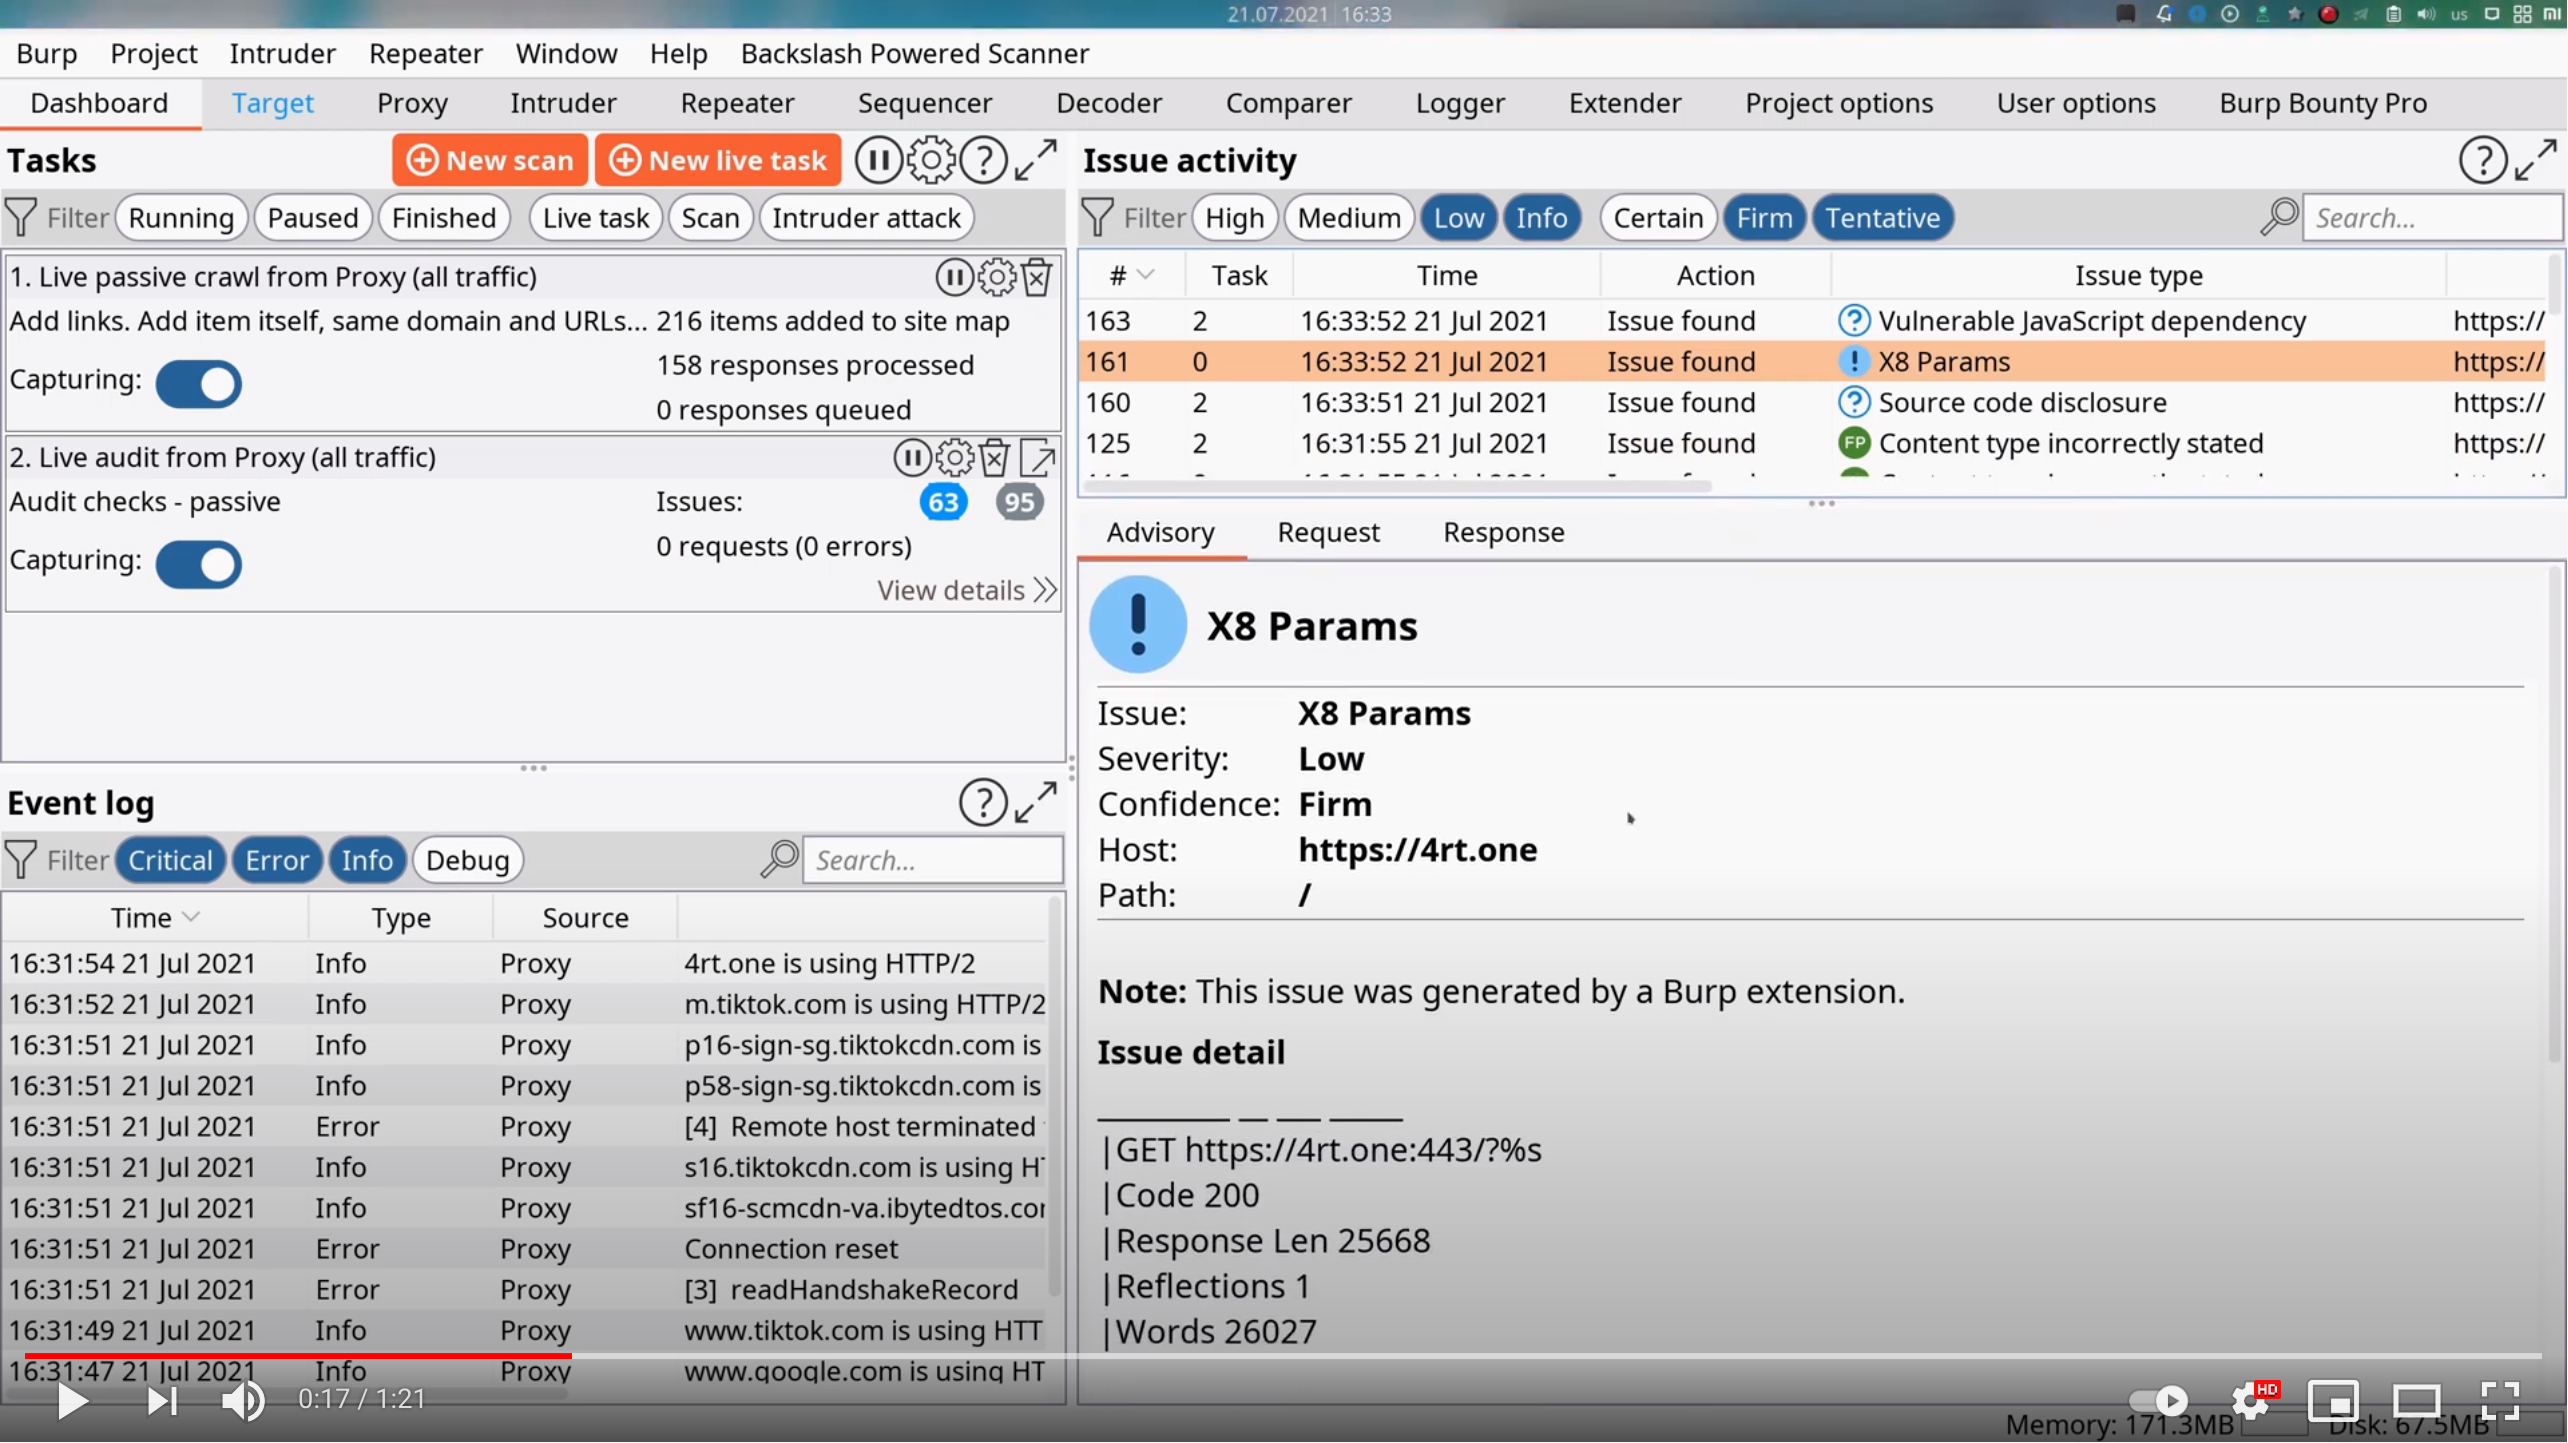
  • Автоматическое создание задачи (Issue) при обнаружении скрытого параметра.
  • Поддержка HTTP/2.
  • Запросы с обнаруженными параметрами видны на вкладке Proxy.
  • Задача добавляется с уровнем серьезности Information при обнаружении WAF.
  • Автоматическое определение точки внедрения. Если тело запроса существует, то параметры в URL-Query игнорируются.
  • Пользовательская точка внедрения может быть задана с помощью %s или &%s.

Использование

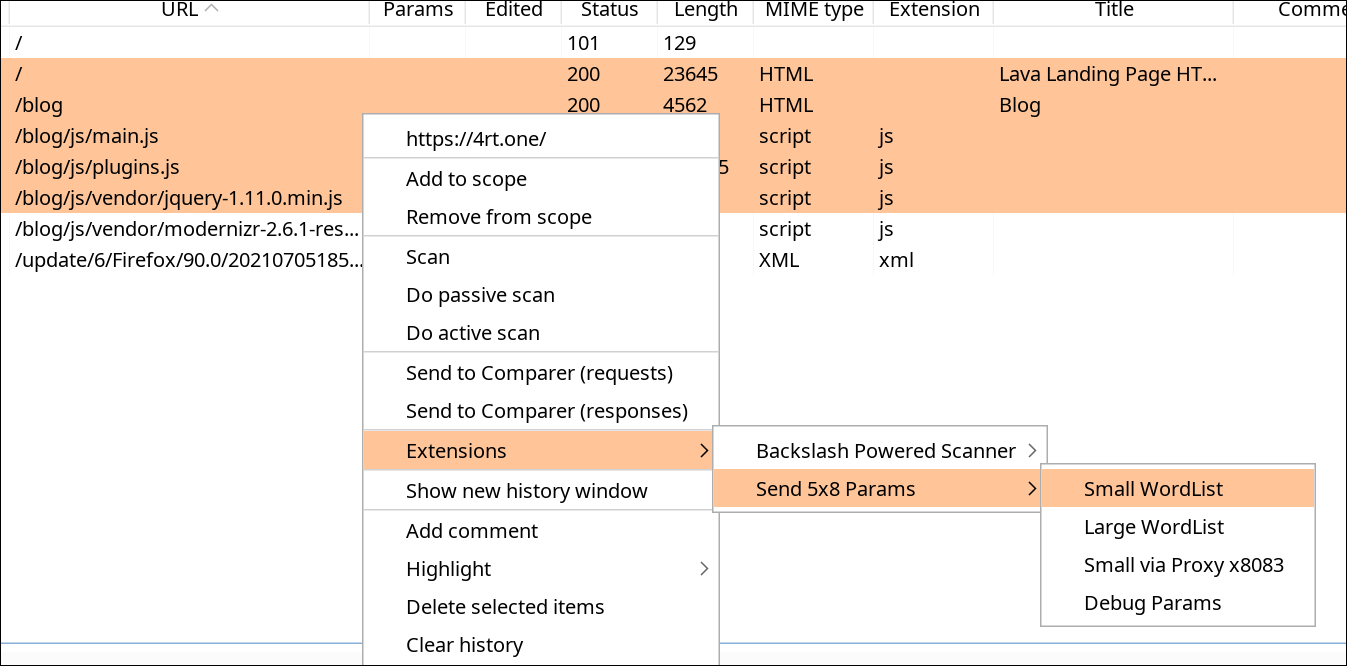
  • Доступны четыре варианта поиска:
    • Маленький словарь (рекомендуется, 25000 слов, 5 потоков)
    • Большой словарь (63000 слов, 15 потоков)
    • x8083 - все запросы будут проксироваться через порт 8083 (например, вы можете настроить порт в Burp)
    • Debug Params - минимальное количество запросов для обнаружения только отладочных параметров и параметров на основе ответа


Тестирование

Не стесняйтесь проверить, работает ли инструмент как ожидается, и сравнить его с другими инструментами по адресу https://4rt.one/index.html. Там есть 2 отражаемых параметра, 4 параметра, меняющих код/заголовки/тело, и один дополнительный параметр с неслучайным значением.

Обнаруженные параметры

Благодарности

Спасибо Sh1Yo за замечательную утилиту x8. Он добавил в неё специальные функции, чтобы мы могли написать этот враппер. Мы также обнаружили некоторые ошибки, особенно в HTTP/2, для совместимости с Burp Suite. Чтобы подробно изучить проект или если вам нужна версия для командной строки, нажмите здесь.

Планы

  • Реализация панели для настройки пользовательского прокси
  • Версия для Windows
  • Реализация выбора - 25000 слов, 1 поток
  • Публикация в BApp Store

Демо

Установка

Необходимо настроить путь к Jython Standalone в настройках Extender Burp Suite.
Поскольку это враппер, используется предварительно скомпилированный бинарный файл.

  • Linux
    • из релизов
      Burp -> Extender -> ./x8-Burp/linux_x8.py
      
  • Windows
    • из релизов
      Burp -> Extender -> ./x8-Burp/win_x8.py

      
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →