
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24919-Bulk-Scanner — CVE-2024-24919 [Check Point Security Gateway Раскрытие информации] | Kitploit

Инструменты/GitHubGitHub/ifconfig-me/cve-2024-24919-bulk-scanner
Сканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubifconfig-me/cve-2024-24919-bulk-scanner

CVE-2024-24919-Bulk-Scanner

CVE-2024-24919 [Check Point Security Gateway Раскрытие информации]

Репозиторий
316344 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-24919 Массовый сканер

CVE-2024-24919 [Утечка информации о шлюзе безопасности Check Point]

Скрипт основан на работе, авторство принадлежит: https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/

Этот Python-скрипт сканирует список URL-адресов на уязвимость CVE-2024-24919, отправляя специальные POST-запросы и проверяя заголовки ответа и код состояния. Он записывает детали запроса и ответа и определяет уязвимые URL-адреса на основе заданных критериев.
image

[!WARNING] Предназначено только для образовательных целей и тестирования в корпоративных средах. https://x.com/__nav1n_/ https://github.com/ifconfig-me не несет ответственности за код, используйте на свой страх и риск. Не атакуйте цель, на которую у вас нет разрешения на взаимодействие.

Возможности

[!NOTE] Многопоточность: Новая версия v2 теперь поддерживает многопоточность. Скрипт создает 50 потоков для параллельной обработки URL-адресов для более быстрого сканирования, и это количество потоков можно контролировать с помощью -t 100. Очередь: Очередь используется для управления URL-адресами и их распределения по рабочим потокам. Ход и результаты: Скрипт выводит ход и результаты с использованием цветного вывода.

  • Отправляет POST-запросы с полезными нагрузками на указанные URL-адреса.
  • Проверяет заголовки ответа и строку состояния для определения уязвимостей.
  • Записывает полные детали запроса и ответа.
  • Выводит ход и результаты в терминал.
  • Сохраняет уязвимые URL-адреса в файл.
  • Поддерживает последовательное сканирование для обеспечения надежной обработки запросов.

Требования

  • Python 3.x
  • библиотека requests
  • библиотека termcolor

Установка

  1. Клонируйте репозиторий:

    git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
    cd CVE-2024-24919-Bulk-Scanner
    
  2. Установите необходимые библиотеки:

    pip install requests termcolor
    

Использование

  1. Подготовьте файл со списком URL-адресов:

    Создайте текстовый файл (например, urls.txt) с одним URL-адресом на строку. Убедитесь, что каждый URL начинается с https://. Пример:

    https://example.com
    https://testsite.com
    https://vulnerable.com
    https://123.456.789.10:8080
    
  2. Запустите скрипт:

    python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
    
  3. Проверьте вывод:

    Скрипт выведет ход сканирования и результаты в терминал. Уязвимые URL-адреса будут отмечены сообщением Vulnerable URL found:.

  4. Результаты:

    • Ход и результаты будут отображаться в терминале.
    • Журналы запросов и ответов будут сохранены в request-analyze.txt и request-analyze-v2.txt в версии v2.
    • Уязвимые URL-адреса будут сохранены в checkpoint-results.txt и checkpoint-results-v2.txt в версии v2.

Детали скрипта

  • Скрипт отправляет POST-запросы к конечной точке /clients/MyCRL каждого URL с двумя полезными нагрузками:

    • aCSHELL/../../../../../../../etc/passwd
    • aCSHELL/../../../../../../../etc/shadow
  • Он проверяет заголовки ответа по следующим критериям:

    • Server: Check Point SVN foundation
    • X-UA-Compatible: IE=EmulateIE7
    • X-Frame-Options: SAMEORIGIN
    • Строка состояния: HTTP/1.0 200 OK
  • Если ответ соответствует хотя бы одному из трех перечисленных выше критериев, URL считается уязвимым.


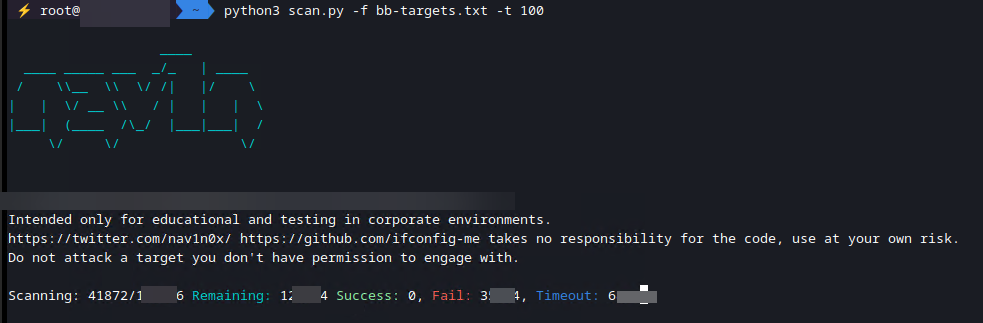
Пример вывода

image

Скачать инструмент




