
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
EtwLeakKernel — Утечка адресов ядра из ETW-потребителей. Требует прав администратора. | Kitploit

Инструменты/GitHubGitHub/idov31/etwleakkernel
РазведкаКриминалистика памятиЭксплуатацияСбор информацииЭксплуатация Бинарных Файлов
GitHubidov31/etwleakkernel

EtwLeakKernel

Утечка адресов ядра из ETW-потребителей. Требует прав администратора.

Репозиторий
9410331 год назадПроверено Kitploit
Поделиться

EtwLeakKernel

Этот репозиторий содержит PoC для программы, которая использует ETW для утечки адресов памяти ядра. Это достигается за счёт создания потребителя (почти любого провайдера, так как почти все они утекают адресами ядра) и запроса у него стек-трейса. После получения стек-трейса он анализируется для извлечения адресов памяти ядра. Поскольку Microsoft не считает права администратора относительно ядра границей безопасности, эта ситуация в ближайшее время не изменится. Может быть полезно в некоторых сценариях эксплуатации (например, если нужно получить базовый адрес ядра, когда известно, что определённый ETW-провайдер утекает адрес ядра, находящийся на некотором смещении от базового адреса ядра или любого другого интересующего адреса) или просто как трюк для вечеринок.

Имейте в виду, что для начала потребления событий от ETW-провайдеров требуются права администратора. Если уже существует программа, потребляющая события ETW, к трассировке которой обычный пользователь имеет доступ, то обычный пользователь также сможет утекать адреса ядра. Это не предоставляет утечки реальных данных ядра, только адреса ядра (кроме, возможно, экстремальных пограничных случаев).
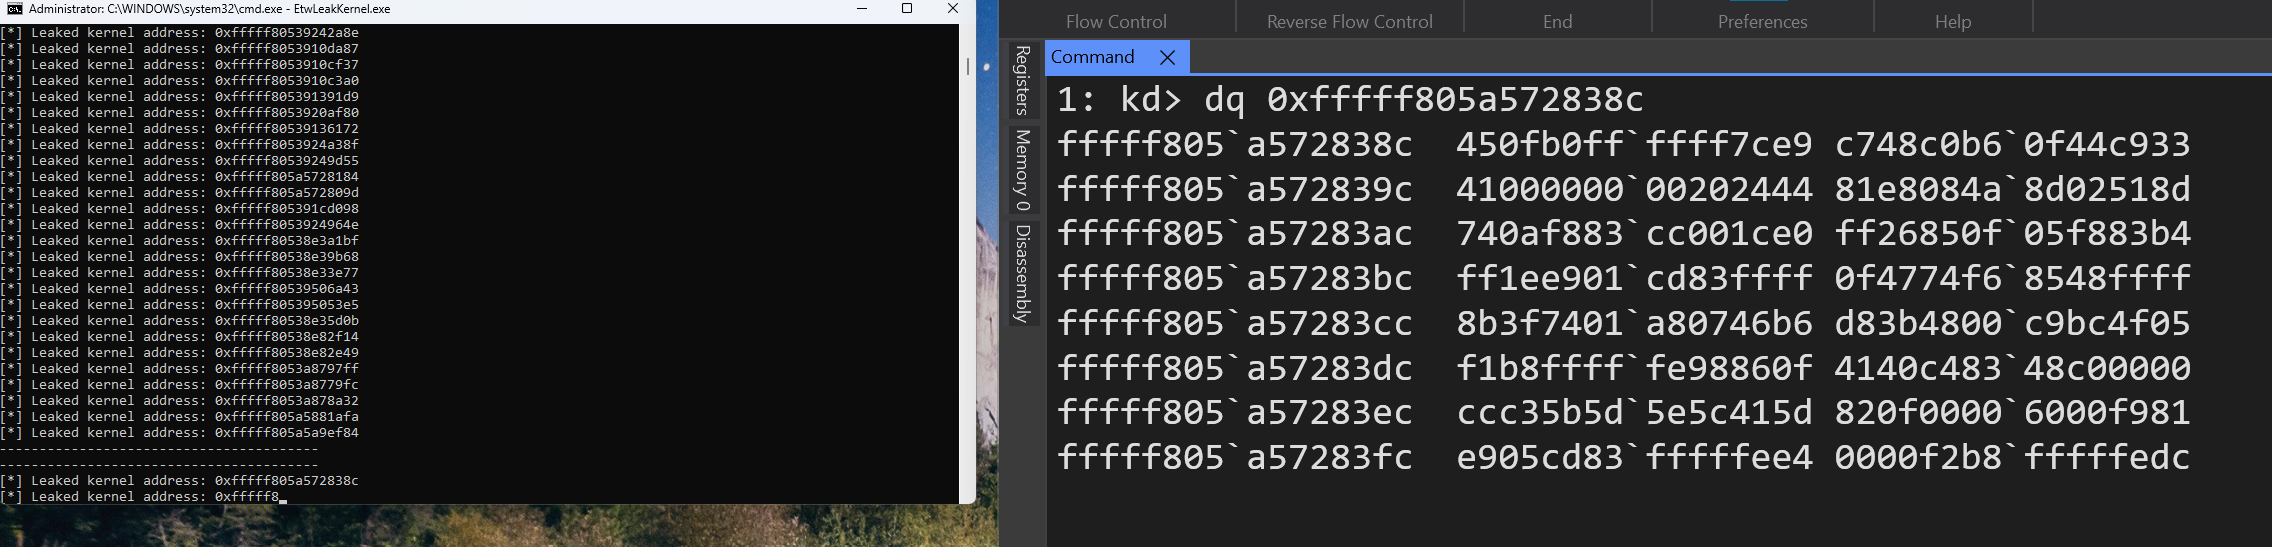
poc

Использование

Пример использования можно посмотреть в EtwLeakKernel. Вы также можете использовать любой другой ETW-потребитель и запросить стек, в этом примере используется Microsoft-Windows-Kernel-Network.

Установка

Требования

  • VS 2022

Клонирование

git clone https://github.com/Idov31/EtwLeakKernel --recursive

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





