Перенесённые обратно пакеты NGINX для Debian и Enterprise Linux с проверенными патчами для CVE в nginx2root, а также воспроизводимые сценарии сборки, контрольные суммы и тесты обновления установщика.

Пакеты с обратным портированием для Debian и Enterprise Linux, содержащие исправления безопасности NGINX от ноября 2026 года, собраны Hosted Power. Репозиторий содержит сами патчи, закреплённые исходные данные, воспроизводимые сборочные скрипты и тесты обновления пакетов.
Эти пакеты содержат полные исправления для каждой уязвимости nginx2root, применимой к соответствующему выпуску. Это не временная мера, и никаких дополнительных действий не требуется.
Пакеты сохраняют конфигурацию сборки и структуру пакетов дистрибутива. Их версии намеренно упорядочены ниже следующего обновления дистрибутива, поэтому если ваш дистрибутив позже выпустит собственное обновление, оно автоматически заменит их в ходе обычного обновления пакетов.
Текущий статус (19 ноября 2026 г.): v1.7.0 содержит нативные семейства пакетов для RHEL 10, Rocky
Linux 10 и Oracle Linux 10. v1.6.1 содержит нативные семейства пакетов RHEL 8
и Rocky Linux 8 AppStream 1.24. v1.4.0 содержит 13 нативных семейств пакетов
EL9 от вендоров и потоков, а также существующие выпуски для Debian и CentOS 7/8. Подписанный APT-репозиторий
Hosted Power также содержит полные наборы пакетов hp3 для Debian 12 и 13. В Debian
12 сейчас выбирается hp3. В Debian 13 теперь автоматически выбирается более новый
пакет Debian 1.26.3-3+deb13u11; проверка этого исходного пакета подтверждает,
что он содержит все девять применимых патчей безопасности NGINX 1.30.7, перечисленных здесь.
Отключение HTTP/2 не устраняет nginx2root. Оно блокирует только CVE-2026-123007 и CVE-2026-123633. Остальные три остаются открытыми: резолвер (CVE-2026-123634), почтовый прокси (CVE-2026-113425) и HTTP/3 (CVE-2026-121810). Кроме того, это снижает производительность для каждого клиента. Эти пакеты устраняют все применимые проблемы, поэтому HTTP/2 можно оставить включённым.
Если вы отключили HTTP/2 как временную меру: установите пакеты (обновление перезапустит
NGINX), снова включите HTTP/2 (listen 443 ssl http2; в Debian 9–12 и CentOS 7/8,
http2 on; в Debian 13), затем выполните nginx -t и перезагрузите.
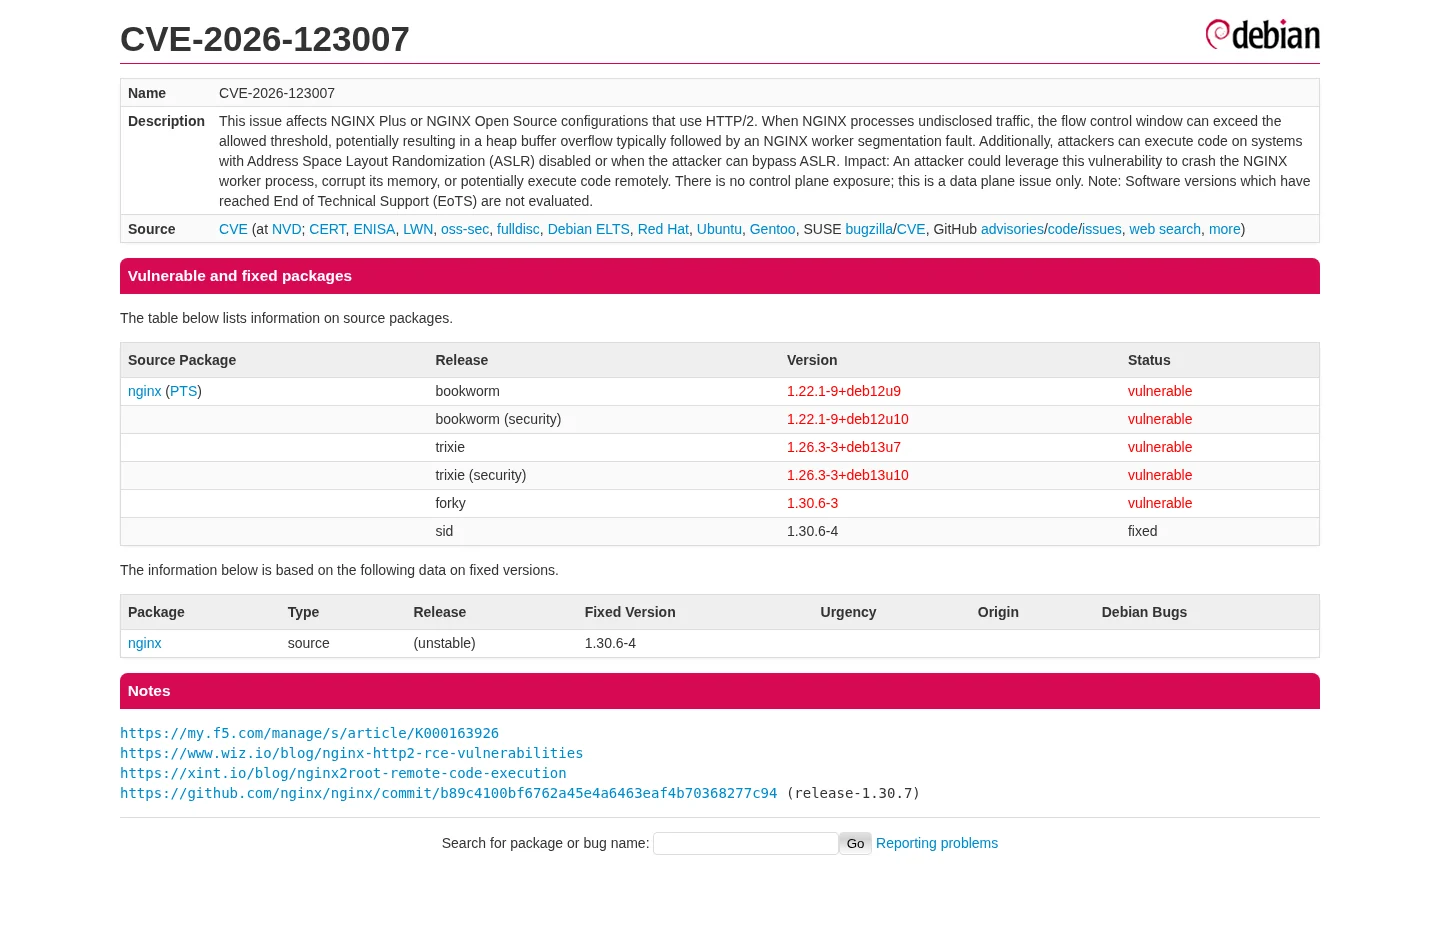
Debian Security Tracker на 19 ноября 2026 г. Нажмите на скриншот, чтобы увидеть актуальный статус.
Выпуск v1.3.2 содержит полные наборы пакетов для x86-64. Его ревизия пакетов hp3
обновляет более ранние сборки, оставаясь ниже следующего обновления дистрибутива.
В журнале изменений каждого пакета явно указана каждая включённая CVE, поэтому стандартные
проверки журнала изменений установленных пакетов, rpm -q --changelog и инструменты аудита CVE
распознают исправления. В Debian проверьте установленные свидетельства напрямую с помощью
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz; apt changelog
обращается к метаданным репозитория и ненадёжен для сторонних пакетов:
| Debian | Базовый пакет | Пакет с исправлением | Включённые исправления |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | исправления для Stretch плюс CVE-2026-118899 и CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | те же семь исправлений, что и для Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | те же семь, плюс CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 и дополнительное усиление защиты от CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | все девять применимых исправлений NGINX 1.30.7, включая CVE-2026-120967 и CVE-2026-121810 |
Официальный пакет Debian Trixie 1.26.3-3+deb13u11 теперь заменяет хотфикс для Trixie
в рамках обычного порядка версий. Его исходный код содержит те же девять
соответствующих патчей, включая исправления для HTTP/2, resolver, mail, QUIC, тела запроса, SNI потока,
ssl_preread и try_files. Трекер безопасности Debian может незначительно отставать от
архива пакетов, пока обновляются данные об исправленных версиях.
Debian 8 NGINX предшествует HTTP/2, поэтому CVE-2026-123007 и CVE-2026-123633 не применимы. Его пакет содержит все три исправления, применимые к этому старому дереву исходников. Debian с 8 по 11 используют пакеты исходников из Freexian Extended LTS. Их более старые деревья NGINX требуют небольших адаптаций контекста и, для Debian 9 и 10, предварительного условия upstream SMTP duplicate-resolution от 2019 года. Каждое адаптированное дерево исходников проверяется на наличие чувствительных к безопасности условий перед сборкой.
| Дистрибутив | Базовый пакет | Пакет хотфикса | Включённые исправления |
|---|---|---|---|
| CentOS 7 archived EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | семь применимых исправлений: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (исходный/по умолчанию) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | те же семь применимых исправлений |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | те же семь применимых исправлений |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | те же семь применимых исправлений |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | те же семь применимых исправлений |
Набор пакетов для CentOS 7 предназначен только для NGINX, установленного из архивного семейства пакетов EPEL 7. Установщик отклоняет nginx.org, control-panel и другие семейства пакетов, а не пытается выполнить небезопасную замену от другого поставщика.
CentOS Linux 8 поставлялся с NGINX через AppStream начиная с первого потока 1.14 по умолчанию. Отдельные наборы сохраняют точную версию пакета, идентичность модульного потока, метку модульности, структуру пакета и ABI для каждого из четырёх финальных официальных потоков CentOS Linux 8. Установщик обновляет только точно соответствующее семейство пакетов и отклоняет замену между потоками или от другого поставщика.
AlmaLinux теперь имеет полные официальные исправления для пяти основных CVE NGINX2Root
во всех поддерживаемых потоках. Важны последующие пакеты: в AlmaLinux 9 это
сборки по умолчанию 1.20 .alma.4, 1.24 .alma.4 и 1.26 .alma.2; в
AlmaLinux 10 это сборка 1.26 .alma.3. Более ранние пакеты .alma.2/.alma.3
из первоначальных бюллетеней исправляли только две проблемы HTTP/2. Обновляйтесь из
обычных репозиториев AlmaLinux, а не устанавливайте набор пакетов CentOS:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
Пакеты CentOS Linux 8 не должны устанавливаться на AlmaLinux. Устаревшие
потоки AlmaLinux 8 1.14, 1.16, 1.18, 1.20 и 1.22 следует перенести на
поддерживаемый поток 1.24. Устаревший поток 1.22 в AlmaLinux 9 не получил эти
исправления. Релиз v1.4.0 включает точный нативный пакет для этого устаревшего
потока, когда немедленный перенос потока нецелесообразен.








