

 hevnsnt/cvengine
Первичная оценка внешней поверхности атаки на основе ИИ с непрерывным обнаружением, проверкой уязвимостей на основе доказательств и интеграцией MCP для агентов-разработчиков.
cvENGINE автоматически обнаруживает и картографирует ваши интернет-доступные активы, определяет каждый найденный сервис и версию и сообщает, какие из эксплуатируемых сегодня CVE действительно затрагивают вас, а затем воспроизводит то, что может, с помощью безопасных проверок только для чтения. Управление поверхностью атаки корпоративного уровня без лицензионных платежей, без оплаты за каждый актив и полностью с открытым исходным кодом.



Инструменты анализа поверхности атаки находят активы. Сканеры уязвимостей находят изъяны. Ленты угроз находят CVE. cvENGINE запускает все три как один непрерывный цикл и выдаёт вам вердикт вместо груды оповещений. Он отвечает на единственный важный вопрос: какие из сегодняшних уязвимостей активны на принадлежащих мне активах, и могу ли я их воспроизвести?
Обнаружение. Обнаружение поддоменов и активов с помощью bbot в пассивном, стандартном и глубоком режимах (скриншоты в глубоком режиме). Мониторинг прозрачности сертификатов, который сразу переносит новые имена хостов в оценку. Цели в виде доменов, IP-адресов, диапазонов CIDR или URL, массово добавляемые по организации и проекту. Каждый корневой домен еженедельно проходит глубокое сканирование.
Понимание. Одна запись на хост: порты, сервисы, продукты, версии, ОС, баннеры, TLS и технологии — от nmap и nuclei. naabu сканирует каждый порт каждого адреса перед тем, как nmap определяет его, плюс фоновое сканирование всех 65 535 портов, по одному хосту за раз, на предмет всего, что изменилось в промежутке. Проверки веб-маршрутов, помечающие каждый маршрут как открытый, требующий входа, требующий сессии, SSO или перенаправление. Проверки экспозиции для Redis, Memcached, PostgreSQL, Elasticsearch и CouchDB, которые отвечают без входа. Гигиена электронной почты и домена: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC и TLS.
Приоритизация. Оценки Fire, smoke, and ice на основе CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS и, опционально, VulnCheck KEV. Оценка от 0 до 100 для каждого хоста с указанием причин. ИИ-триаж каждой находки с отнесением к категориям: подтверждена, вероятна, требует проверки, вероятно ложное срабатывание или неприменима. Подключите собственный ИИ со своими API-ключами (Anthropic, OpenAI, OpenRouter) или модель на собственном оборудовании (Ollama, vLLM), а проверка каждые три часа ставит в очередь следующий триаж, валидацию или повторное сканирование для каждого проекта и настраивает параллелизм сканера на основе реальных измерений.
Проверка. Автоматическая валидация только для чтения: проверенный шаблон nuclei, проверка одного порта через nmap, проба баннера или проверка базы данных — каждая записывает точную выполненную команду. Проверить сейчас для любого совпадения с CVE. Если шаблон отсутствует, ИИ создаёт его черновик, и он никогда не запускается на ваших хостах, пока его не одобрит человек. Опциональный автозапуск (по умолчанию выключен) тестирует новые CVE на подходящих хостах по мере поступления данных из фида.
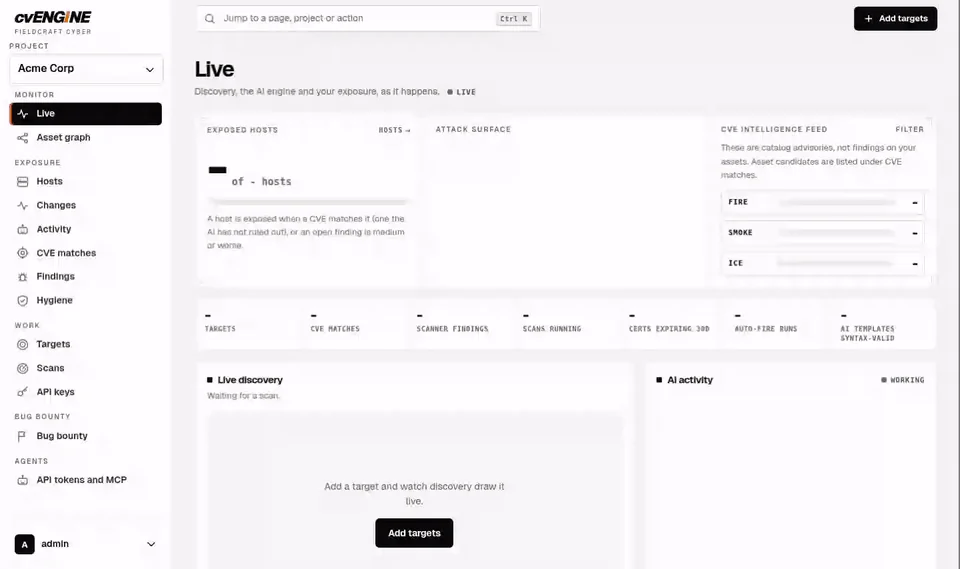
Эксплуатация. Ищите по каждому хосту, порту, баннеру и находке так же, как вы ищете в Shodan: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (Поиск). Живая панель управления, журнал активности ИИ и страница изменений с попарным сравнением скриншотов. Повторно сканируйте, закрепляйте, исключайте или архивируйте любой хост, а также записывайте его владельца и критичность. Организации, проекты, роли (администратор, пользователь, аудит), представление «Все проекты», двухэтапный вход, список разрешённых IP-адресов и журнал аудита. REST API, MCP-сервер и спецификация OpenAPI, чтобы агенты работали в рамках тех же разрешений. Рабочее место для баг-баунти для охотников: просматривайте программы и области действия HackerOne, Bugcrowd, Intigriti и YesWeHack, направляйте сканер на то, что входит в область действия, и составляйте отчёты на основе его находок. Выключено, пока администратор не включит. Оповещения в Slack, Discord, Telegram и Lark, если вы не хотите следить за панелью управления. Один переключатель приостанавливает всё сканирование. Планирование с учётом памяти поддерживает здоровье небольших серверов, а обновления сначала завершают текущую работу или разворачиваются автоматически при каждом новом коммите.
