
Контролируемый оборонительный анализ подготовки рабочего профиля CVE-2025-22442, синхронизации политик и корпоративной изоляции.

Контролируемое лабораторное исследование поведения при провижининге рабочего профиля Android, тайминга применения политик и границ корпоративной изоляции.
Этот репозиторий документирует академическое исследование в области безопасности, выполненное в контролируемой среде. Он не предназначен для несанкционированного доступа, развёртывания или использования против устройств или организаций третьих лиц.
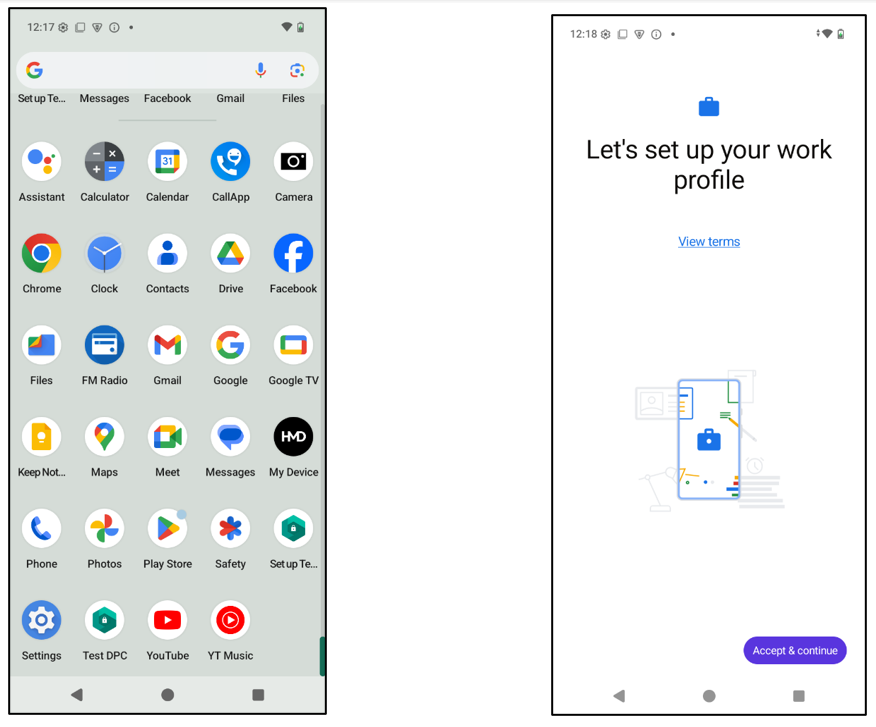
Этот проект исследует CVE-2025-22442 — состояние гонки в Android DevicePolicyManagerService, которое может позволить установку неавторизованных приложений в только что созданном рабочем профиле. Официальная запись классифицирует проблему как локальное повышение привилегий, затрагивающее Android 13–15.
Контролируемая лабораторная работа сосредоточена на переходном периоде во время инициализации рабочего профиля и наблюдает за тем, когда активируется применение политик управляемого профиля.
Цель состояла в том, чтобы понять последовательность провижининга, задокументировать риск и преобразовать результаты в рекомендации по защите для корпоративных развёртываний Android.
| Область | Детали |
|---|---|
| Тема | Корпоративные рабочие профили Android |
| Фокус | Тайминг провижининга, изоляция управляемого профиля и защитный анализ |
| Среда | Лабораторное устройство Android или эмулятор с доступом по ADB |
| Инструменты | Python, ADB, инструментарий рабочего профиля Android |
| Результат | Отчёт об исследовании, скриншоты и воспроизводимые лабораторные заметки |
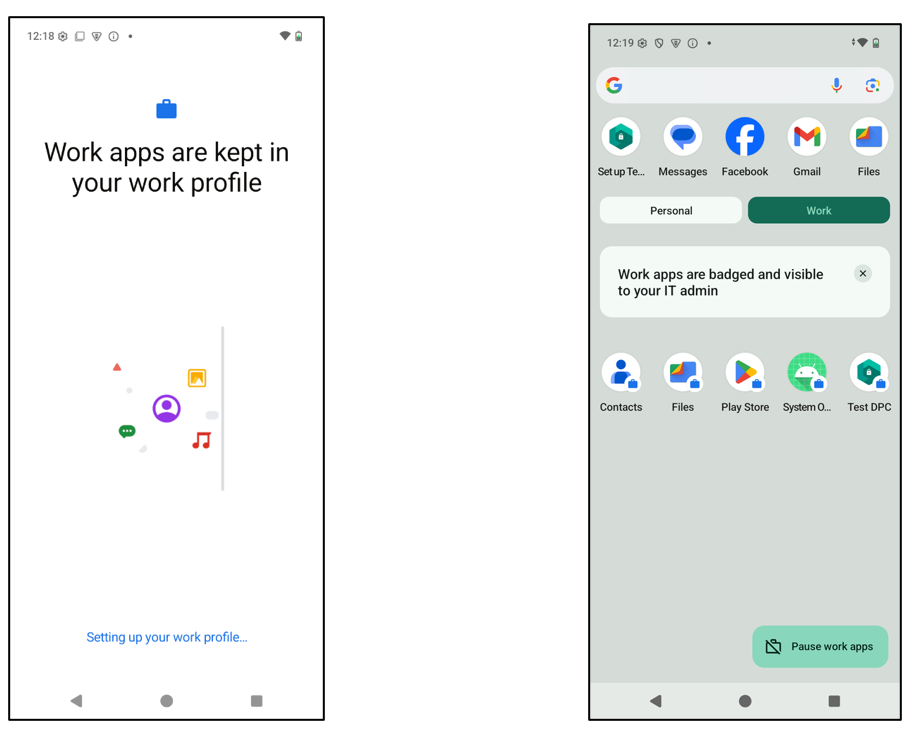
Лабораторный рабочий процесс отслеживает создание рабочего профиля Android в реальном времени и обнаруживает появление идентификатора пользователя управляемого профиля через автоматизацию ADB.
Процесс провижининга был проанализирован для выявления временного окна, в котором ограничения на установку пакетов ещё не применялись.
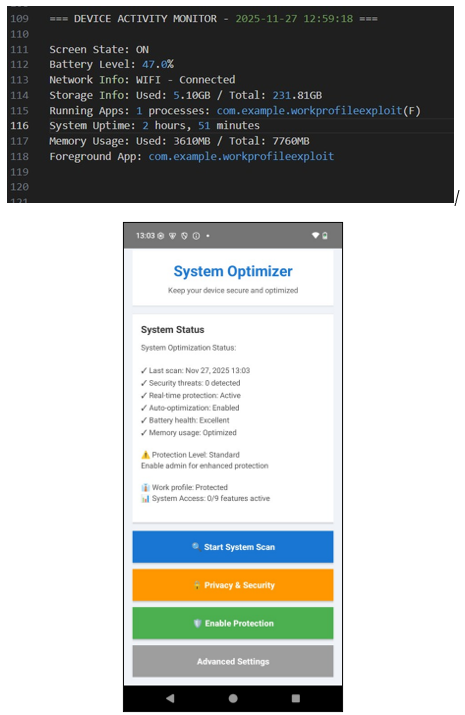
Контролируемый исследовательский рабочий процесс включает:
Основной акцент делается на понимании временной границы и определении средств контроля, которые корпоративным командам следует проверять.
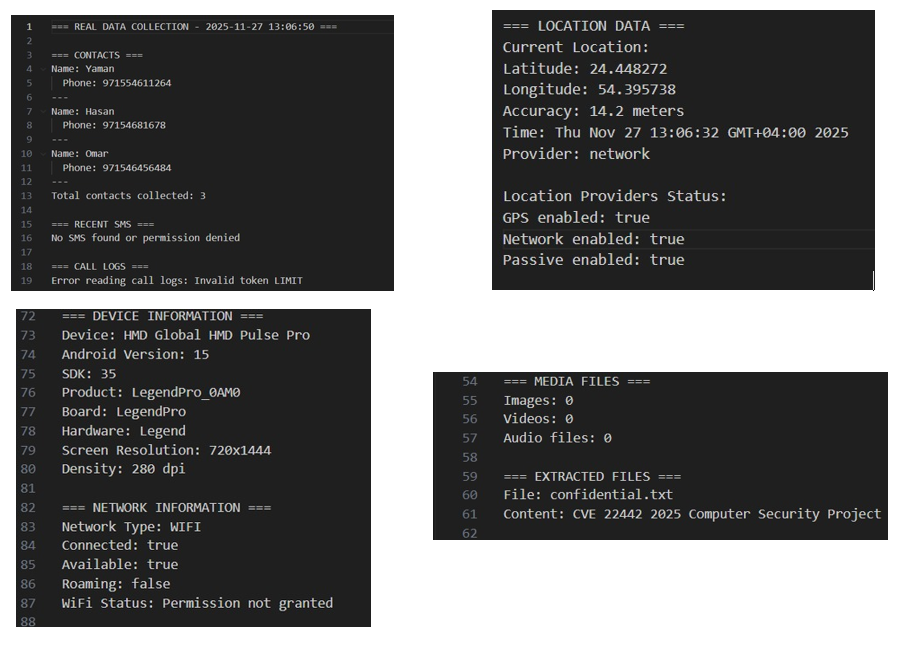
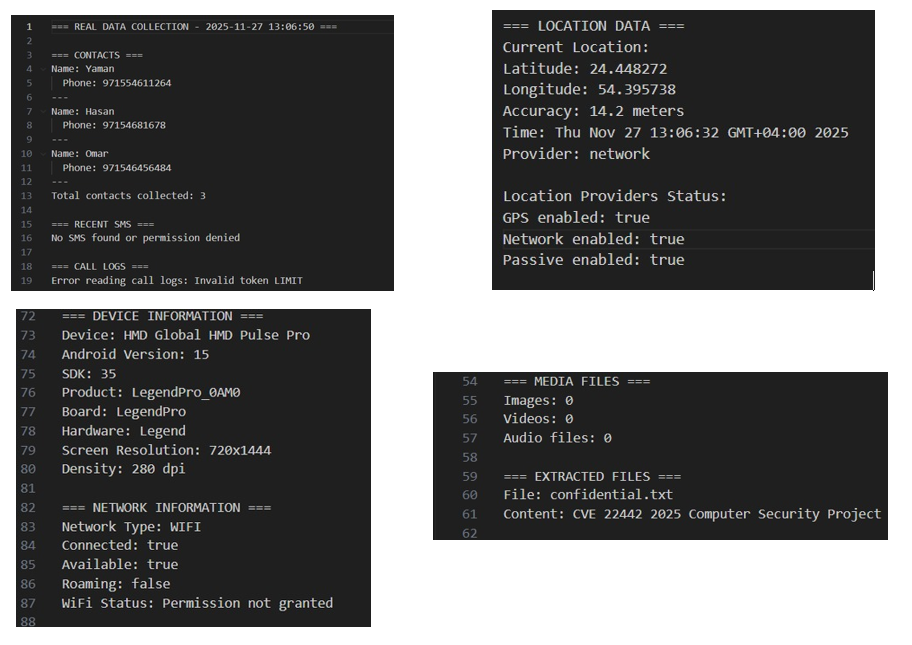
Лабораторная демонстрация показывает, почему изоляция рабочего профиля важна, моделируя типы данных корпоративного контекста, которые могли бы оказаться раскрытыми при отказе средств контроля провижининга:
Проект документирует риск раскрытия на высоком уровне, чтобы специалисты по защите могли безопасно воспроизвести валидацию в собственной контролируемой среде.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| Метрика | Результат |
|---|---|
| Целевая уязвимость | CVE-2025-22442 |
| Тип исследования | Проверка изоляции рабочего профиля |
| Наблюдение провижининга | Успешно |
| Моделирование экспозиции | Завершено в лаборатории |
| Автоматизация | ADB + Python |
| Тестовая среда | Рабочий профиль Android |
src/
├── install_loop.py
└── README.md
Университет Халифа
