

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hameda2/zydra
Взлом паролейАтаки на ПаролиВосстановление Данных
GitHubhameda2/zydra

Zydra

Многопоточный инструмент для восстановления паролей к файлам RAR, ZIP, PDF и Linux shadow с использованием методов словарного перебора и полного перебора, с настраиваемыми наборами символов и диапазонами длин.

Репозиторий
435110786 лет назадПроверено Kitploit
Поделиться

Zydra

Zydra — это инструмент для восстановления паролей из файлов и взломщик файлов shadow в Linux. Он использует метод поиска по словарю или метод полного перебора для взлома паролей.

Поддерживаемые файлы

  • Файлы RAR
  • Архивы ZIP (легаси)
  • PDF-файлы
  • Файлы shadow Linux (zydra может найти пароли всех пользователей в файле shadow Linux один за другим)

Предварительные требования

Для запуска приложения необходимы следующие минимальные требования:

  • Python 3.3 или выше
  • Дистрибутив Linux на основе Debian, предпочтительно Kali Linux 2
  • Пакеты qpdf и unrar
    Установка этих пакетов в Kali сводится к выполнению следующих команд в терминале:
    $ sudo apt-get update
    $ sudo apt-get install qpdf unrar
  • Некоторые модули Python в этой программе необходимо установить вручную, например: zipfile, rarfile, crypt, pyfiglet, py-term (для модуля term) и так далее. Вы можете использовать pip3 для их установки. Пример:
    $ pip3 install py-term
    Примечание: файлы rar, zip и pdf должны иметь расширение, файлы shadow не требуют расширения.
  • Установите шрифт figlet "epic", если его нет в вашей системе:
    sudo wget http://www.figlet.org/fonts/epic.flf -O /usr/share/figlet/epic.flf

Дисклеймер

Этот инструмент предназначен только для тестирования и академических целей Не используйте его в незаконных целях!

Возможности

  • Взлом паролей файлов двумя методами: 1. метод словаря 2. метод полного перебора
  • В методе полного перебора можно указать минимальную и максимальную длину паролей.
  • В методе полного перебора можно указать тип символов, которые могут использоваться в пароле.
  • Имеется индикатор выполнения в процентах, показывающий, какая часть процесса выполнена.
  • Обработка ошибок.
  • Одной из самых важных особенностей Zydra является функция многопроцессорности, которая ускоряет работу программы. Например, если у вас 8 ядер ЦП, Zydra будет использовать их все для одновременной обработки.

Установка

Загрузите Zydra, клонируя Git-репозиторий:
$ git clone https://github.com/hamedA2/Zydra.git

Вы также можете использовать vagrant для автоматической установки и запуска Zydra (дополнительная информация внизу страницы).

Использование

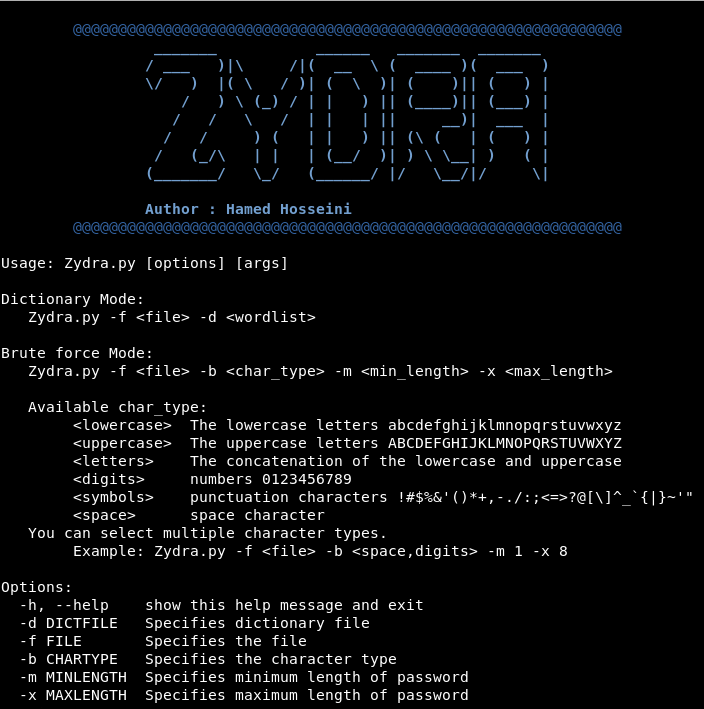
Чтобы получить список всех опций и узнать, как использовать это приложение, введите следующую команду:

$ python3 Zydra.py -h
alt text

Примеры

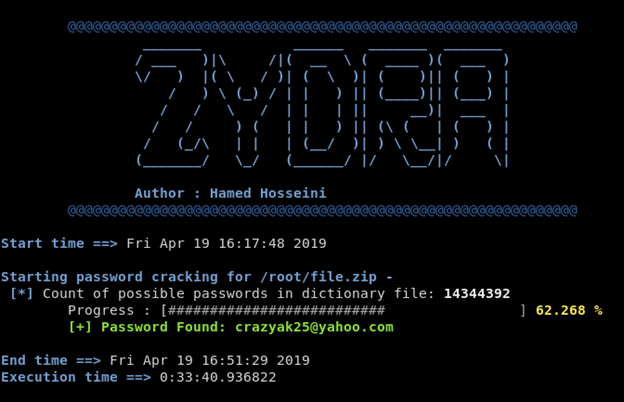
1- Поиск по словарю для нахождения пароля ZIP-файла
В этом примере я использую словарь rockyou.txt

$ python3 Zydra.py –f file.zip –d rockyou.txt
alt text

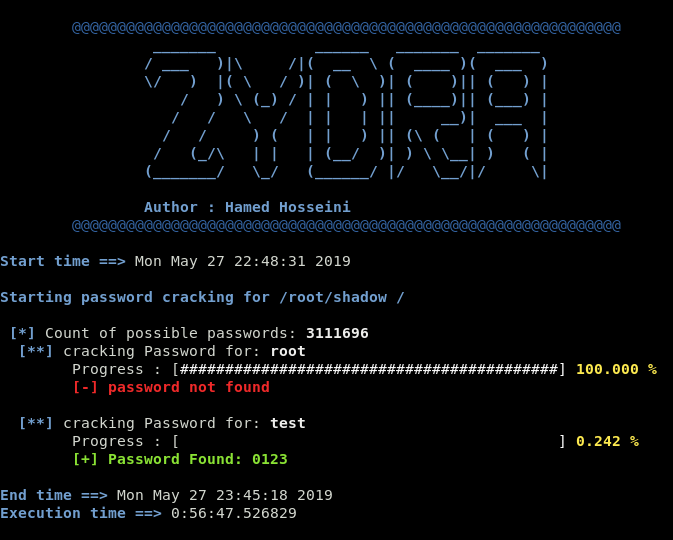
2- Полный перебор для нахождения пароля пользователей в файле shadow
Минимальная длина пароля – 4, максимальная – 4, и мы пытаемся найти пароли, состоящие из цифр и символов.

$ python3 Zydra.py –f shadow –b digits,symbols –m 4 –x 4
alt text

Vagrant

Чтобы запустить Zydra с помощью vagrant, выполните следующую команду (необходимо находиться в той же папке, что и репозиторий):

vagrant up

и после завершения инициализации вы можете выполнить:

vagrant ssh

для подключения к виртуальной машине.

Чтобы выйти из виртуальной машины, просто введите exit в оболочке.

Чтобы уничтожить виртуальную машину, выполните vagrant destroy.

Дополнительную информацию об использовании vagrant можно найти здесь

Примечание: По умолчанию Vagrantfile использует следующие настройки:

    vb.cpus = 4
    vb.memory = 4096

Отредактируйте Vagrantfile и измените эти значения для улучшения производительности.

Автор

  • Хамед Хоссейни

Особая благодарность Хамеду Изади

Лицензия

Этот проект лицензирован по лицензии MIT – подробности см. в файле LICENSE.md

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





