
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hagrid29/cve-2024-2432-paloalto-globalprotect-eop
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubhagrid29/cve-2024-2432-paloalto-globalprotect-eop

CVE-2024-2432-PaloAlto-GlobalProtect-EoP

Эксплойт-доказательство концепции для CVE-2024-2432, демонстрирующий локальное повышение привилегий в Windows через произвольное удаление файлов с помощью атаки через символические ссылки в клиенте VPN Palo Alto GlobalProtect.

Поделиться
Репозиторий
6412242 лет назадПроверено Kitploit

CVE-2024-2432 Palo Alto GlobalProtect EoP

В системе Windows было обнаружено, что GlobalProtect (версии приложения 6.1.1-5 и 6.2.0-89) был уязвим для произвольного удаления файлов с повышенными привилегиями через атаку символической ссылки, что приводит к локальному повышению привилегий на локальной машине.

Было замечено, что когда непривилегированный пользователь Windows пытается подключиться к VPN с помощью GlobalProtect, процесс "PanGpHip.exe" выполняет следующие действия с привилегией SYSTEM:

  1. запрашивает каталог "C:\Users\<user>\AppData\Local\Temp\waapi-*"

  2. если какой-либо каталог обнаружен, он дополнительно запрашивает каталог "C:\Users\<user>\AppData\Local\Temp\waapi-<random>\*"

  3. если в "C:\Users\<user>\AppData\Local\Temp\waapi-<random>*" были обнаружены файлы или каталоги, он удаляет их

  4. наконец удаляет каталог "C:\Users\<user>\AppData\Local\Temp\waapi-<random>"

  5. примечание: программа может запрашивать вложенные каталоги, но не может открыть дескриптор для них. Поэтому мы можем игнорировать этот случай
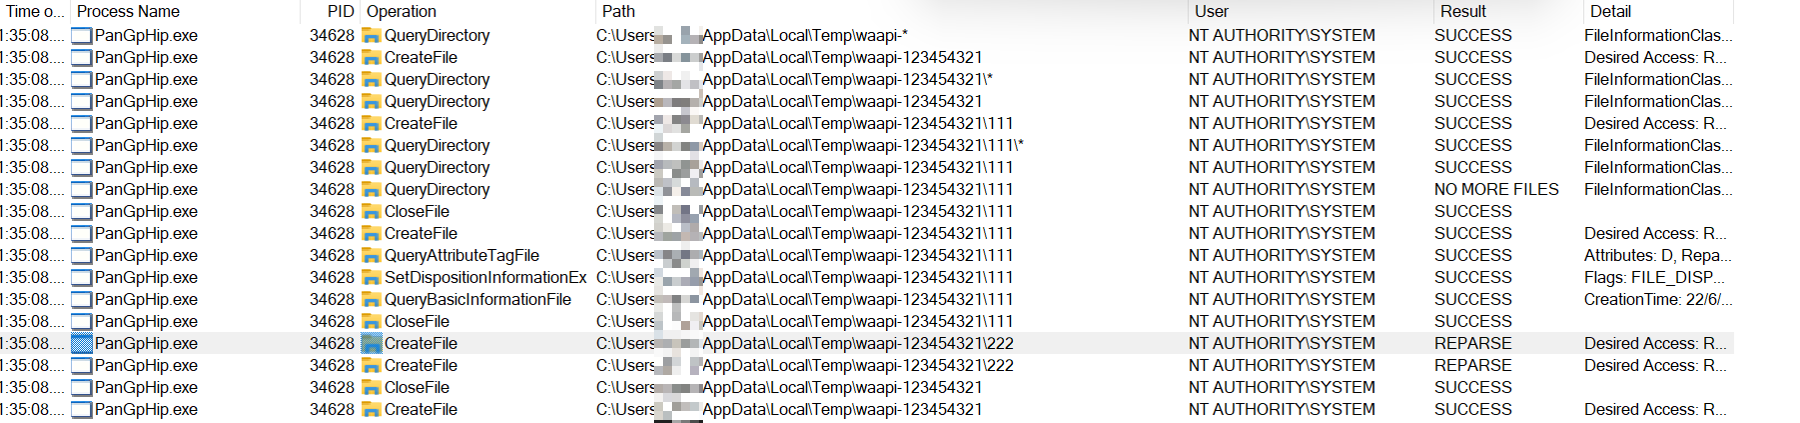
Рис.1

Поскольку каталог "C:\Users\<user>\AppData\Local\Temp\waapi-<random>" может быть создан текущим пользователем и ему назначено разрешение "Изменение", текущий пользователь может изменять весь каталог. С такой настройкой непривилегированный пользователь может добиться произвольного удаления файлов, создав символическую ссылку на привилегированное местоположение (например, C:\Windows\System32). Кроме того, злоумышленник может добиться локального повышения привилегий с помощью произвольного удаления файлов.

Для выполнения произвольного удаления файлов непривилегированным пользователем можно выполнить следующие шаги:

Метод 1

  1. Пользователь создает папку "C:\Users\<user>\AppData\Local\Temp\waapi-1234567"

  2. Пользователь создает файл "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  3. Пользователь устанавливает OpLock на файл "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  4. Пользователь подключается к VPN. Процесс "PanGpHip.exe" попытается удалить файл "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" с привилегией SYSTEM.

  5. Процесс "PanGpHip.exe" будет приостановлен из-за OpLock

  6. Когда OpLock срабатывает, пользователь перемещает файл "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" в другое место, чтобы опустошить папку

  7. Пользователь создает junction "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" на "\RPC Control"

  8. Пользователь создает символическую ссылку "GLOBAL\GLOBALROOT\RPC Control\12345.txt" на целевой файл (например, C:\Windows\System32\secrets.txt)

  9. Пользователь отпускает OpLock

  10. Пользователь удаляет символическую ссылку

  11. Целевой файл (например, C:\Windows\System32\secrets.txt) будет удален

.\PoC.exe del C:\windows\System32\secrets.txt 1

Метод 2

  1. Пользователь создает папку "C:\Users<user>\AppData\Local\Temp\waapi-1234567" и "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567"
  2. Пользователь создает файл "C:\Users<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" и Пользователь создает файл "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\12345.txt"
  3. Пользователь создает junction "C:\Users<user>\AppData\Local\Temp\waapi-1234567" на "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567"
  4. Пользователь устанавливает OpLock на файл "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\11111.txt"
  5. Пользователь подключается к VPN. Процесс "PanGpHip.exe" попытается удалить файл "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\11111.txt" с привилегией SYSTEM.
  6. Процесс "PanGpHip.exe" будет приостановлен из-за OpLock
  7. Пользователь удаляет существующий junction и создает junction "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" на "\RPC Control"
  8. Пользователь создает символическую ссылку "GLOBAL\GLOBALROOT\RPC Control\12345.txt" на целевой файл (например, C:\Windows\System32\secrets.txt)
  9. Пользователь отпускает OpLock
  10. Пользователь удаляет символическую ссылку
  11. Целевой файл (например, C:\Windows\System32\secrets.txt) будет удален
.\PoC.exe del C:\windows\System32\secrets.txt 2

Для выполнения локального повышения привилегий с помощью произвольного удаления файлов можно использовать установщик Windows, как описано в этой статье https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks.

Метод 1

.\PoC.exe pe RollbackScript.rbs 1

Метод 2

.\PoC.exe pe RollbackScript.rbs 2

cmd.rbs запустит командную строку

public_run_bat.rbs выполнит C:\Users\Public\run.bat

Timeline

  • 25.06.2023 - Уязвимость сообщена в Palo Alto
  • 09.10.2023 - Palo Alto подтвердил уязвимость
  • 13.03.2024 - Публикация

Reference

  • https://security.paloaltonetworks.com/CVE-2024-2432
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





