
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-23740 — Автоматизированный эксплойт для CVE-2024-23740, нацеленный на Kap на macOS. Внедряет код через RunAsNode и enableNodeClilnspectArguments для запуска удаленной оболочки. | Kitploit
Инструменты/GitHubGitHub/giovannipajeu1/cve-2024-23740
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийЭксплуатация Бинарных Файлов
GitHubgiovannipajeu1/cve-2024-23740

CVE-2024-23740

Автоматизированный эксплойт для CVE-2024-23740, нацеленный на Kap на macOS. Внедряет код через RunAsNode и enableNodeClilnspectArguments для запуска удаленной оболочки.

Репозиторий
242 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-23740

Проблема в Kap до версии 3.6.0 на macOS позволяет удаленному злоумышленнику выполнять произвольный код через настройки RunAsNode и enableNodeClilnspectArguments.

Существует инструмент, предназначенный для автоматизации процесса поиска уязвимостей в Electron: https://github.com/r3ggi/electroniz3r

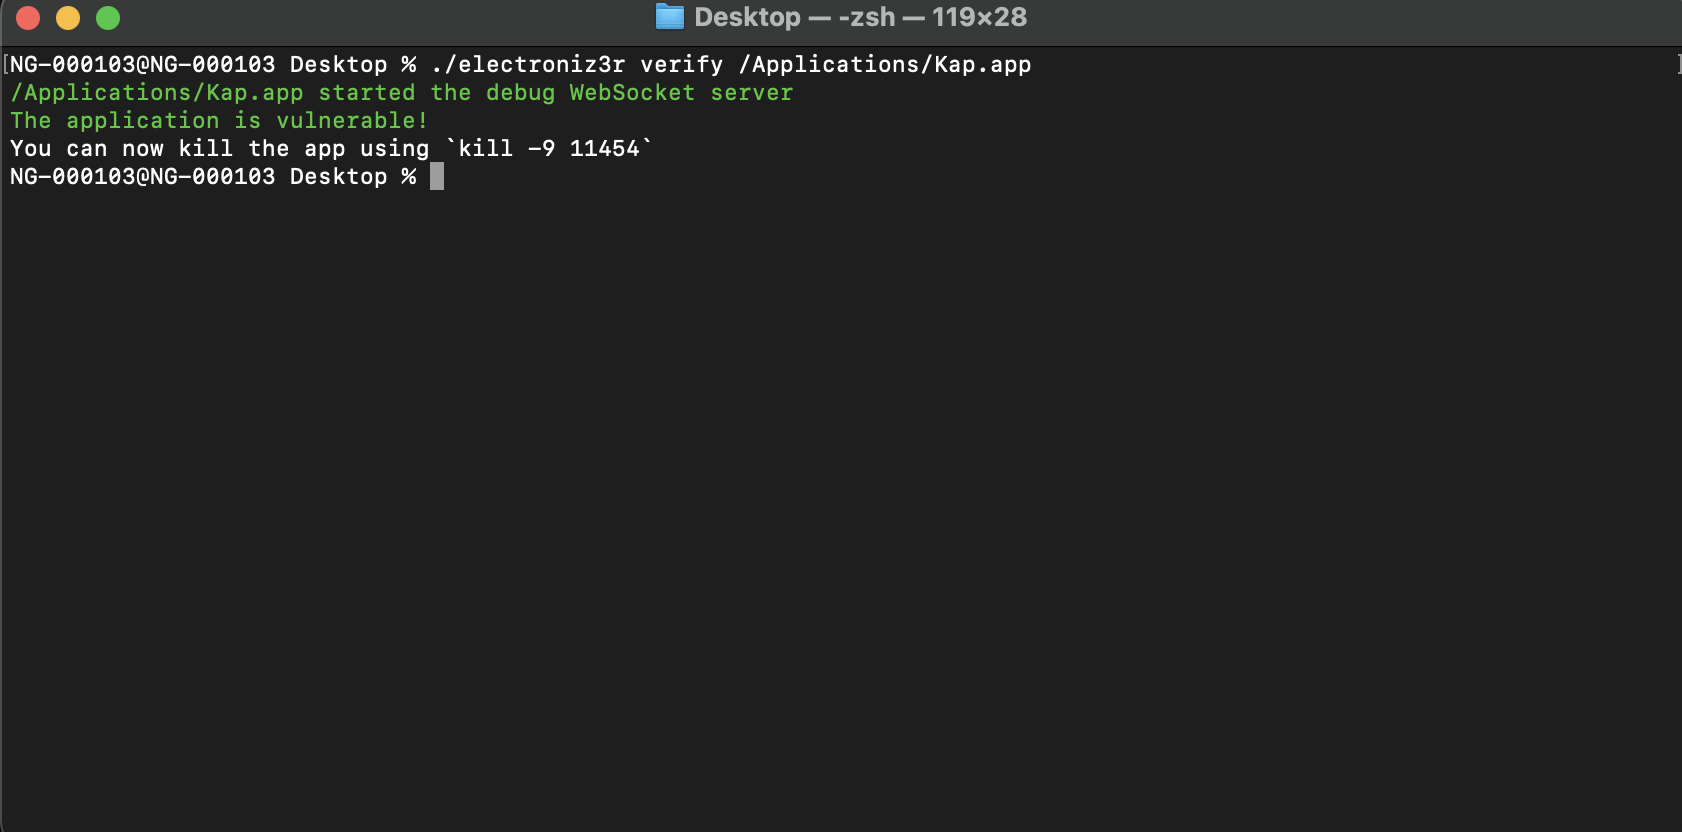
С помощью этого инструмента мы можем проверить, уязвимо ли приложение:
image

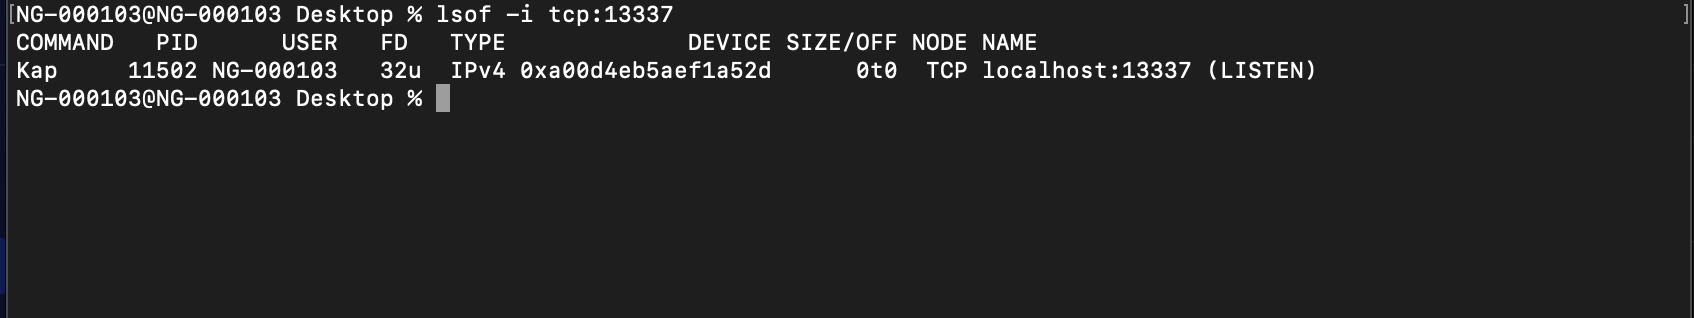
После проверки мы можем внедрить наш код и получить оболочку
image

Наслаждайтесь вашей оболочкой :)

Скачать инструмент