 giki-shergill/cve-2026-123014---iterm2-terminal
PoC и исследование для CVE-2026-123014: инъекция аргумента с NUL-байтом через x-man-page в iTerm2.

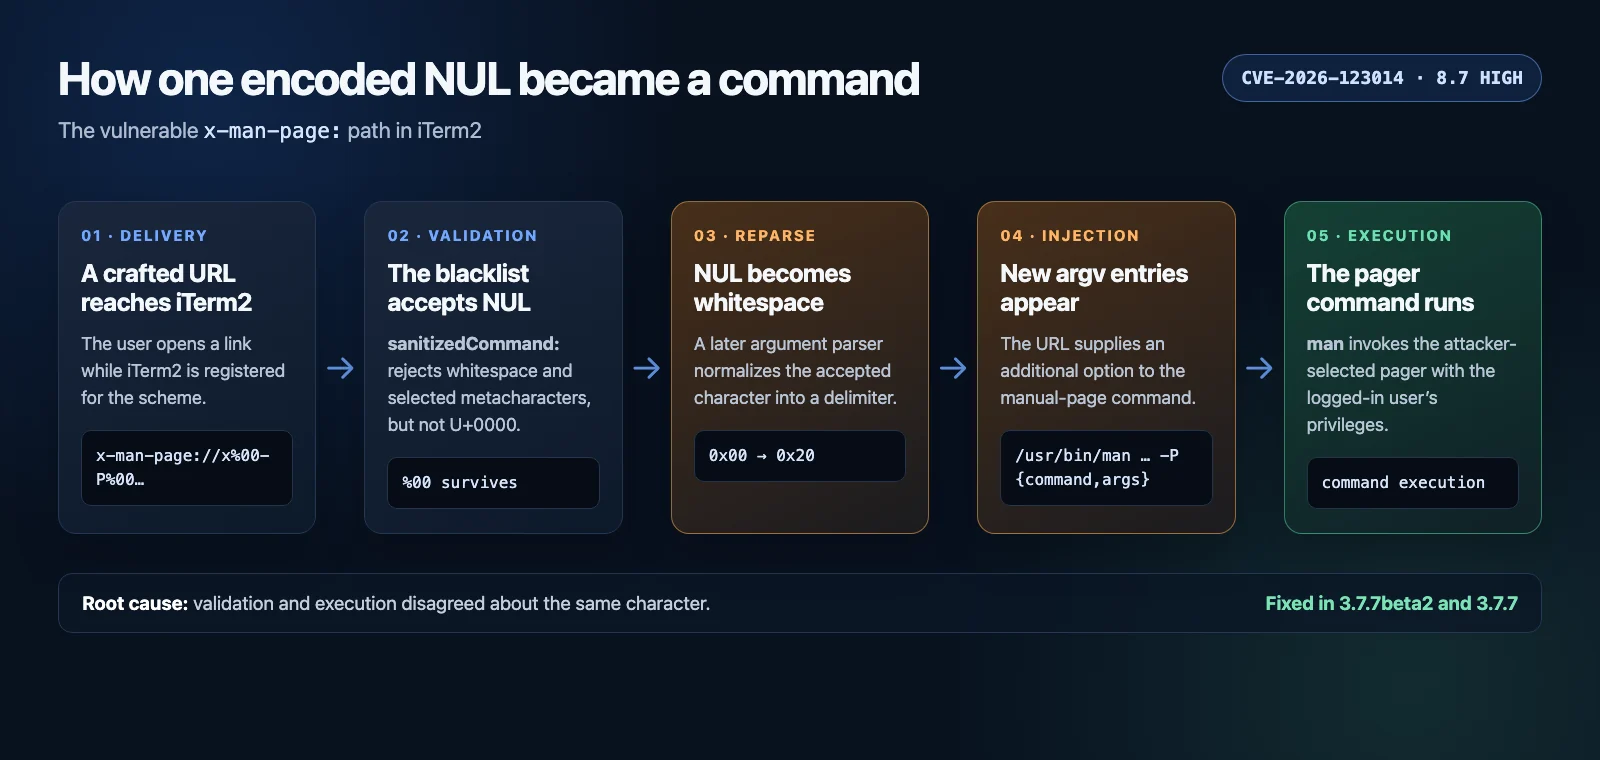
Безвредные материалы proof-of-concept для уязвимости внедрения аргументов через NUL-байт в x-man-page: в iTerm2. Прошедший процентное декодирование NUL-байт сохранялся после sanitizedCommand: и позже преобразовывался в пробел при разборе командной строки, что позволяло добавить дополнительную опцию /usr/bin/man -P и выполнить команду от имени вошедшего пользователя.
Запускайте только на Mac и в установке iTerm2, которыми вы владеете или которые вам явно разрешено тестировать:
zsh poc.zsh
На уязвимой сборке скрипт выводит:
VULNERABLE: command execution confirmed
Полезная нагрузка лишь создаёт временный пустой canary-файл. При завершении скрипт удаляет этот файл. Исправленная сборка должна отклонять URL и не создавать canary-файл.
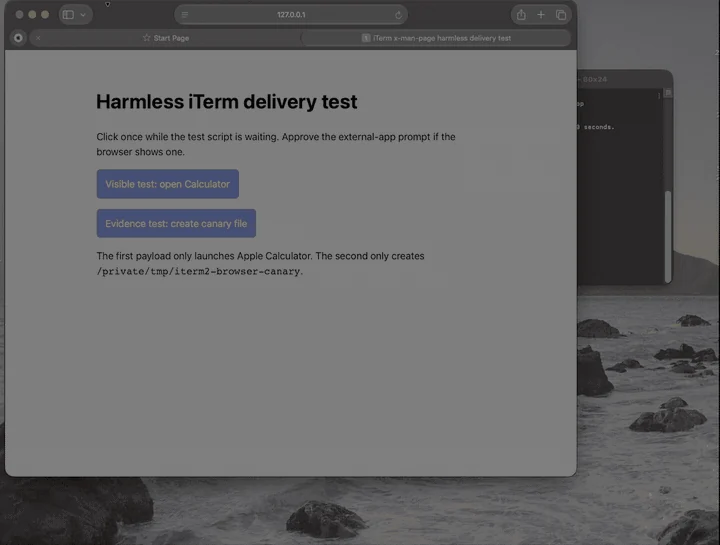
Браузерный стенд временно назначает iTerm2 обработчиком для x-man-page:, раздаёт включённую страницу на 127.0.0.1, открывает её в Safari и при завершении восстанавливает исходный обработчик:
zsh browser_delivery_test.zsh
Safari или macOS могут показать подтверждение запуска внешнего приложения. Это взаимодействие с пользователем является частью задокументированной модели атаки.
Сообщил Gurpreet Shergill (@giki-shergill).






